



Apple выкатила сквозное шифрование для данных пользователей в iCloud

Apple выкатила сквозное шифрование для данных пользователей в iCloud

Apple выкатила сквозное шифрование для данных пользователей в iCloud

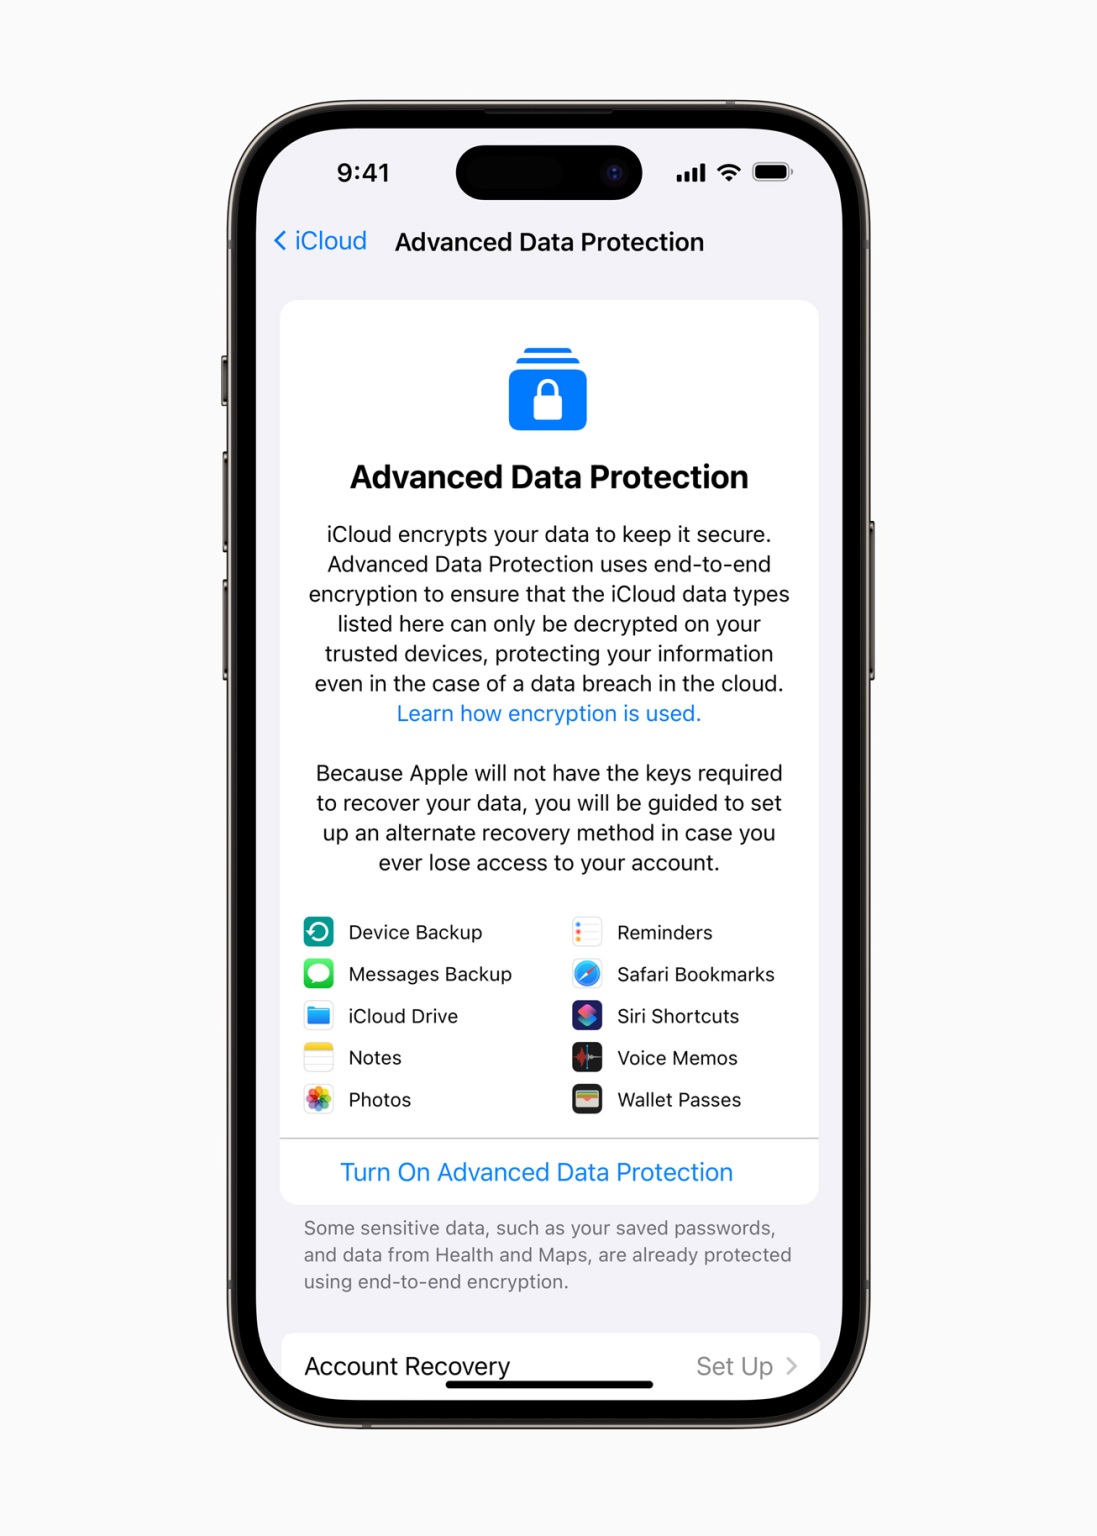
Apple запустила функцию Advanced Data Protection, с помощью которой пользователи могут опционально включить сквозное шифрование (end-to-end encryption, EE2E) для содержимого в iCloud. Таким образом, «недоверенные» девайсы не смогут получить доступ к данным в облаке.

Согласно размещённой информации, содержимое iCloud останется нетронутым даже в том случае, если Apple станет жертвой взлома. Более того, как отметили в Wall Street Journal, сама «яблочная» корпорация даже при желании не сможет добраться до пользовательских данных.

Это раз и навсегда решит деликатный вопрос с передачей правоохранителям доступа к сведениям о подозреваемых. Если сама Apple не может добраться до пользовательских данных, то и правоохранители не получат их.

Кроме того, Advanced Data Protection защитит от краж фото и видео. Об одной из таких историй мы писали летом 2021 года: киберпреступник выдавал себя за сотрудника Apple, благодаря чему ему удалось вытащить 620 000 фото из iCloud.


Стоит отметить, что Advanced Data Protection не работает с инструментами для взаимодействия — iWork, расшаренными альбомами в Photos, iCloud Mail, контактами и календарём. Чтобы активировать новую функцию, пользователь должен включить двухфакторную аутентификацию.

Нововведение станет доступным с выходом iOS 16.2, iPadOS 16.2 и macOS 13.1. Ждать осталось недолго, так как вчера вышли RC — последние бета-версии перед финальным релизом.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru