



Авторы вредоносов подписывали их с помощью сертификатов для Android

Авторы вредоносов подписывали их с помощью сертификатов для Android

Авторы вредоносов подписывали их с помощью сертификатов для Android

Киберпреступники подписывали вредоносные программы с помощью сертификатов, используемых производителями мобильных устройств на Android для подписи системных приложений. Таким вредоносам удавалось получить высокие права в ОС.

Как правило, производители девайсов на Android используют специальные сертификаты для подписи ROM-образов, в которых содержатся операционная система Android и связанные приложения.

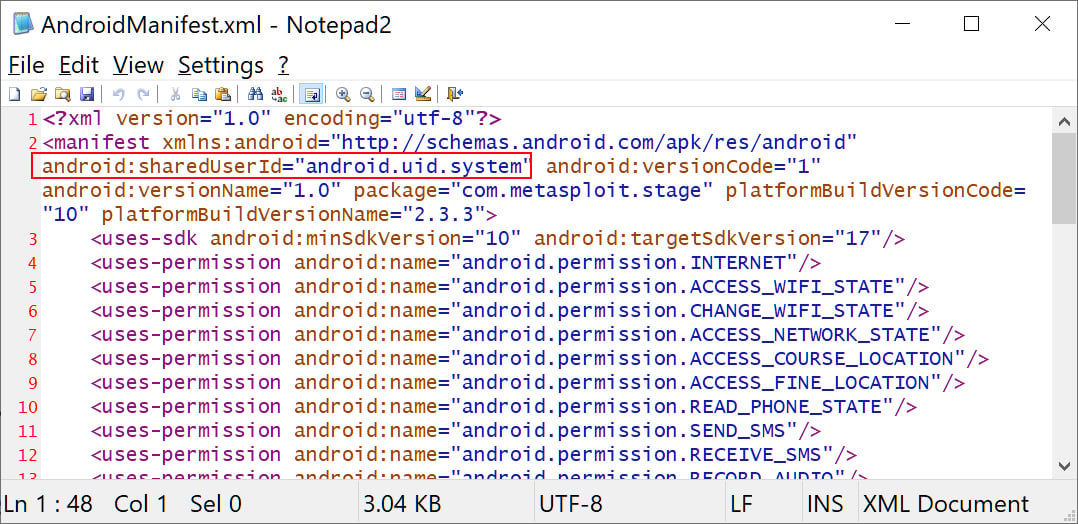
Если подписать с помощью этих же сертификатов вредоносную программу, она получит идентификатор “android.uid.system“ и наиболее высокие права в системе.


Само собой, такой вредонос сможет добраться до важной информации, а также будет иметь возможность перехватывать звонки, устанавливать или удалять пакеты и осуществлять ряд других действий, недоступных обычному софту.

На площадке Android Partner Vulnerability Initiative (AVPI) появился отчёт, согласно которому специалист команды Google Android Security Лукаш Сьюуэрски обнаружил неправомерное использование легитимных сертификатов.

Сьюуэрски также выявил несколько образцов вредоносов, подписанных с помощью десяти соответствующих сертификатов, и предоставил SHA256-хеши для каждого семпла:

  • com.russian.signato.renewis
  • com.sledsdffsjkh.Search
  • com.android.power
  • com.management.propaganda
  • com.sec.android.musicplayer
  • com.houla.quicken
  • com.attd.da
  • com.arlo.fappx
  • com.metasploit.stage
  • com.vantage.ectronic.cornmuni
Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru