



Авторы вредоносов подписывали их с помощью сертификатов для Android

Авторы вредоносов подписывали их с помощью сертификатов для Android

Авторы вредоносов подписывали их с помощью сертификатов для Android

Киберпреступники подписывали вредоносные программы с помощью сертификатов, используемых производителями мобильных устройств на Android для подписи системных приложений. Таким вредоносам удавалось получить высокие права в ОС.

Как правило, производители девайсов на Android используют специальные сертификаты для подписи ROM-образов, в которых содержатся операционная система Android и связанные приложения.

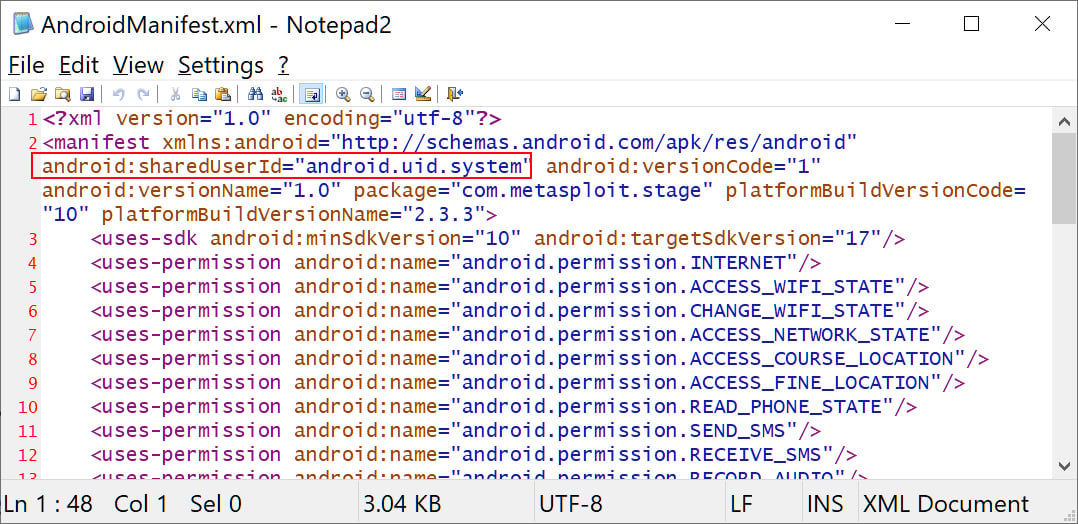
Если подписать с помощью этих же сертификатов вредоносную программу, она получит идентификатор “android.uid.system“ и наиболее высокие права в системе.


Само собой, такой вредонос сможет добраться до важной информации, а также будет иметь возможность перехватывать звонки, устанавливать или удалять пакеты и осуществлять ряд других действий, недоступных обычному софту.

На площадке Android Partner Vulnerability Initiative (AVPI) появился отчёт, согласно которому специалист команды Google Android Security Лукаш Сьюуэрски обнаружил неправомерное использование легитимных сертификатов.

Сьюуэрски также выявил несколько образцов вредоносов, подписанных с помощью десяти соответствующих сертификатов, и предоставил SHA256-хеши для каждого семпла:

  • com.russian.signato.renewis
  • com.sledsdffsjkh.Search
  • com.android.power
  • com.management.propaganda
  • com.sec.android.musicplayer
  • com.houla.quicken
  • com.attd.da
  • com.arlo.fappx
  • com.metasploit.stage
  • com.vantage.ectronic.cornmuni
Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru