



В TikTok раздают инфостилер под видом софта, выдающего обнаженку

В TikTok раздают инфостилер под видом софта, выдающего обнаженку

В TikTok раздают инфостилер под видом софта, выдающего обнаженку

В сообществе TikTok продвигают приложение, якобы позволяющее снять фильтры Invisible Challenge и раскрыть личность героя откровенного видео. Проведенное в Checkmarx исследование показало, что программа unfilter, загружаемая через сервер Discord, предназначена для кражи данных.

Спецэффект TikTok, размывающий изображение автора видеоролика, раздевшегося перед камерой, пользуется большой популярностью. Хештег #invisiblefilter собрал уже более 25 млн просмотров, и злоумышленники решили воспользоваться новой возможностью.

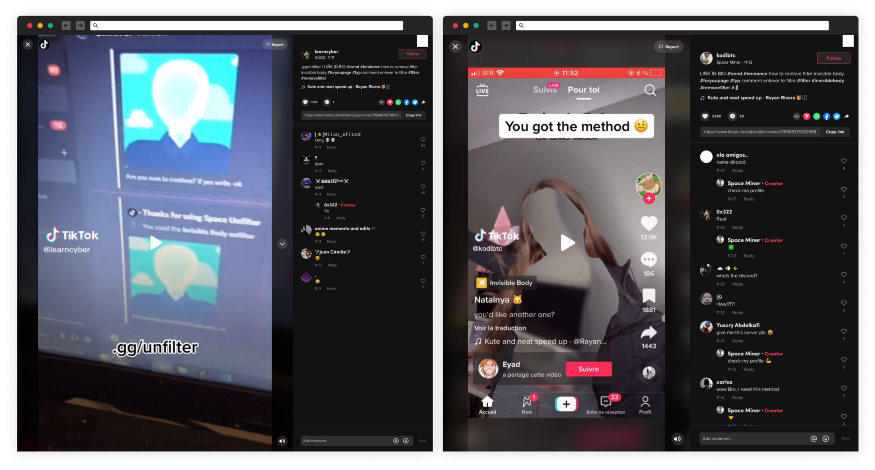
Тиктокеры @learncyber и @kodibtc опубликовали видео с рекламой программы, способной убрать эффект Invisible Body, и приглашением присоединиться к сообществу Space Unfilter в домене discord[.]gg. Авторы вредоносной кампании выложили на сервер порноролики — якобы результат работы продвигаемого софта, который можно скачать с GitHub, а также запустили бот, автоматически отправляющий личное сообщение с просьбой установить звезду для репозитория 420World69/Tiktok-Unfilter-Api.


Проект Unfilter позиционируется как opensource-инструмент, позволяющий подавить фильтры трендовой TikTok-игрушки. Как выяснили аналитики, в файлах проекта скрывается bat-скрипт, устанавливающий вредоносный Python-пакет из списка requirements.txt.

Зловреда неоднократно выуживали и удаляли на PyPi, но он вновь появлялся под другими именами (tiktok-filter-api, pyshftuler, pyiopcs) или новыми аккаунтами. В комментарии для The Record представитель Checkmarx уточил, что скриптовый инсталлятор внедряет в систему трояна W4SP — инфостилера с открытым исходным кодом, опубликованного на GitHub.

Видео злоумышленников, по данным ИБ-компании, за пару дней собирают более 1 млн просмотров, а их репозиторий на GitHub получил статус трендового проекта, так как на его счету числятся 103 звезды и 17 форков. К Discord-сообществу Space Unfilter присоединилось более 30 тыс. тиктокеров, и вредоносным атакам пока не видно конца.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru