



В TikTok раздают инфостилер под видом софта, выдающего обнаженку

В TikTok раздают инфостилер под видом софта, выдающего обнаженку

В TikTok раздают инфостилер под видом софта, выдающего обнаженку

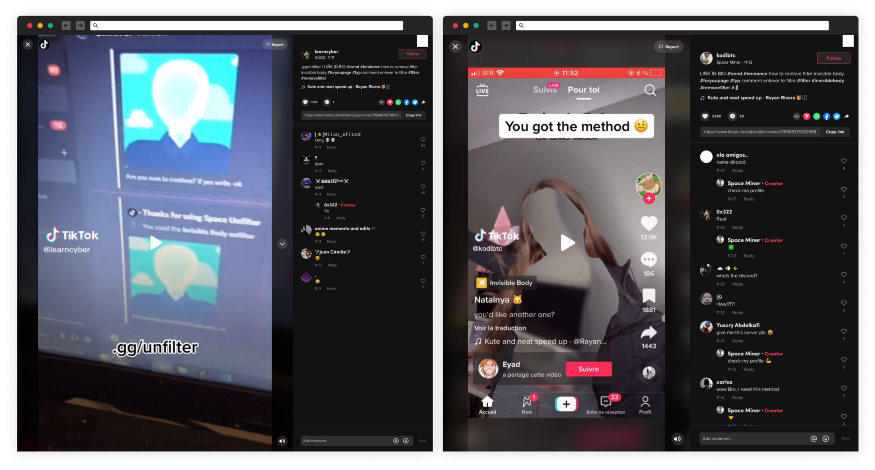
В сообществе TikTok продвигают приложение, якобы позволяющее снять фильтры Invisible Challenge и раскрыть личность героя откровенного видео. Проведенное в Checkmarx исследование показало, что программа unfilter, загружаемая через сервер Discord, предназначена для кражи данных.

Спецэффект TikTok, размывающий изображение автора видеоролика, раздевшегося перед камерой, пользуется большой популярностью. Хештег #invisiblefilter собрал уже более 25 млн просмотров, и злоумышленники решили воспользоваться новой возможностью.

Тиктокеры @learncyber и @kodibtc опубликовали видео с рекламой программы, способной убрать эффект Invisible Body, и приглашением присоединиться к сообществу Space Unfilter в домене discord[.]gg. Авторы вредоносной кампании выложили на сервер порноролики — якобы результат работы продвигаемого софта, который можно скачать с GitHub, а также запустили бот, автоматически отправляющий личное сообщение с просьбой установить звезду для репозитория 420World69/Tiktok-Unfilter-Api.


Проект Unfilter позиционируется как opensource-инструмент, позволяющий подавить фильтры трендовой TikTok-игрушки. Как выяснили аналитики, в файлах проекта скрывается bat-скрипт, устанавливающий вредоносный Python-пакет из списка requirements.txt.

Зловреда неоднократно выуживали и удаляли на PyPi, но он вновь появлялся под другими именами (tiktok-filter-api, pyshftuler, pyiopcs) или новыми аккаунтами. В комментарии для The Record представитель Checkmarx уточил, что скриптовый инсталлятор внедряет в систему трояна W4SP — инфостилера с открытым исходным кодом, опубликованного на GitHub.

Видео злоумышленников, по данным ИБ-компании, за пару дней собирают более 1 млн просмотров, а их репозиторий на GitHub получил статус трендового проекта, так как на его счету числятся 103 звезды и 17 форков. К Discord-сообществу Space Unfilter присоединилось более 30 тыс. тиктокеров, и вредоносным атакам пока не видно конца.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru