



В даркнете продают номера телефонов 500 млн пользователей WhatsApp

В даркнете продают номера телефонов 500 млн пользователей WhatsApp

В даркнете продают номера телефонов 500 млн пользователей WhatsApp

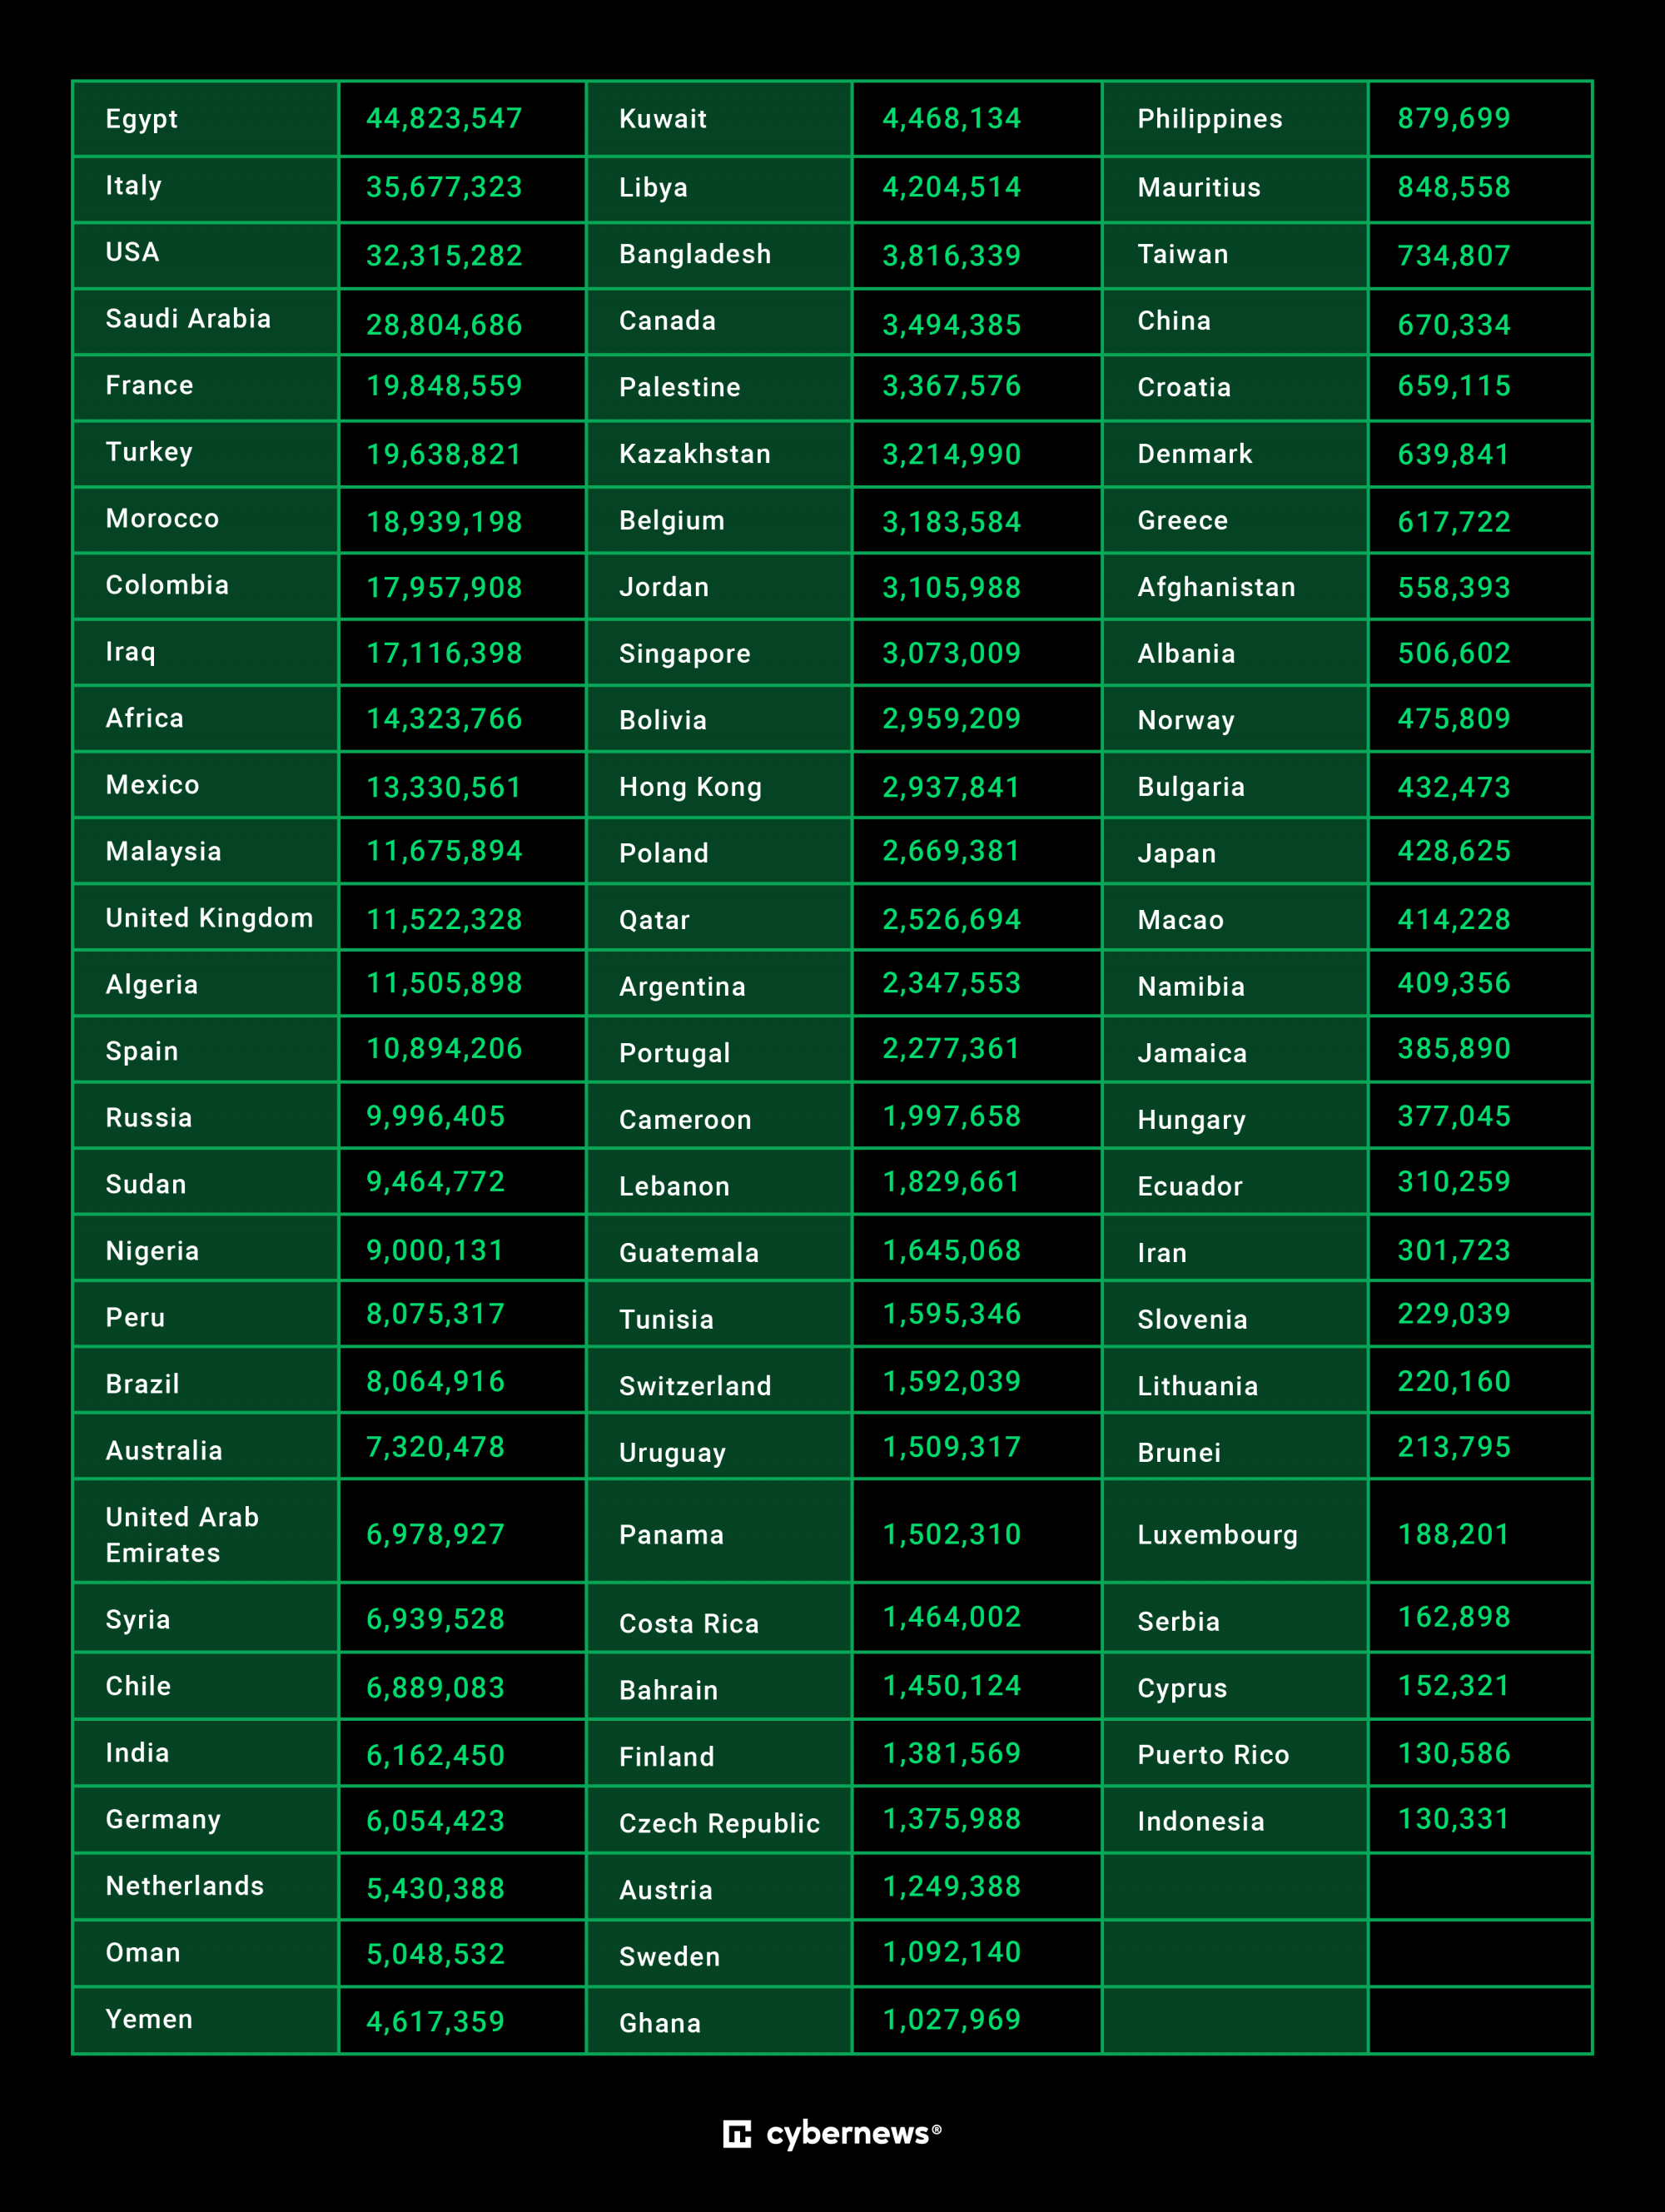
Неделю назад на известном хакерском форуме появилось объявление о продаже базы данных WhatsApp (принадлежит Meta, запрещенной в России), содержащей 487 млн номеров мобильных телефонов пользователей. Проведенный в Cybernews анализ выборки подтвердил достоверность и актуальность слитой информации.

По внутренним данным, мессенджером WhatsApp пользуются более 2 млрд человек в 180+ странах. Продавец утверждает, что предложенная к продаже база за 2022 год содержит данные пользователей из 84 стран.

Как выяснил Cybernews, половина собранных номеров мобильников принадлежит гражданам Египта, Италии, США, Саудовской Аравии, Франции, Турции, Марокко, Колумбии, Ирака, ЮАР и Мексики. Россияне занимают в этом рейтинге 16 место (около 10 млн записей).


По запросу экспертам за символическую плату предоставили образец — 1097 американских номеров и 817 британских. Анализ показал, что все они ассоциированы с WhatsApp.

На вопрос, каким образом получена база, продавец ответил уклончиво, намекнув на отлаженный метод массового сбора данных. В Cybernews полагают, что с этой целью использовался скрейпинг — автоматизированное извлечение целевой информации из веб-страниц; подобное покушение на конфиденциальность идет вразрез с пользовательским соглашением WhatsApp. Нельзя исключить также такую возможность, как утечка через поисковую выдачу Google.

Автор слива заверил исследователей, что все выставленные на продажу номера телефонов принадлежат активным пользователям популярного мессенджера. Официальных заявлений по поводу неприятного инцидента пока нет.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru