



Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Любителям видеоигр на Windows стоит быть осторожными — киберпреступники распространяют фейковую копию MSI Afterburner, программы для разгона видеокарты. Скачав и установив её, можно получить на компьютер вредоносные майнеры и троян, крадущий данные.

Несмотря на то что утилиту Afterburner разрабатывает компания MSI, воспользоваться ей могут владельцы любых видеокарт. Другими словами, миллионы геймеров предпочитают именно эту программу для оверклокинга.

Само собой, популярность MSI Afterburner имеет обратную сторону — пользователи становятся привлекательной целью для киберпреступников из-за большого охвата. Мощность GPU в этом случае отлично подходит для добычи цифровой валюты за счёт жертвы.

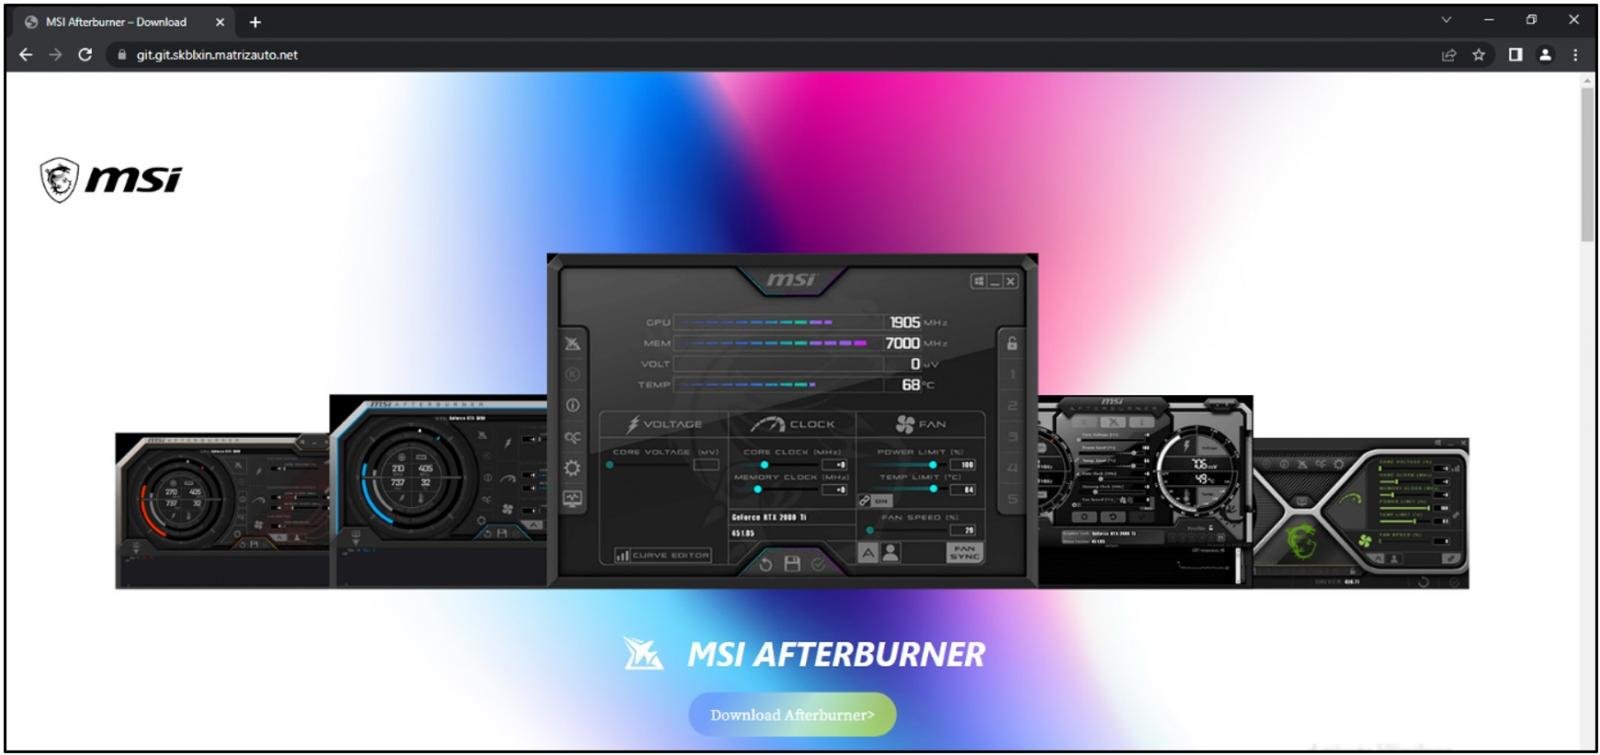
В новом отчёте Cyble специалисты упоминают более 50 веб-ресурсов, выдающих себя за официальный сайт MSI Afterburner. Все эти сайты за последние три месяца распространяли майнеры Monero (XMR) и инфостилеры.


Исследователи перечисляют некоторые из таких доменов, чтобы пользователи были более внимательны:

  • msi-afterburner—download.site
  • msi-afterburner-download.site
  • msi-afterburner-download.tech
  • msi-afterburner-download.online
  • msi-afterburner-download.store
  • msi-afterburner-download.ru
  • msi-afterburner.download
  • mslafterburners.com
  • msi-afterburnerr.com

Хотя стоит отметить, что в определённых случаях домены вообще не отсылались к MSI в названии. Примеры:

  • git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]git[.]git[.]skblxin[.]matrizauto[.]net

При запуске инсталяшки фейковой копии программы (MSIAfterburnerSetup.msi) устанавливается легитимный Afterburner. Однако параллельно в систему жертвы сбрасывается знаменитая вредоносная программа — RedLine (славится кражей данных) и вредоносный майнер Monero.

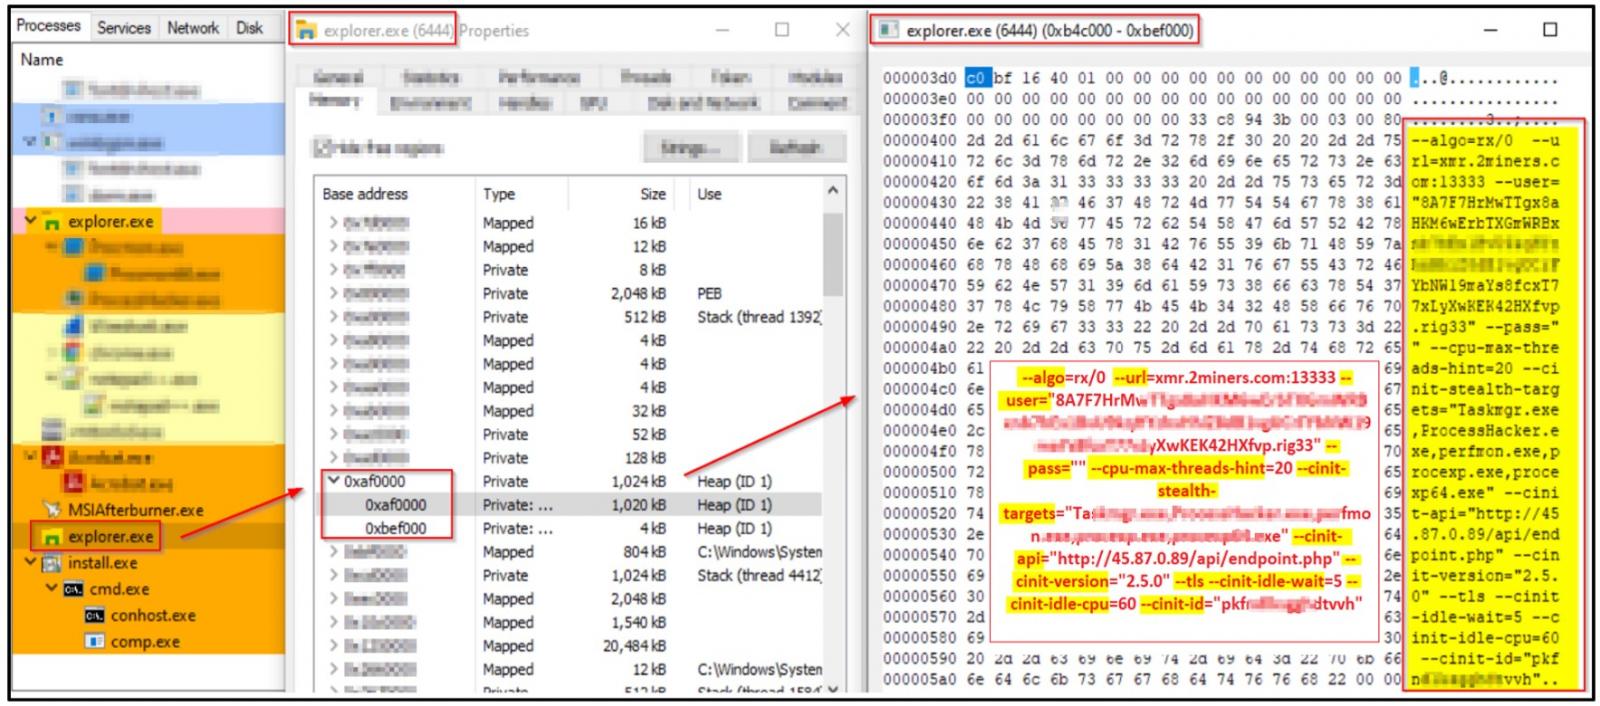
Майнер устанавливался с помощью 64-битного исполняемого файла с именем “browser_assistant.exe“ в директорию Program Files. Его задача — получить майнер из репозитория GitHub и внедрить его в процесс explorer.exe.


На VirusTotal файл MSIAfterburnerSetup.msi детектируется пока только тремя антивирусными продуктами. А файл browser_assistant.exe — всего двумя.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru