



В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

Код демонстрационного эксплойта для двух уязвимостей, известных под общим именем ProxyNotShell, появился в общем доступе в Сети. Поскольку патчи готовы с начала ноября, всем рекомендуется установить вышедшие обновления.

Бреши получили идентификаторы CVE-2022-41082 и CVE-2022-41040 и затрагивают версии Microsoft Exchange Server 2013, 2016 и 2019. В случае эксплуатации атакующий может повысить привилегии и запустить PowerShell-скрипт на уровне системы.

Известно, что с выходом ноябрьского набора патчей Microsoft закрыла дыру ProxyNotShell, хотя она эксплуатировалась в реальных кибератаках как минимум с сентября 2022 года. Теперь исследователь под ником Janggggg опубликовал код эксплойта proof-of-concept (PoC), который злоумышленники использовали для взлома серверов Exchange.

Уилл Дорманн из ANALYGENCE протестировал PoC и подтвердил его актуальность — с его помощью легко взламываются Exchange Server 2016 и 2019. Специалист также добавил, что код требует небольшой доработки, чтобы он смог использоваться для атак на Exchange Server 2013.

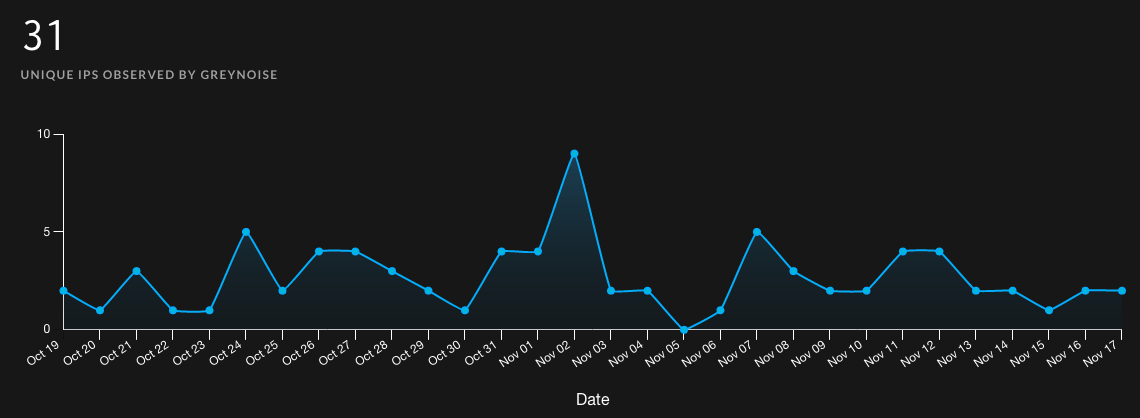
Аналитики GreyNoise, кстати, отслеживали эксплуатацию ProxyNotShell с конца сентября. В результате они собрали все логи подобной активности здесь, а также приложили список IP-адресов, связанных с этими атаками.


В Microsoft подтвердили, что ProxyNotShell действительно эксплуатируются в атаках киберпреступников. Интересно, что злоумышленники с помощью брешей устанавливали на скомпрометированных серверах веб-шеллы Chinese Chopper.

Напомним, что в начале октября на GitHub появились фейковые эксплойты для 0-day в Microsoft Exchange.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru