



В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

Код демонстрационного эксплойта для двух уязвимостей, известных под общим именем ProxyNotShell, появился в общем доступе в Сети. Поскольку патчи готовы с начала ноября, всем рекомендуется установить вышедшие обновления.

Бреши получили идентификаторы CVE-2022-41082 и CVE-2022-41040 и затрагивают версии Microsoft Exchange Server 2013, 2016 и 2019. В случае эксплуатации атакующий может повысить привилегии и запустить PowerShell-скрипт на уровне системы.

Известно, что с выходом ноябрьского набора патчей Microsoft закрыла дыру ProxyNotShell, хотя она эксплуатировалась в реальных кибератаках как минимум с сентября 2022 года. Теперь исследователь под ником Janggggg опубликовал код эксплойта proof-of-concept (PoC), который злоумышленники использовали для взлома серверов Exchange.

Уилл Дорманн из ANALYGENCE протестировал PoC и подтвердил его актуальность — с его помощью легко взламываются Exchange Server 2016 и 2019. Специалист также добавил, что код требует небольшой доработки, чтобы он смог использоваться для атак на Exchange Server 2013.

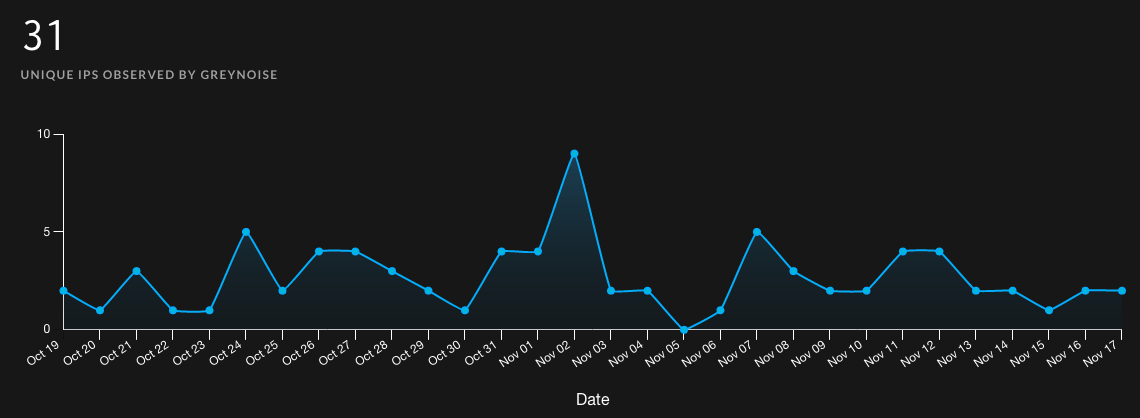
Аналитики GreyNoise, кстати, отслеживали эксплуатацию ProxyNotShell с конца сентября. В результате они собрали все логи подобной активности здесь, а также приложили список IP-адресов, связанных с этими атаками.


В Microsoft подтвердили, что ProxyNotShell действительно эксплуатируются в атаках киберпреступников. Интересно, что злоумышленники с помощью брешей устанавливали на скомпрометированных серверах веб-шеллы Chinese Chopper.

Напомним, что в начале октября на GitHub появились фейковые эксплойты для 0-day в Microsoft Exchange.

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru