



В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

Код демонстрационного эксплойта для двух уязвимостей, известных под общим именем ProxyNotShell, появился в общем доступе в Сети. Поскольку патчи готовы с начала ноября, всем рекомендуется установить вышедшие обновления.

Бреши получили идентификаторы CVE-2022-41082 и CVE-2022-41040 и затрагивают версии Microsoft Exchange Server 2013, 2016 и 2019. В случае эксплуатации атакующий может повысить привилегии и запустить PowerShell-скрипт на уровне системы.

Известно, что с выходом ноябрьского набора патчей Microsoft закрыла дыру ProxyNotShell, хотя она эксплуатировалась в реальных кибератаках как минимум с сентября 2022 года. Теперь исследователь под ником Janggggg опубликовал код эксплойта proof-of-concept (PoC), который злоумышленники использовали для взлома серверов Exchange.

Уилл Дорманн из ANALYGENCE протестировал PoC и подтвердил его актуальность — с его помощью легко взламываются Exchange Server 2016 и 2019. Специалист также добавил, что код требует небольшой доработки, чтобы он смог использоваться для атак на Exchange Server 2013.

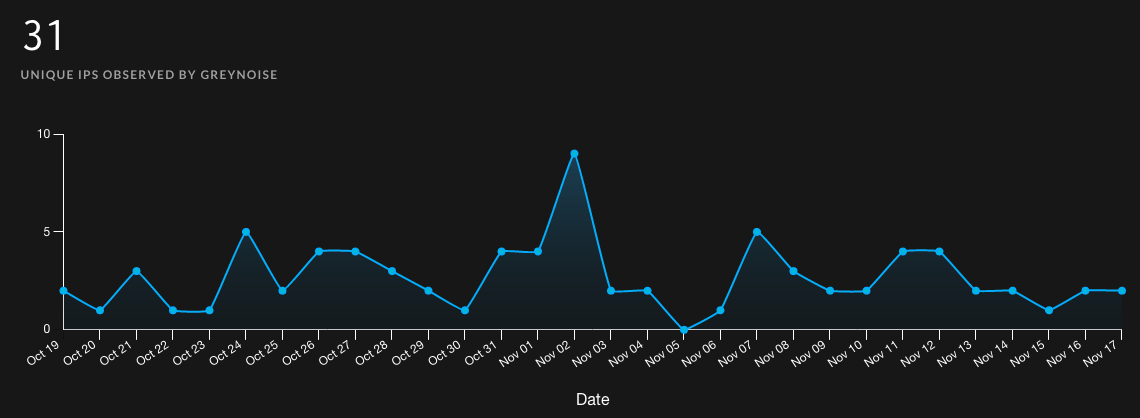
Аналитики GreyNoise, кстати, отслеживали эксплуатацию ProxyNotShell с конца сентября. В результате они собрали все логи подобной активности здесь, а также приложили список IP-адресов, связанных с этими атаками.


В Microsoft подтвердили, что ProxyNotShell действительно эксплуатируются в атаках киберпреступников. Интересно, что злоумышленники с помощью брешей устанавливали на скомпрометированных серверах веб-шеллы Chinese Chopper.

Напомним, что в начале октября на GitHub появились фейковые эксплойты для 0-day в Microsoft Exchange.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru