



В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

В Сети появился код эксплойта для дыр ProxyNotShell в Microsoft Exchange

Код демонстрационного эксплойта для двух уязвимостей, известных под общим именем ProxyNotShell, появился в общем доступе в Сети. Поскольку патчи готовы с начала ноября, всем рекомендуется установить вышедшие обновления.

Бреши получили идентификаторы CVE-2022-41082 и CVE-2022-41040 и затрагивают версии Microsoft Exchange Server 2013, 2016 и 2019. В случае эксплуатации атакующий может повысить привилегии и запустить PowerShell-скрипт на уровне системы.

Известно, что с выходом ноябрьского набора патчей Microsoft закрыла дыру ProxyNotShell, хотя она эксплуатировалась в реальных кибератаках как минимум с сентября 2022 года. Теперь исследователь под ником Janggggg опубликовал код эксплойта proof-of-concept (PoC), который злоумышленники использовали для взлома серверов Exchange.

Уилл Дорманн из ANALYGENCE протестировал PoC и подтвердил его актуальность — с его помощью легко взламываются Exchange Server 2016 и 2019. Специалист также добавил, что код требует небольшой доработки, чтобы он смог использоваться для атак на Exchange Server 2013.

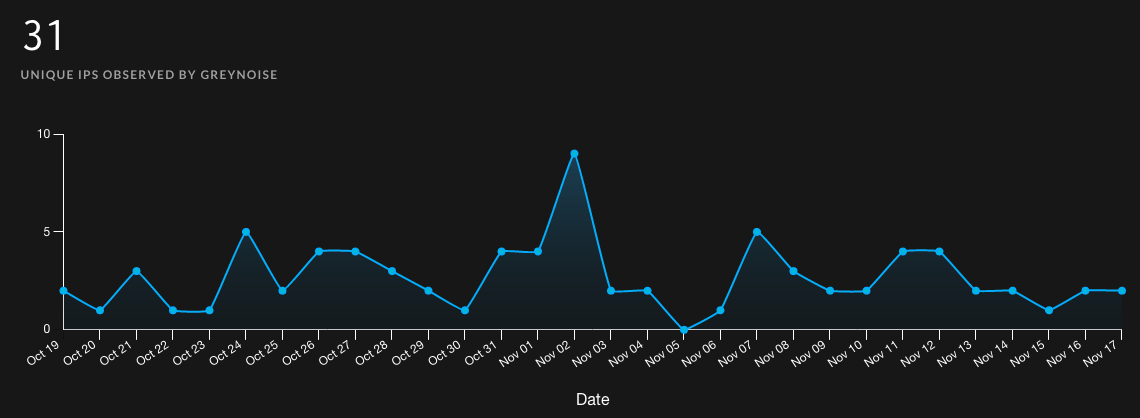
Аналитики GreyNoise, кстати, отслеживали эксплуатацию ProxyNotShell с конца сентября. В результате они собрали все логи подобной активности здесь, а также приложили список IP-адресов, связанных с этими атаками.


В Microsoft подтвердили, что ProxyNotShell действительно эксплуатируются в атаках киберпреступников. Интересно, что злоумышленники с помощью брешей устанавливали на скомпрометированных серверах веб-шеллы Chinese Chopper.

Напомним, что в начале октября на GitHub появились фейковые эксплойты для 0-day в Microsoft Exchange.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru