



В Intel создали ИИ-детектор дипфейков реального времени

В Intel создали ИИ-детектор дипфейков реального времени

В Intel создали ИИ-детектор дипфейков реального времени

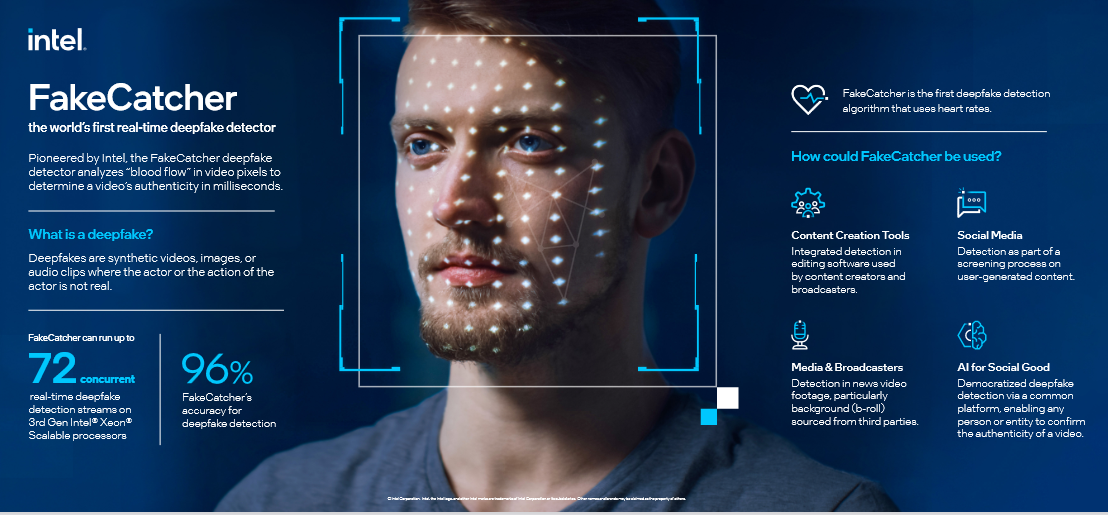
Компания Intel представила FakeCatcher — новаторскую платформу для распознавания дипфейк-видео в реальном времени. Серверный детектор использует технологии глубокого обучения, выдает результаты за миллисекунды и способен обеспечить точность определения подделок до 96%.

По словам разработчиков, новый подход отличается от большинства аналогов тем, что выявляет признаки, свойственные человеку, а не отличия, выдающие подлог. Оценка производится на основе показаний датчиков, фиксирующих изменения цвета лица, вызванные кровотоком. Используя характерные биосигналы, система создает пространственно-временную карту и с помощью ИИ выдает вердикт.

Концепция распознавания дипфейков по такому принципу была разработана (PDF) несколько лет назад совместно с сотрудниками Университета штата Нью-Йорк в Бингемтоне. Анонсированная реализация использует специализированный софт Intel (OpenVino, OpenCV, Deep Learning Boost и др.) и аппаратуру на базе процессоров Xeon третьего поколения. Набор инструментов устанавливается на сервере и подключается через интерфейс к веб-платформе.

Несомненными достоинствами FakeCatcher являются работа в режиме реального времени и высокая скорость анализа видео — не проходит и секунды, как система возвращает результат. Новинка, по мнению Intel, будет востребована в таких сферах, как модерация контента в соцсетях и проверка подлинности видеоматериалов перед публикацией в СМИ. Платформа также может привлечь внимание НКО, стремящихся вывести полезные технологии в массы.


Случаи использования дипфейков пока редки, однако со временем подобный обман может превратиться в серьезную угрозу, поэтому специалисты по ИБ и ученые озаботились созданием новых механизмов контроля идентичности в цифровом пространстве. Работа в этом направлении в основном сосредоточена на распознавании поддельных видео, созданных с помощью ИИ; изредка появляются также разработки, нацеленные на выявление искусных аудиофейков.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru