



В Intel создали ИИ-детектор дипфейков реального времени

В Intel создали ИИ-детектор дипфейков реального времени

В Intel создали ИИ-детектор дипфейков реального времени

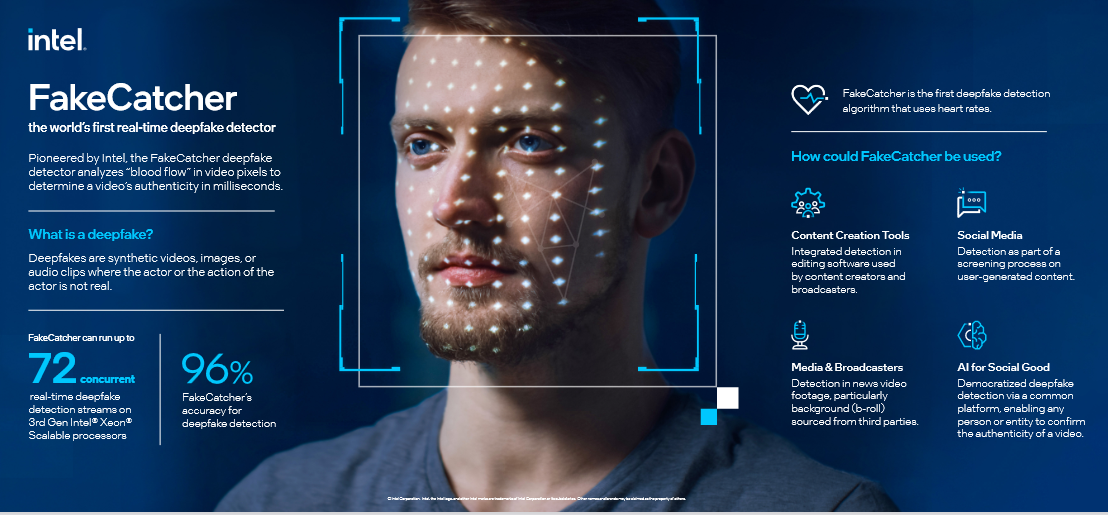
Компания Intel представила FakeCatcher — новаторскую платформу для распознавания дипфейк-видео в реальном времени. Серверный детектор использует технологии глубокого обучения, выдает результаты за миллисекунды и способен обеспечить точность определения подделок до 96%.

По словам разработчиков, новый подход отличается от большинства аналогов тем, что выявляет признаки, свойственные человеку, а не отличия, выдающие подлог. Оценка производится на основе показаний датчиков, фиксирующих изменения цвета лица, вызванные кровотоком. Используя характерные биосигналы, система создает пространственно-временную карту и с помощью ИИ выдает вердикт.

Концепция распознавания дипфейков по такому принципу была разработана (PDF) несколько лет назад совместно с сотрудниками Университета штата Нью-Йорк в Бингемтоне. Анонсированная реализация использует специализированный софт Intel (OpenVino, OpenCV, Deep Learning Boost и др.) и аппаратуру на базе процессоров Xeon третьего поколения. Набор инструментов устанавливается на сервере и подключается через интерфейс к веб-платформе.

Несомненными достоинствами FakeCatcher являются работа в режиме реального времени и высокая скорость анализа видео — не проходит и секунды, как система возвращает результат. Новинка, по мнению Intel, будет востребована в таких сферах, как модерация контента в соцсетях и проверка подлинности видеоматериалов перед публикацией в СМИ. Платформа также может привлечь внимание НКО, стремящихся вывести полезные технологии в массы.


Случаи использования дипфейков пока редки, однако со временем подобный обман может превратиться в серьезную угрозу, поэтому специалисты по ИБ и ученые озаботились созданием новых механизмов контроля идентичности в цифровом пространстве. Работа в этом направлении в основном сосредоточена на распознавании поддельных видео, созданных с помощью ИИ; изредка появляются также разработки, нацеленные на выявление искусных аудиофейков.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru