



В Intel создали ИИ-детектор дипфейков реального времени

В Intel создали ИИ-детектор дипфейков реального времени

В Intel создали ИИ-детектор дипфейков реального времени

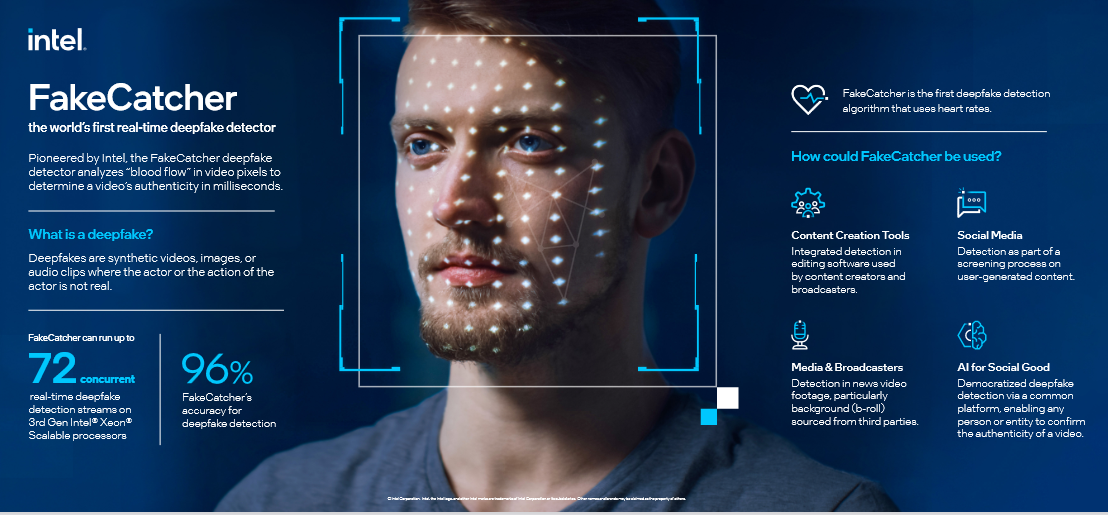
Компания Intel представила FakeCatcher — новаторскую платформу для распознавания дипфейк-видео в реальном времени. Серверный детектор использует технологии глубокого обучения, выдает результаты за миллисекунды и способен обеспечить точность определения подделок до 96%.

По словам разработчиков, новый подход отличается от большинства аналогов тем, что выявляет признаки, свойственные человеку, а не отличия, выдающие подлог. Оценка производится на основе показаний датчиков, фиксирующих изменения цвета лица, вызванные кровотоком. Используя характерные биосигналы, система создает пространственно-временную карту и с помощью ИИ выдает вердикт.

Концепция распознавания дипфейков по такому принципу была разработана (PDF) несколько лет назад совместно с сотрудниками Университета штата Нью-Йорк в Бингемтоне. Анонсированная реализация использует специализированный софт Intel (OpenVino, OpenCV, Deep Learning Boost и др.) и аппаратуру на базе процессоров Xeon третьего поколения. Набор инструментов устанавливается на сервере и подключается через интерфейс к веб-платформе.

Несомненными достоинствами FakeCatcher являются работа в режиме реального времени и высокая скорость анализа видео — не проходит и секунды, как система возвращает результат. Новинка, по мнению Intel, будет востребована в таких сферах, как модерация контента в соцсетях и проверка подлинности видеоматериалов перед публикацией в СМИ. Платформа также может привлечь внимание НКО, стремящихся вывести полезные технологии в массы.


Случаи использования дипфейков пока редки, однако со временем подобный обман может превратиться в серьезную угрозу, поэтому специалисты по ИБ и ученые озаботились созданием новых механизмов контроля идентичности в цифровом пространстве. Работа в этом направлении в основном сосредоточена на распознавании поддельных видео, созданных с помощью ИИ; изредка появляются также разработки, нацеленные на выявление искусных аудиофейков.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru