



Бетка DuckDuckGo App Tracking Protection доступа для пользователей Android

Бетка DuckDuckGo App Tracking Protection доступа для пользователей Android

Бетка DuckDuckGo App Tracking Protection доступа для пользователей Android

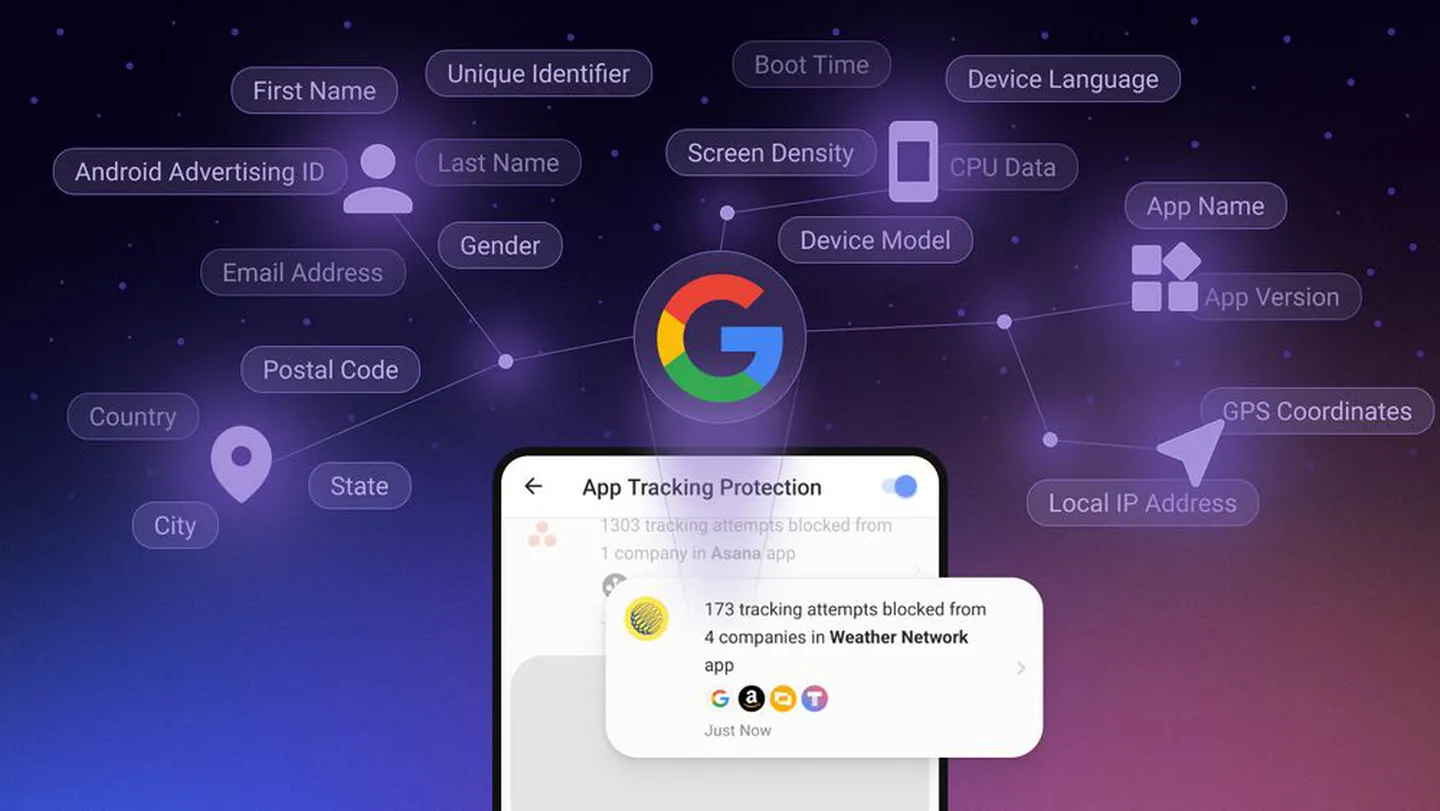
Защита от отслеживания, разрабатываемая DuckDuckGo, теперь доступна для владельцев мобильных Android-устройств в виде публичной бета-версии. Функцию App Tracking Protection теперь может попробовать любой пользователь девайса на Android.

App Tracking Protection — бесплатная фича, способная блокировать сторонние трекеры, отслеживающие поведение пользователей в приложениях. Как правило, такие трекеры собирают информацию даже в фоновом режиме.

Если пользователь включит App Tracking Protection, функция будет уведомлять, когда софт отправляет данные третьим лицам. Для этого существует специальный список блокировки, выложенный на GitHub.

Запросы блокируются на устройстве пользователя, а его данные не попадают на серверы DuckDuckGo.


В блоге DuckDuckGo компания анонсировала старт публичной бета-версии, а также привела интересную статистику: например, на смартфоне среднестатистического пользователя Android установлено 35 приложений, при этом он ежедневно сталкивается с 1000-2000 попытками отслеживания от 70 разных компаний.

Отправляемая информация может включать разрешение экрана, производителя устройства и его модель, интернет-провайдера и т. п.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru