



Бетка DuckDuckGo App Tracking Protection доступа для пользователей Android

Бетка DuckDuckGo App Tracking Protection доступа для пользователей Android

Бетка DuckDuckGo App Tracking Protection доступа для пользователей Android

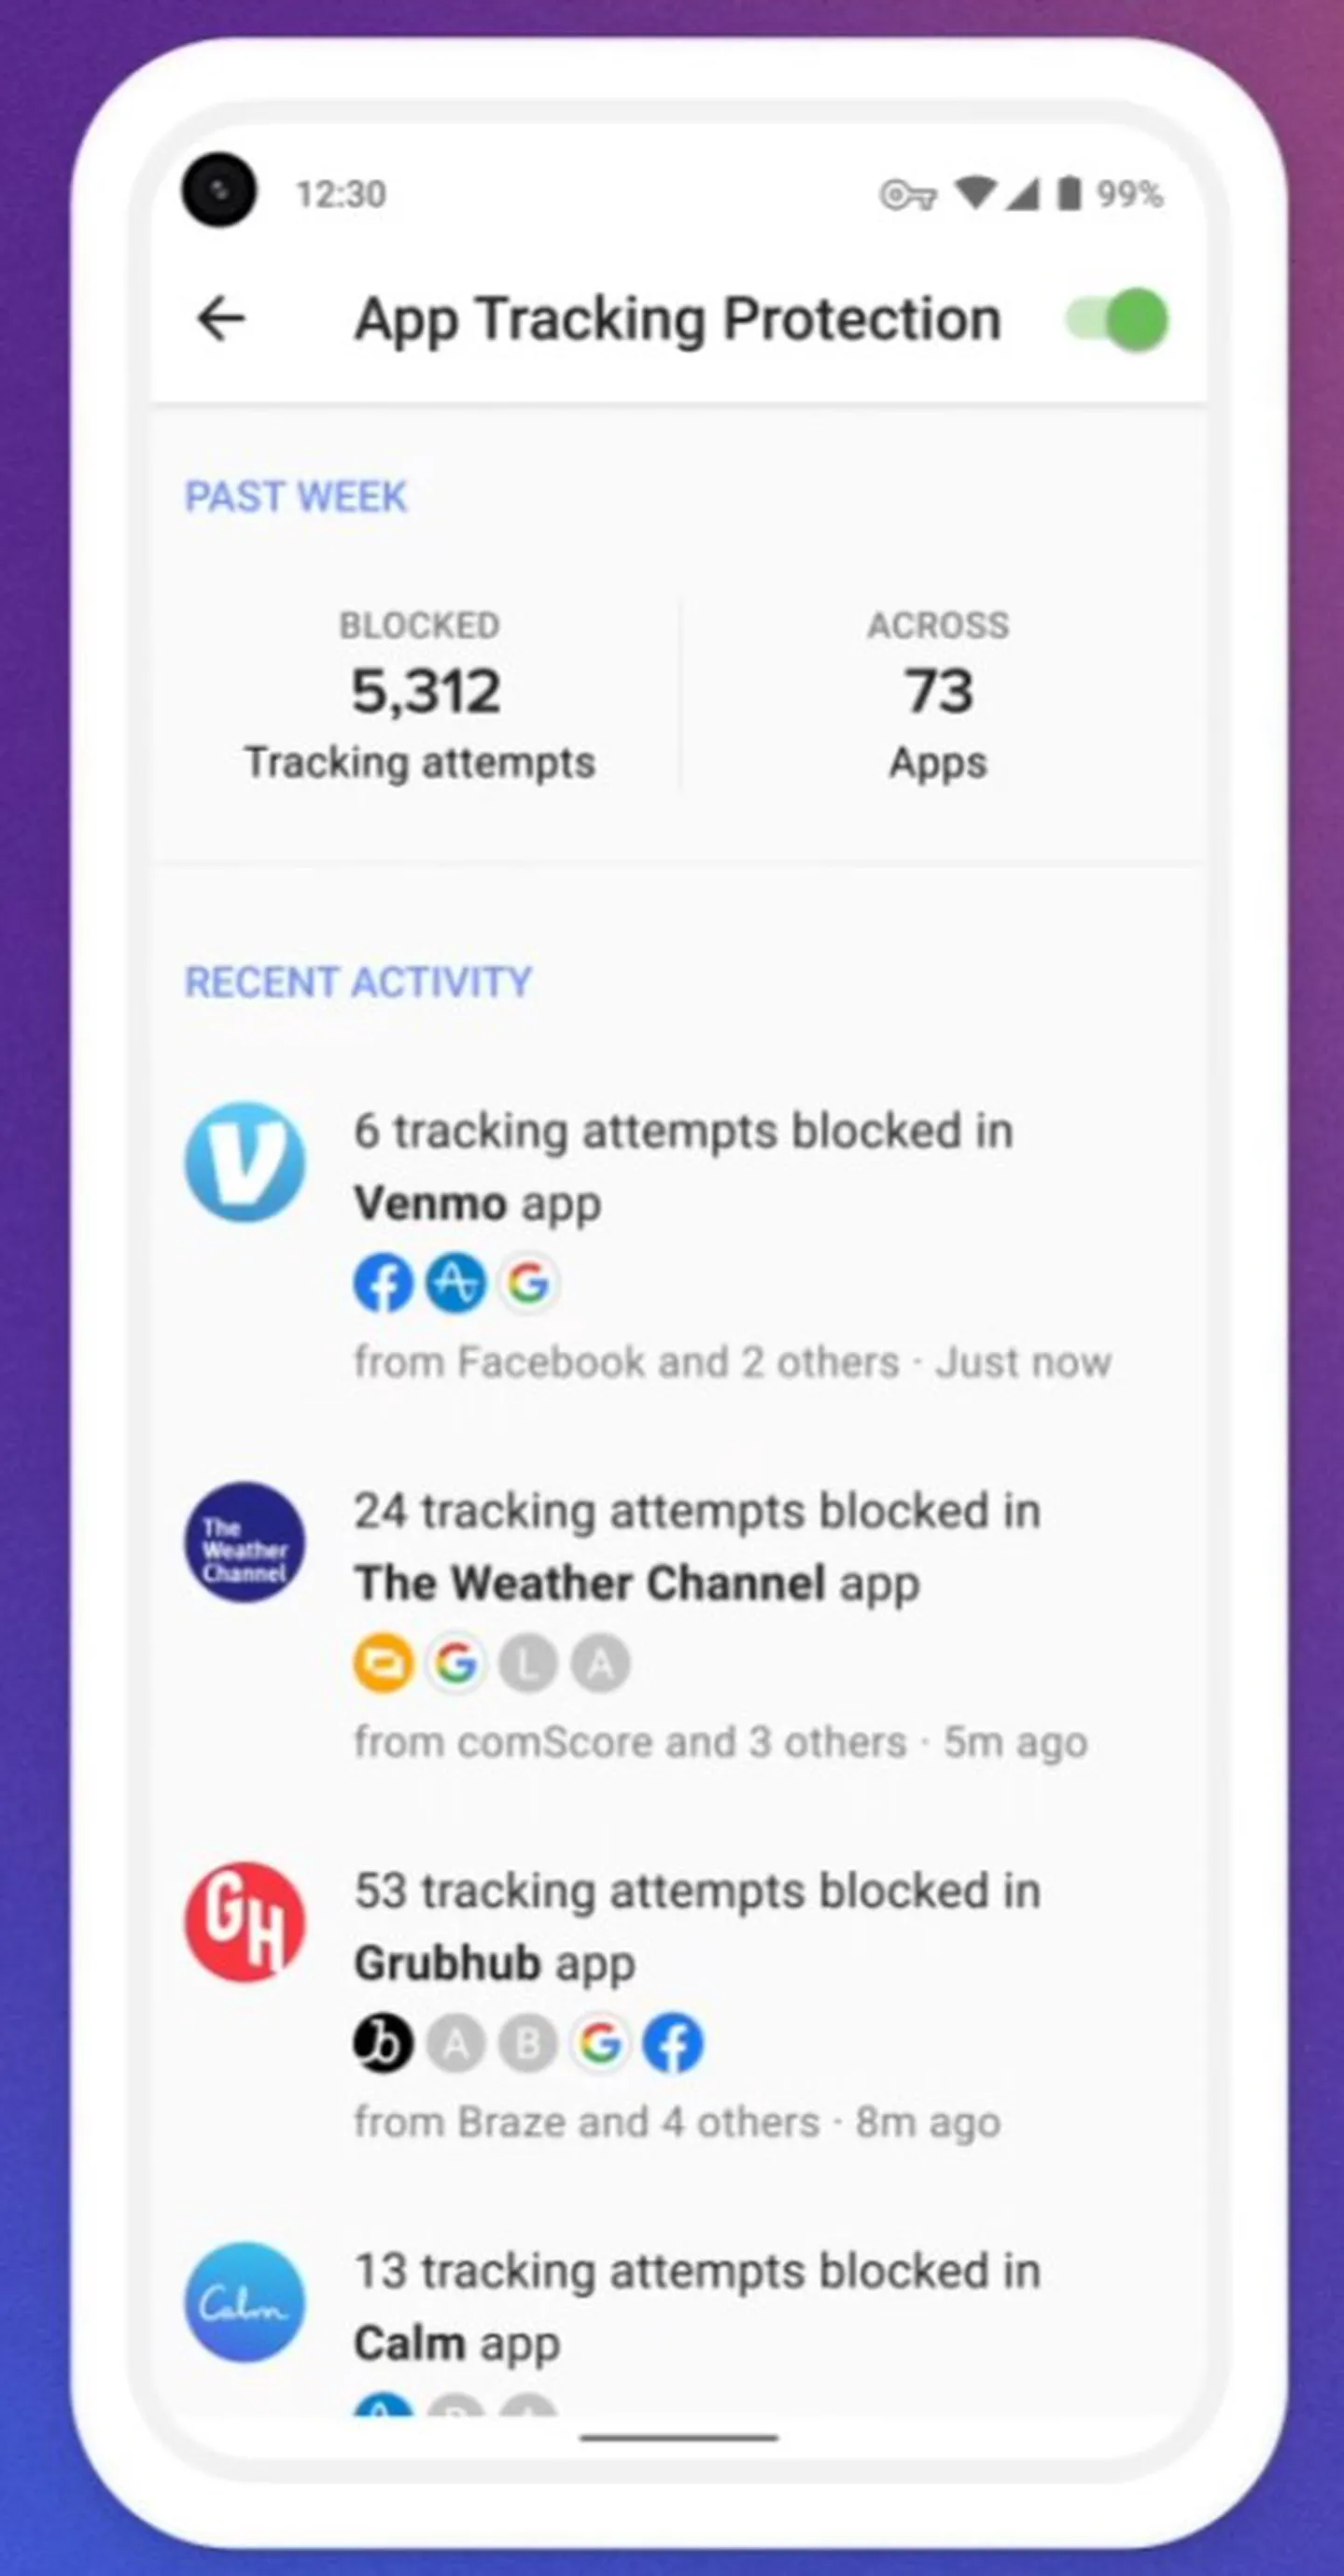
Защита от отслеживания, разрабатываемая DuckDuckGo, теперь доступна для владельцев мобильных Android-устройств в виде публичной бета-версии. Функцию App Tracking Protection теперь может попробовать любой пользователь девайса на Android.

App Tracking Protection — бесплатная фича, способная блокировать сторонние трекеры, отслеживающие поведение пользователей в приложениях. Как правило, такие трекеры собирают информацию даже в фоновом режиме.

Если пользователь включит App Tracking Protection, функция будет уведомлять, когда софт отправляет данные третьим лицам. Для этого существует специальный список блокировки, выложенный на GitHub.

Запросы блокируются на устройстве пользователя, а его данные не попадают на серверы DuckDuckGo.


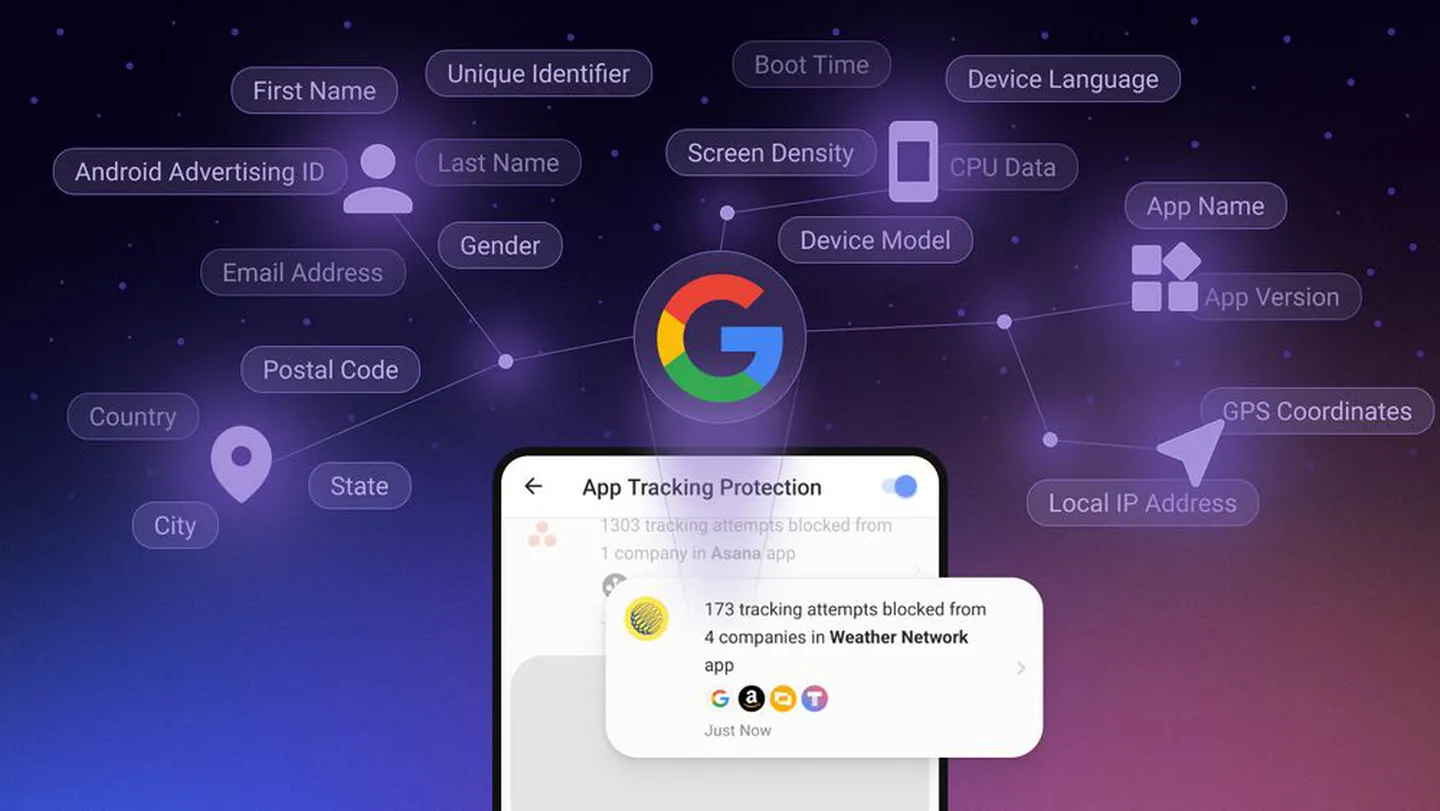
В блоге DuckDuckGo компания анонсировала старт публичной бета-версии, а также привела интересную статистику: например, на смартфоне среднестатистического пользователя Android установлено 35 приложений, при этом он ежедневно сталкивается с 1000-2000 попытками отслеживания от 70 разных компаний.

Отправляемая информация может включать разрешение экрана, производителя устройства и его модель, интернет-провайдера и т. п.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru