



Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Баг-хантер Дэвид Шютц рассказал об уязвимости в Android, позволяющей обойти экран блокировки мобильного устройства. По словам эксперта, он несколько месяцев пытался доказать Google, что баг представляет опасность.

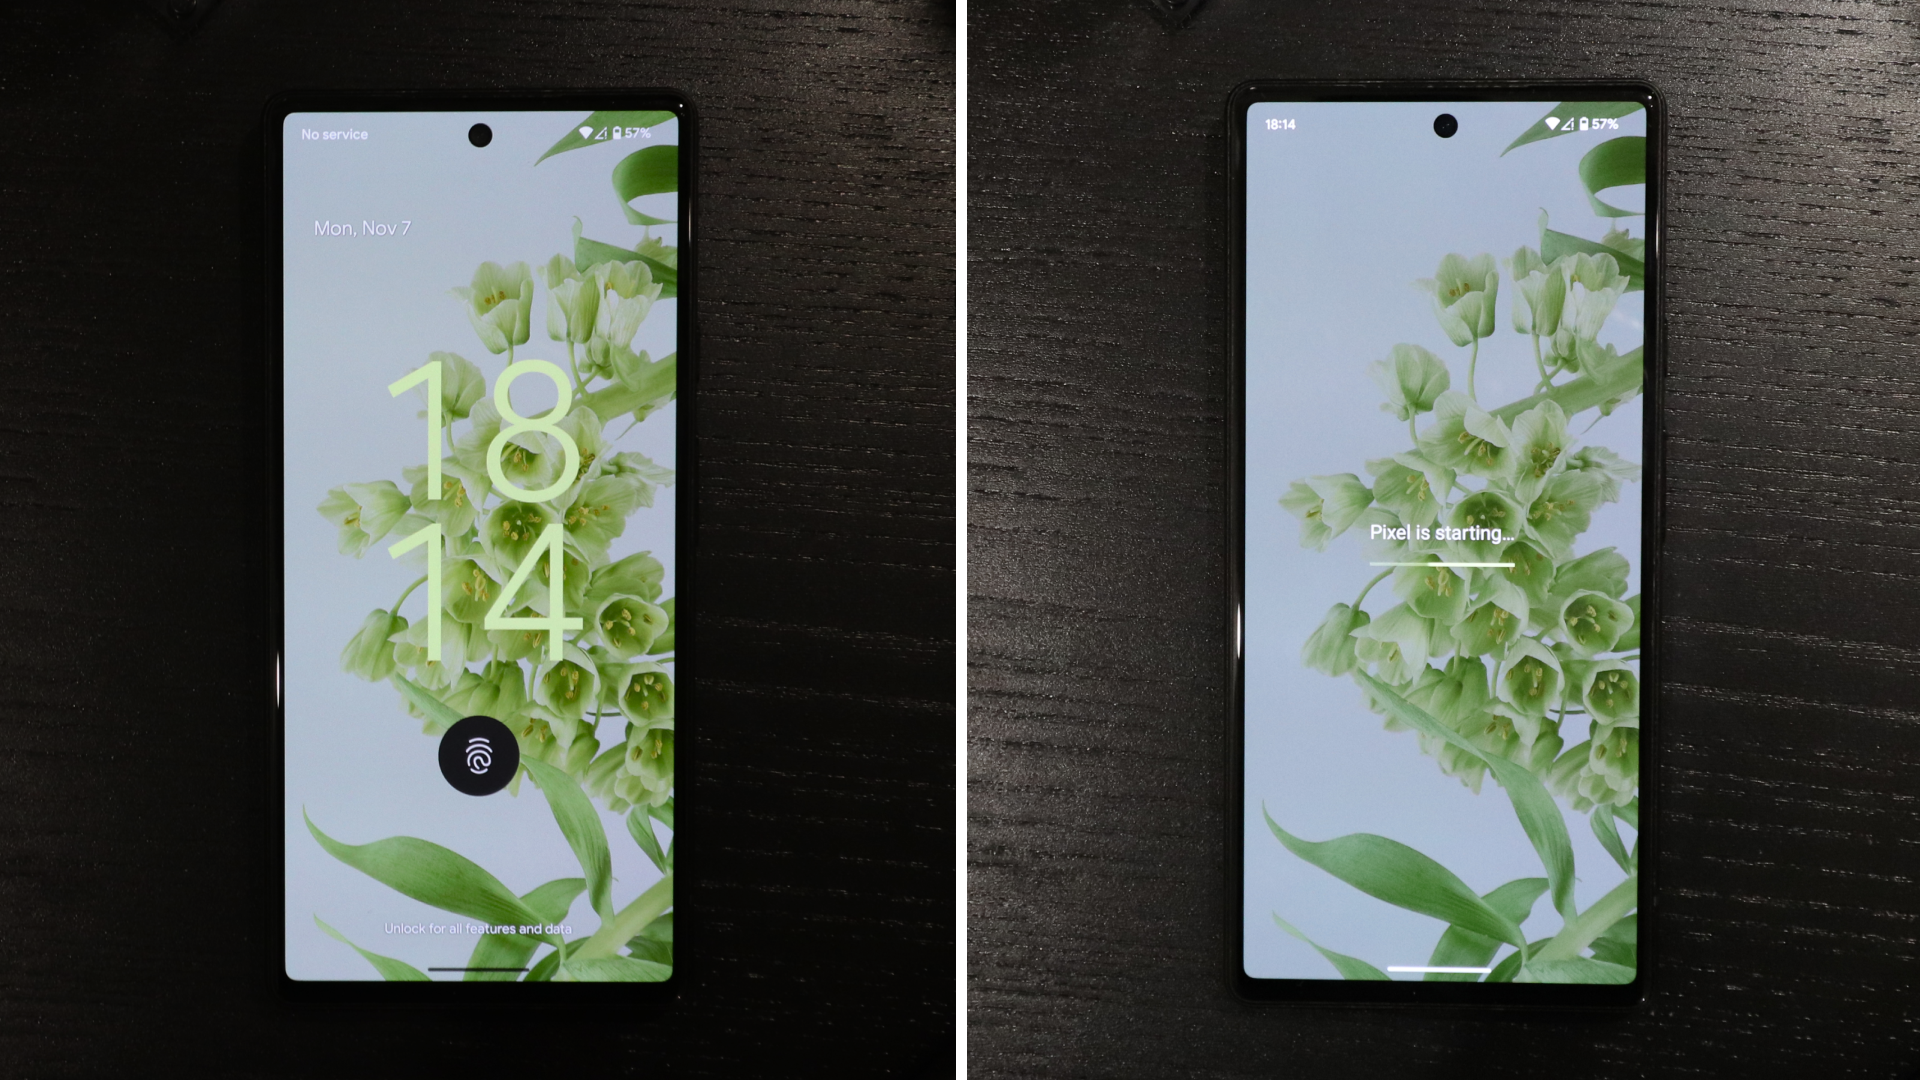
Согласно отчету Шютца, в июне 2022 года он обнаружил способ обхода экрана блокировки случайно. Последовательность действий, которая привела к такому результату, может легко сложиться для любого пользователя.

Другими словами, владельцы девайсов на Android в теории могли сами наткнуться на баг. Google тянула с выпуском патча до ноября, поэтому Шютц рассказывает о проблеме только сейчас.

Специалист выявил лазейку после того, как забыл выключить и зарядить свое мобильное устройство перед длительным путешествием. Когда исследователь спохватился и попытался срочно отправить несколько текстовых сообщений, аккумулятор окончательно разрядился и смартфон выключился.

Далее Шютц не смог корректно ввести ПИН-код от сим-карты три раза подряд, после чего вынужден был вводить PUK-код. Эксперт ожидал, что смартфон предложит ввести собственный код разблокировки, поскольку телефон, разрядившись, выключился. Однако девайс предложил войти с помощью отпечатка пальца.

Таким образом, рушилась сама логика, согласно которой смартфон должен после перезагрузки требовать ввести код, чтобы активировать сканер отпечатков или лица. Как оказалось, вся «фишка» крылась в неверно введенном ПИН-коде, после которого сразу вводится правильный PUK-код. В этом случае мобильное устройство не будет требовать собственный код для разблокировки.


Шютц добился, чтобы уязвимости присвоили идентификатор — CVE-2022-20465, а с выходом ноябрьского набора патчей Google устранила баг и даже посвятила ему пару слов. Специалист получил 70 тысяч долларов.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru