



Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

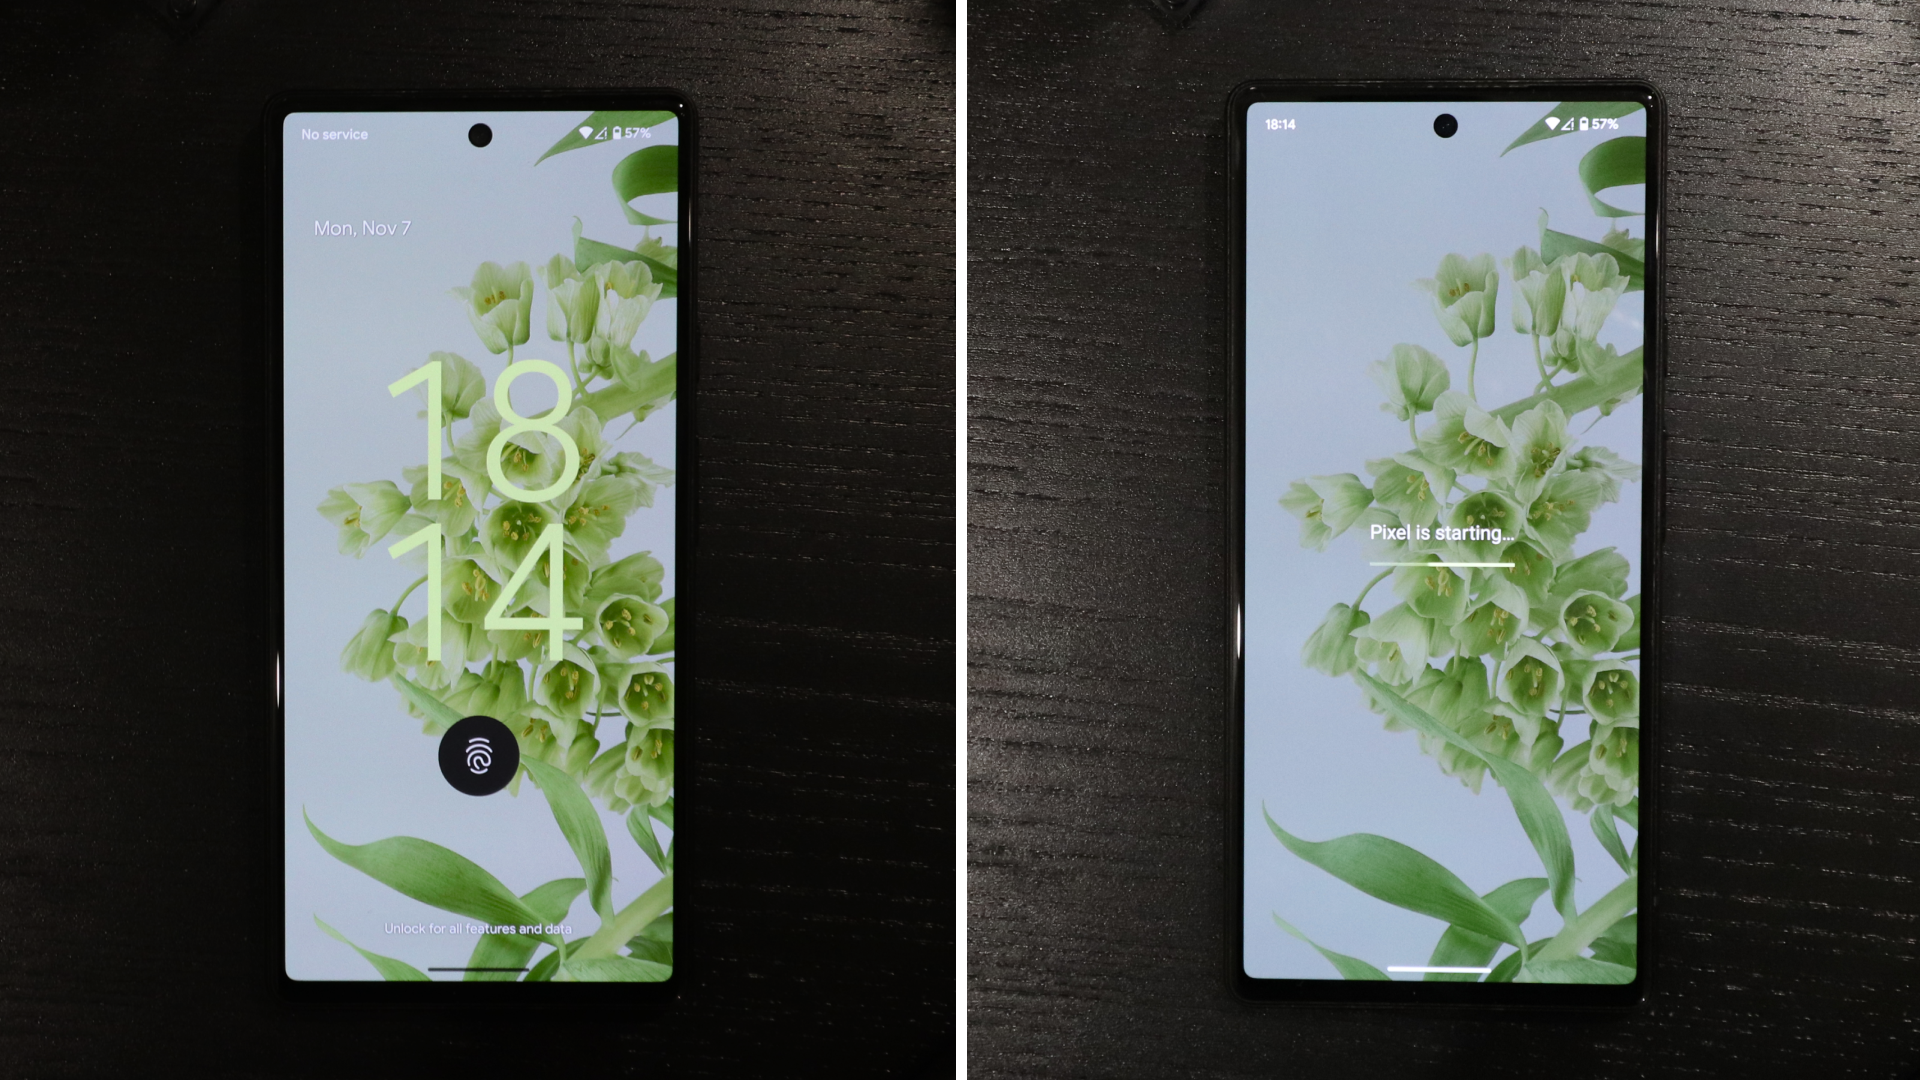
Баг-хантер Дэвид Шютц рассказал об уязвимости в Android, позволяющей обойти экран блокировки мобильного устройства. По словам эксперта, он несколько месяцев пытался доказать Google, что баг представляет опасность.

Согласно отчету Шютца, в июне 2022 года он обнаружил способ обхода экрана блокировки случайно. Последовательность действий, которая привела к такому результату, может легко сложиться для любого пользователя.

Другими словами, владельцы девайсов на Android в теории могли сами наткнуться на баг. Google тянула с выпуском патча до ноября, поэтому Шютц рассказывает о проблеме только сейчас.

Специалист выявил лазейку после того, как забыл выключить и зарядить свое мобильное устройство перед длительным путешествием. Когда исследователь спохватился и попытался срочно отправить несколько текстовых сообщений, аккумулятор окончательно разрядился и смартфон выключился.

Далее Шютц не смог корректно ввести ПИН-код от сим-карты три раза подряд, после чего вынужден был вводить PUK-код. Эксперт ожидал, что смартфон предложит ввести собственный код разблокировки, поскольку телефон, разрядившись, выключился. Однако девайс предложил войти с помощью отпечатка пальца.

Таким образом, рушилась сама логика, согласно которой смартфон должен после перезагрузки требовать ввести код, чтобы активировать сканер отпечатков или лица. Как оказалось, вся «фишка» крылась в неверно введенном ПИН-коде, после которого сразу вводится правильный PUK-код. В этом случае мобильное устройство не будет требовать собственный код для разблокировки.


Шютц добился, чтобы уязвимости присвоили идентификатор — CVE-2022-20465, а с выходом ноябрьского набора патчей Google устранила баг и даже посвятила ему пару слов. Специалист получил 70 тысяч долларов.

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

RSS: Новости на портале Anti-Malware.ru