



Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

Ботнет Cloud9 контролирует Google Chrome удалённо с помощью расширений

В Сети появился новый ботнет Cloud9, специализирующийся на браузере Google Chrome. Его операторы используют вредоносные расширения для кражи аккаунтов, фиксации нажатий клавиш, внедрения рекламных объявлений и JavaScript-кода, а также для запуска DDoS.

Cloud9 фактически является трояном, открывающим злоумышленникам удалённый доступ к браузерам, основанным на Chromium: Google Chrome и Microsoft Edge. В результате операторы могут отправлять обозревателю специальные команды.

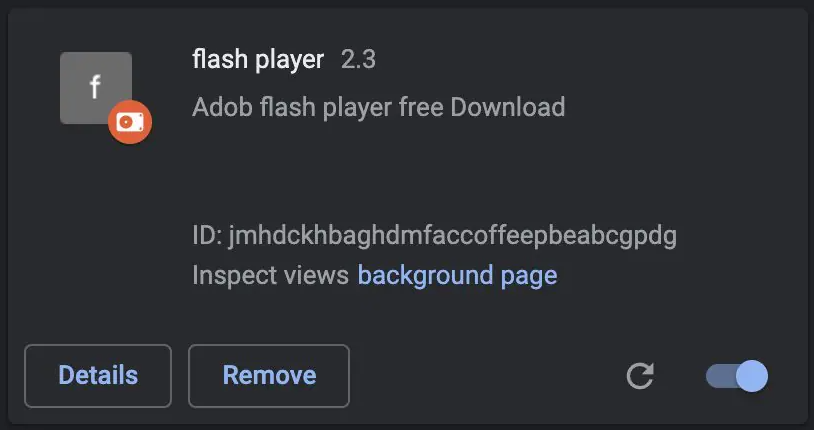
К счастью, вредоносный аддон недоступен в официальном магазине расширений для Chrome. Однако он успешно распространяется через альтернативные каналы, например через сомнительные веб-сайты, выдающие фейковые обновления Adobe Flash Player.


Судя по всему, такой метод доставки вредоноса неплохо работает, поскольку исследователи из Zimperium обнаружили Cloud9 на устройствах по всему миру. Киберугроза состоит из трёх JavaScript-файлов, которые могут собирать информацию, добывать криптовалюту, запускать DDoS и многое другое.

Кроме того, вредонос использует эксплойты для уязвимостей CVE-2019-11708 и CVE-2019-9810 в Firefox; CVE-2014-6332 и CVE-2016-0189 в Internet Explorer; CVE-2016-7200 в Edge. Модуль-клипер предназначен для постоянного мониторинга содержимого буфера обмена.

Cloud9 способен внедрять рекламу в веб-страницы и генерировать таким образом показы для извлечения прибыли.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru