




Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Киберпреступная группировка RomCom использует вредоносные версии популярного софта для заражения пользователей трояном, открывающим удалённый доступ к устройству. Зловред маскируют под менеджер паролей KeePass, инструмент для пентеста SolarWinds и PDF Reader Pro.

О новой кампании пишут специалисты в блоге BlackBerry. Изучив атаки киберпреступников и используемые SSL-сертификаты, исследователи сделали вывод, что они нацелены на пользователей из Великобритании.

Дмитрий Бестужев из BlackBerry считает, что главной географической мишенью киберпреступников является Британия. Эксперт отмечает, что причина заключается в позиции по поводу военных действий на территории Украины.

Как только вредоносная программа RomCom попадает на устройство, она вытаскивает все личные данные жертвы, включая пароли. По словам Бестужева, нет ничего удивительного в том, что группировка поменяла TTP (tactics, techniques, and procedures), поскольку злоумышленники поставили целью расширить географию атак.

Кстати, операторам RomCom не впервой менять тактику и инструменты.

«Когда операции RomCom только обнаружили, его связывали с деятельностью программы-вымогателя. Тем не менее последняя кампания доказала, что основной мотив злоумышленников — не деньги. Оказалось, что цели определяет геополитика», — объясняет специалист BlackBerry.

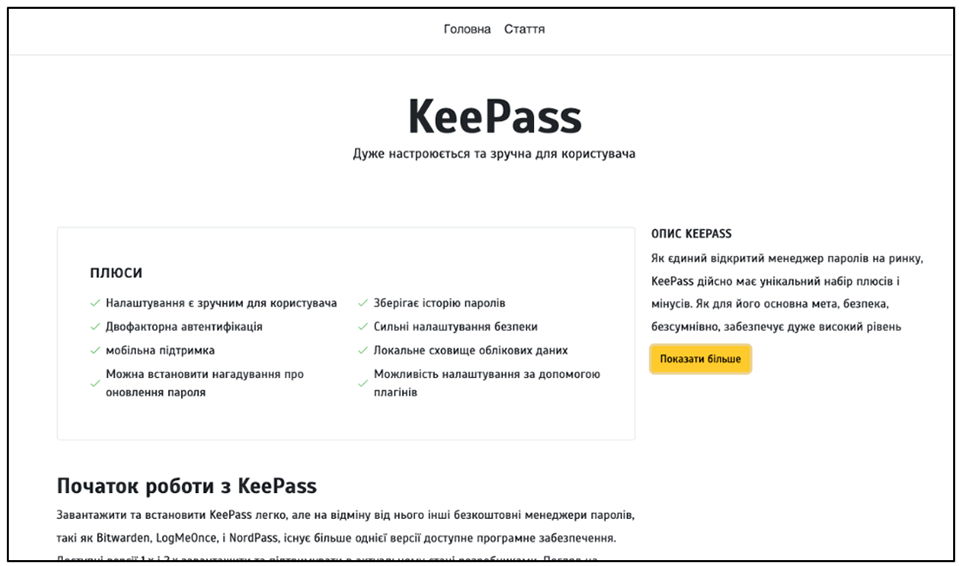
Как уже отмечалось выше, операторы вредоноса маскируют его под KeePass. На устройство жертвы загружается архив с именем KeePass-2.52.zip, который после распаковки сбрасывает следующие файлы:

  • Setup.exe — запускает дроппер RomCom (C:\Users\123\source\repos\ins_asi\Win32\Release\setup.pdb);
  • hlpr.dat — сам дроппер.

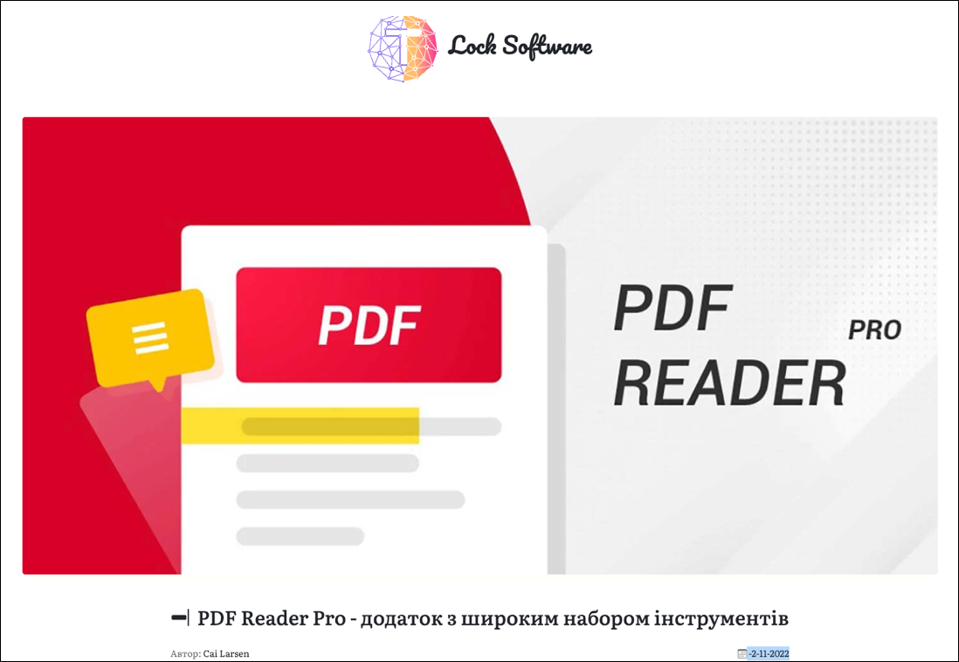
Чтобы ввести пользователей в заблуждение, киберпреступники создали копию сайтов KeePass и PDF Reader Pro. Оба ресурса представлены на украинском языке:

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru