



Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Ворующий данные вредонос RomCom маскируется под SolarWinds и KeePass

Киберпреступная группировка RomCom использует вредоносные версии популярного софта для заражения пользователей трояном, открывающим удалённый доступ к устройству. Зловред маскируют под менеджер паролей KeePass, инструмент для пентеста SolarWinds и PDF Reader Pro.

О новой кампании пишут специалисты в блоге BlackBerry. Изучив атаки киберпреступников и используемые SSL-сертификаты, исследователи сделали вывод, что они нацелены на пользователей из Великобритании.

Дмитрий Бестужев из BlackBerry считает, что главной географической мишенью киберпреступников является Британия. Эксперт отмечает, что причина заключается в позиции по поводу военных действий на территории Украины.

Как только вредоносная программа RomCom попадает на устройство, она вытаскивает все личные данные жертвы, включая пароли. По словам Бестужева, нет ничего удивительного в том, что группировка поменяла TTP (tactics, techniques, and procedures), поскольку злоумышленники поставили целью расширить географию атак.

Кстати, операторам RomCom не впервой менять тактику и инструменты.

«Когда операции RomCom только обнаружили, его связывали с деятельностью программы-вымогателя. Тем не менее последняя кампания доказала, что основной мотив злоумышленников — не деньги. Оказалось, что цели определяет геополитика», — объясняет специалист BlackBerry.

Как уже отмечалось выше, операторы вредоноса маскируют его под KeePass. На устройство жертвы загружается архив с именем KeePass-2.52.zip, который после распаковки сбрасывает следующие файлы:

  • Setup.exe — запускает дроппер RomCom (C:\Users\123\source\repos\ins_asi\Win32\Release\setup.pdb);
  • hlpr.dat — сам дроппер.

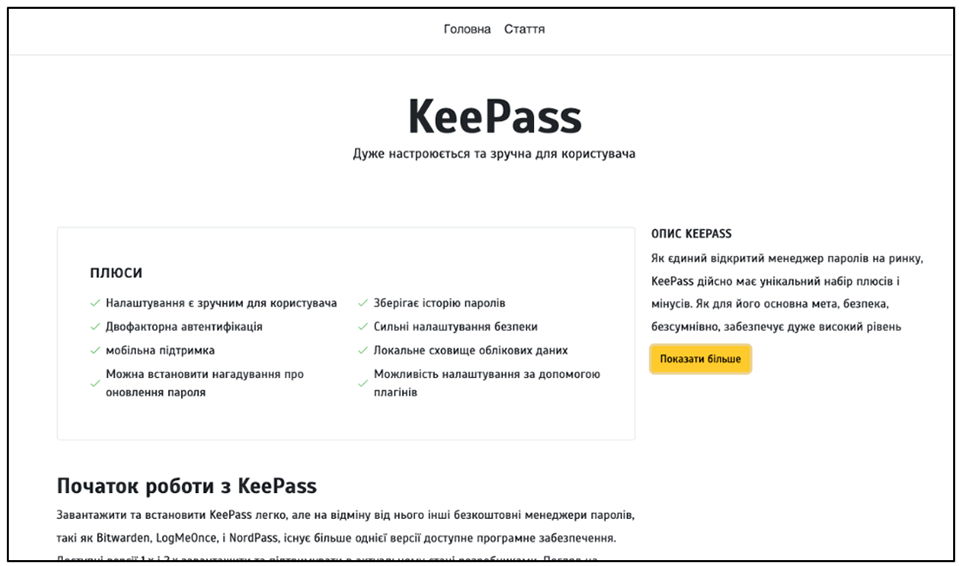
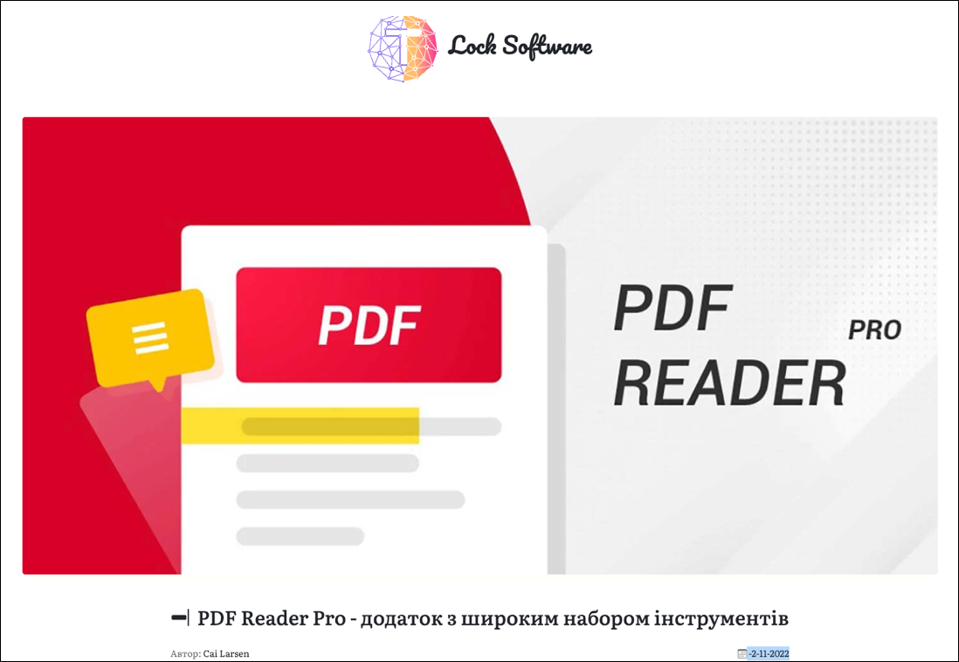
Чтобы ввести пользователей в заблуждение, киберпреступники создали копию сайтов KeePass и PDF Reader Pro. Оба ресурса представлены на украинском языке:

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru