




Ботнет Emotet вновь решил подрасти — зафиксирован новый всплеск аттач-спама

Ботнет Emotet вновь решил подрасти — зафиксирован новый всплеск аттач-спама

Ботнет Emotet вновь решил подрасти — зафиксирован новый всплеск аттач-спама

Эксперты предупреждают о новых вредоносных рассылках с ботнета Emotet. Одноименный троян, загружаемый при открытии вложения, не приводит с собой дополнительных зловредов — видимо, целью имейл-кампании является наращивание потенциала бот-сети.

Согласно наблюдениям Cryptolaemus , рассылка спама, нацеленного на дальнейшее распространение Emotet, стартовала в восемь утра 2 ноября UTC (около 11 утра по Москве). Вредоносные письма содержат вложение — документ XLS или запароленный архив с XLS-файлом.

Злоумышленники имитируют продолжение переписки, украденной трояном, и щедро раздают поддельные инвойсы, сканы, электронные формы и т. п. Анализ образцов вложений, загруженных на VirusTotal, выявил множество вариантов имени файла и разнообразие используемых языков — в основном европейских.

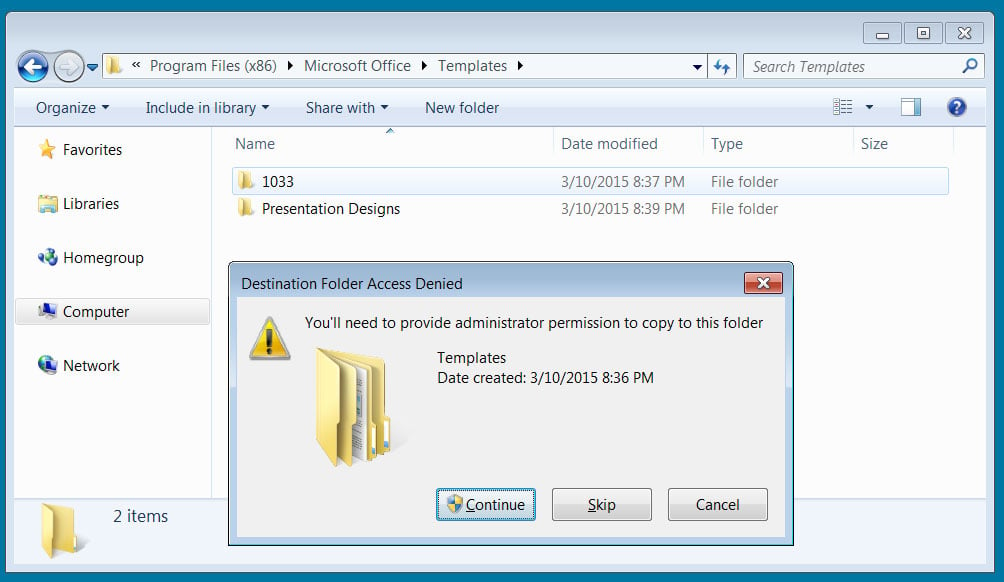
Текущая Emotet-кампания также использует новый шаблон вложения Excel: вредоносный документ содержит инструкции, согласно которым получатель должен скопировать файл в папку «Шаблоны» Microsoft Office и вызвать его оттуда. Такой трюк помогает обойти режим защищенного просмотра Microsoft, при котором блокируется исполнение макросов.

Дело в том, что при загрузке файлов из интернета Windows выставляет флаг MoTW, руководствуясь которым, Microsoft Office открывает документ в Protected View. Папки Templates считаются доверенными, и подобные ограничения на них не распространяются — даже если файл помечен MoTW. Копирование в эти папки возможно только с разрешения админа, и попытка вызовет системное предупреждение, но злоумышленники, видимо, надеются, что жертва нажмет кнопку «Продолжить».


При открытии вредоносного файла в полнофункциональном редакторе выполняется встроенный макрос, загружающий Emotet (KLyt.dll). Для сохранения в каталоге %UserProfile%\AppData\Local создается папка с произвольным именем, затем DLL запускается на исполнение с помощью regsvr32.exe.

Зловред работает в фоновом режиме, подключаясь к C2 для получения инструкций. На настоящий момент команд на загрузку дополнительных файлов не замечено.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru