



Ботнет Emotet вновь решил подрасти — зафиксирован новый всплеск аттач-спама

Ботнет Emotet вновь решил подрасти — зафиксирован новый всплеск аттач-спама

Ботнет Emotet вновь решил подрасти — зафиксирован новый всплеск аттач-спама

Эксперты предупреждают о новых вредоносных рассылках с ботнета Emotet. Одноименный троян, загружаемый при открытии вложения, не приводит с собой дополнительных зловредов — видимо, целью имейл-кампании является наращивание потенциала бот-сети.

Согласно наблюдениям Cryptolaemus , рассылка спама, нацеленного на дальнейшее распространение Emotet, стартовала в восемь утра 2 ноября UTC (около 11 утра по Москве). Вредоносные письма содержат вложение — документ XLS или запароленный архив с XLS-файлом.

Злоумышленники имитируют продолжение переписки, украденной трояном, и щедро раздают поддельные инвойсы, сканы, электронные формы и т. п. Анализ образцов вложений, загруженных на VirusTotal, выявил множество вариантов имени файла и разнообразие используемых языков — в основном европейских.

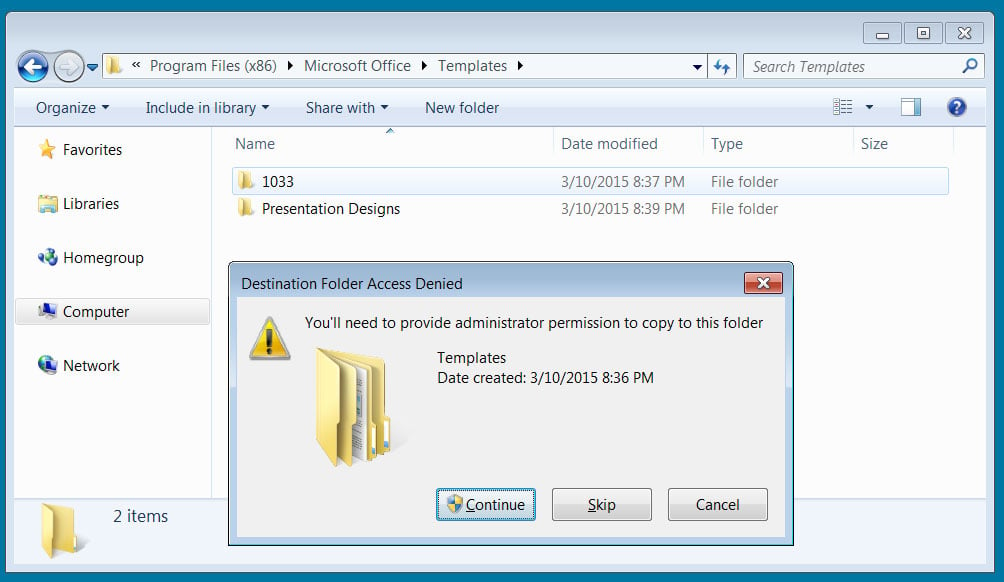
Текущая Emotet-кампания также использует новый шаблон вложения Excel: вредоносный документ содержит инструкции, согласно которым получатель должен скопировать файл в папку «Шаблоны» Microsoft Office и вызвать его оттуда. Такой трюк помогает обойти режим защищенного просмотра Microsoft, при котором блокируется исполнение макросов.

Дело в том, что при загрузке файлов из интернета Windows выставляет флаг MoTW, руководствуясь которым, Microsoft Office открывает документ в Protected View. Папки Templates считаются доверенными, и подобные ограничения на них не распространяются — даже если файл помечен MoTW. Копирование в эти папки возможно только с разрешения админа, и попытка вызовет системное предупреждение, но злоумышленники, видимо, надеются, что жертва нажмет кнопку «Продолжить».


При открытии вредоносного файла в полнофункциональном редакторе выполняется встроенный макрос, загружающий Emotet (KLyt.dll). Для сохранения в каталоге %UserProfile%\AppData\Local создается папка с произвольным именем, затем DLL запускается на исполнение с помощью regsvr32.exe.

Зловред работает в фоновом режиме, подключаясь к C2 для получения инструкций. На настоящий момент команд на загрузку дополнительных файлов не замечено.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru