



Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Представители компании Dropbox, владеющей одноимённым файловым хостингом, сообщили о киберинциденте. Злоумышленникам удалось выкрасть код из 130 репозиториев и получить доступ к GitHub-аккаунту с помощью украденных у сотрудника учётных данных.

По словам компании, атакующие взломали учётную запись 14 октября. Именно в этот день сервис GitHub уведомил Dropbox о подозрительной активности, которая была зафиксирована днём ранее.

«На данный момент наше расследование показало, что в коде, к которому получили доступ киберпреступники, содержались учётные данные и API-ключи разработчиков», — говорится в уведомлении Dropbox.

«Среди скомпрометированных данных также присутствуют несколько тысяч имён сотрудников и адресов электронной почты, а также сведения о текущих и бывших клиентах, лидирующих позициях по продажам и вендорах».

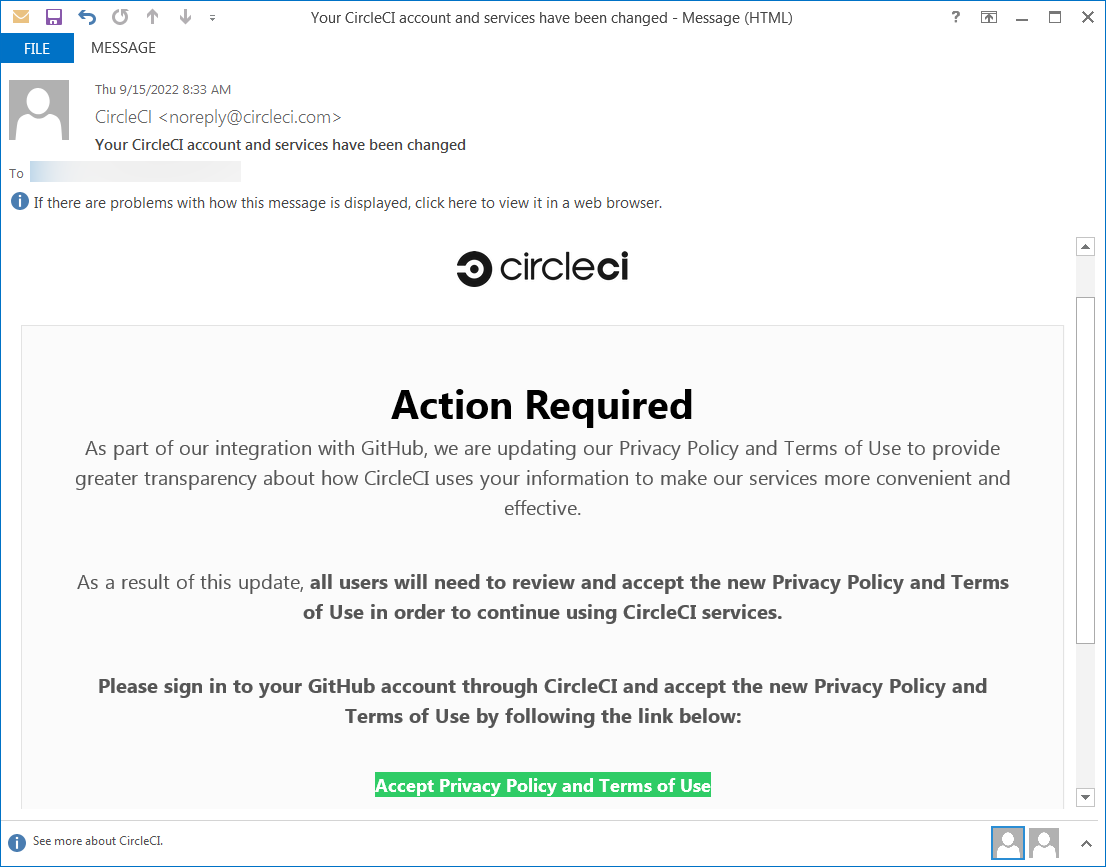
Атака увенчалась успехом благодаря фишингу, нацеленному на сотрудников Dropbox. В соответствующих электронных письмах злоумышленники выдавали себя за представителей CircleCI. Ссылка вела на фишинговую страницу, где нужно было ввести логин и пароль от аккаунта в системе GitHub.


Как только учётные данные попали в руки фишеров, они получили доступ к аккаунту и выкрали внутренние данные компании.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru