



Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Фишеры выкрали внутренние данные Dropbox благодаря халатному сотруднику

Представители компании Dropbox, владеющей одноимённым файловым хостингом, сообщили о киберинциденте. Злоумышленникам удалось выкрасть код из 130 репозиториев и получить доступ к GitHub-аккаунту с помощью украденных у сотрудника учётных данных.

По словам компании, атакующие взломали учётную запись 14 октября. Именно в этот день сервис GitHub уведомил Dropbox о подозрительной активности, которая была зафиксирована днём ранее.

«На данный момент наше расследование показало, что в коде, к которому получили доступ киберпреступники, содержались учётные данные и API-ключи разработчиков», — говорится в уведомлении Dropbox.

«Среди скомпрометированных данных также присутствуют несколько тысяч имён сотрудников и адресов электронной почты, а также сведения о текущих и бывших клиентах, лидирующих позициях по продажам и вендорах».

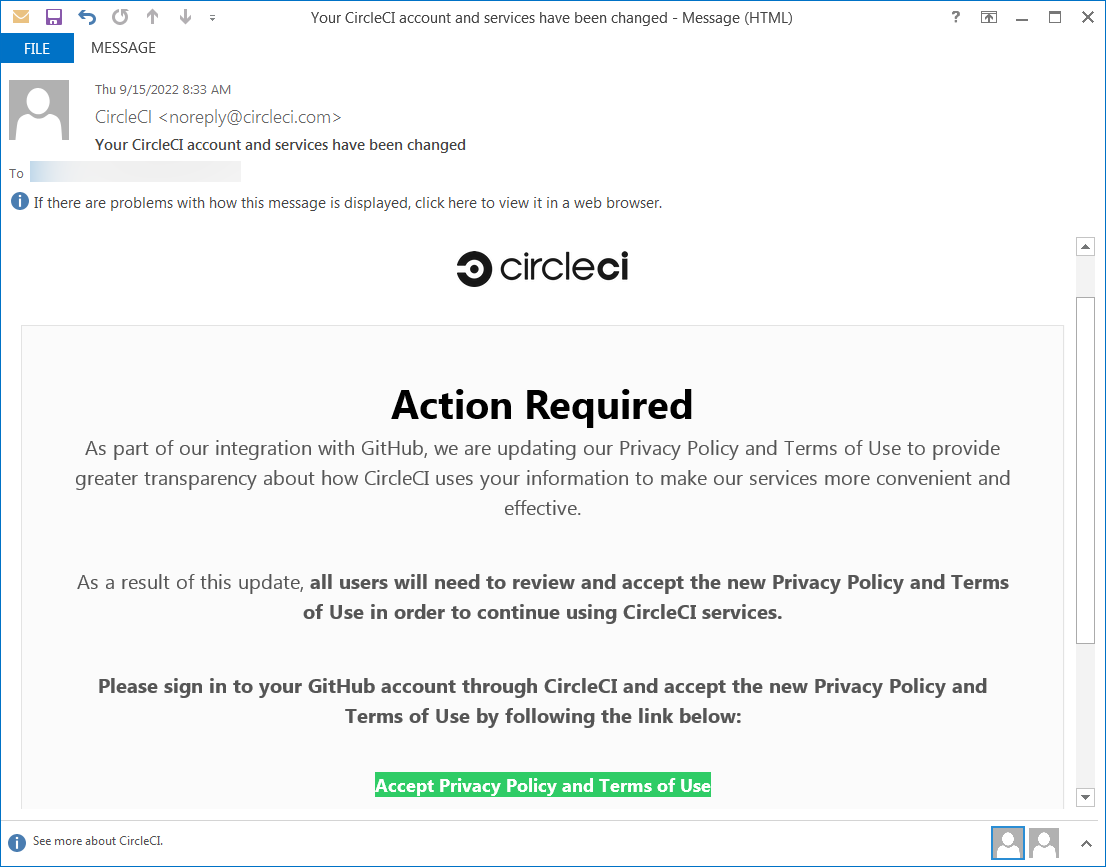
Атака увенчалась успехом благодаря фишингу, нацеленному на сотрудников Dropbox. В соответствующих электронных письмах злоумышленники выдавали себя за представителей CircleCI. Ссылка вела на фишинговую страницу, где нужно было ввести логин и пароль от аккаунта в системе GitHub.


Как только учётные данные попали в руки фишеров, они получили доступ к аккаунту и выкрали внутренние данные компании.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru