



Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

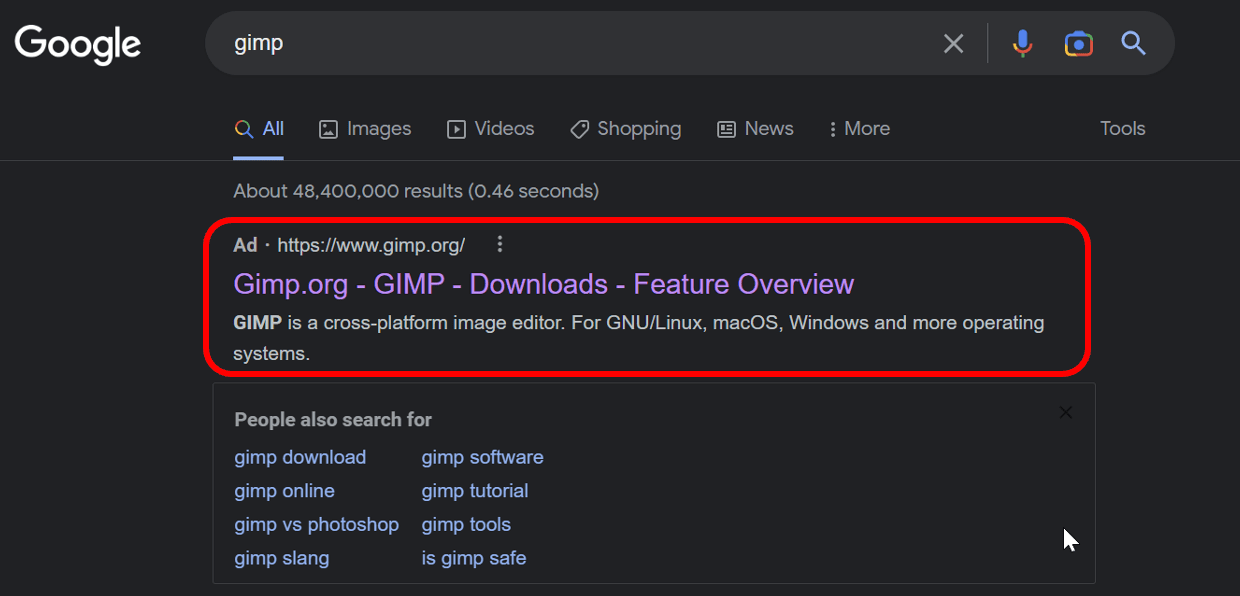
Если вы недавно набирали в поисковой системе Google запрос “GIMP“, вы наверняка бы заметили рекламу официального сайта вверху поисковой выдачи. Несмотря на безобидный вид, за этой ссылкой скрывался вредоносный ресурс, заражающий каждого, кто хочет установить знаменитый графический редактор.

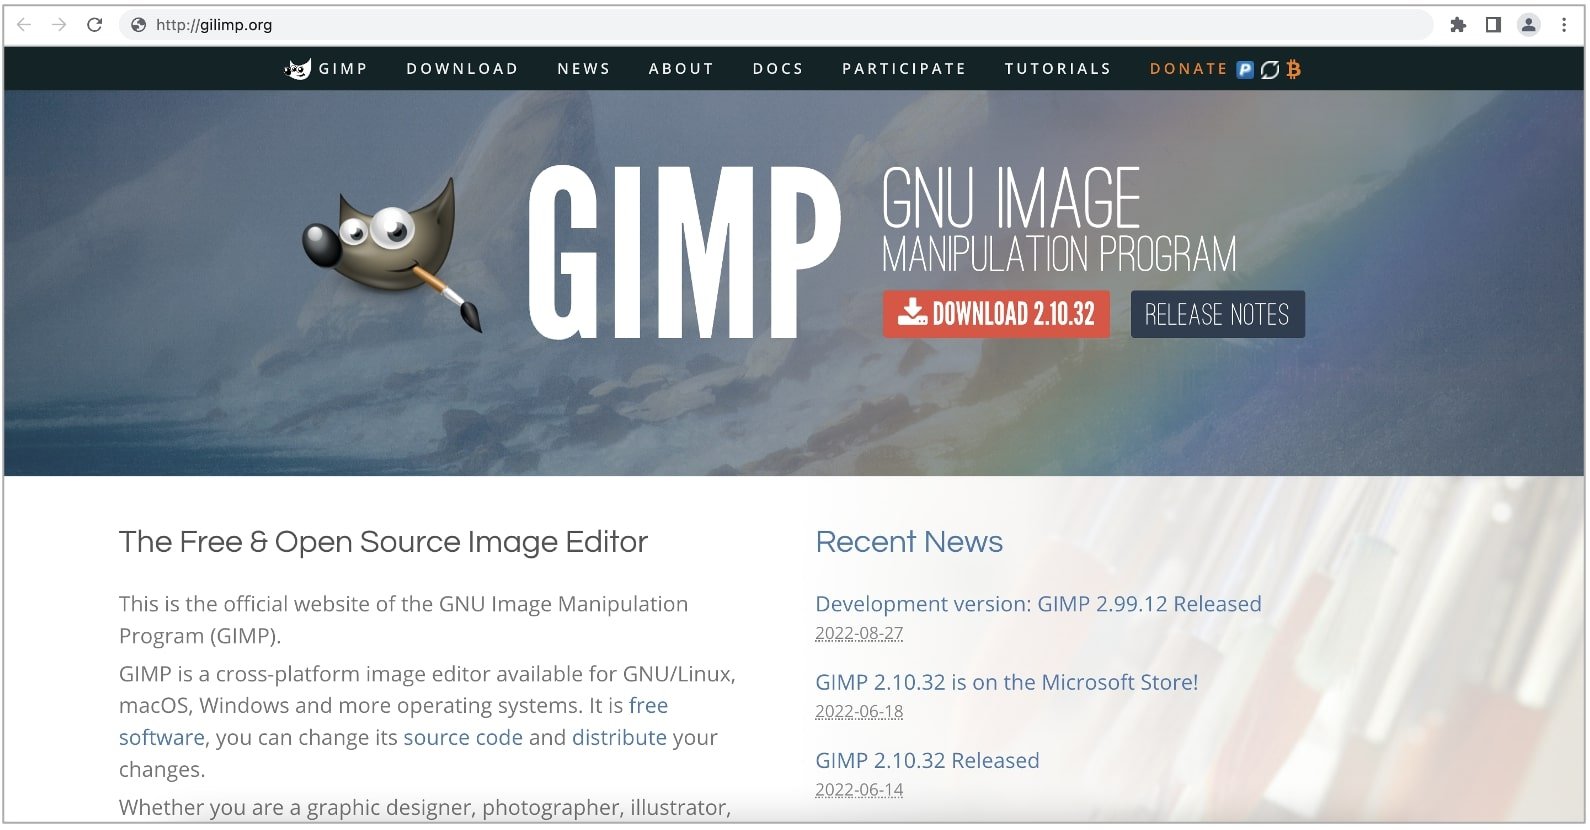
Попав на фишинговый сайт, пользователь видел предложение скачать GIMP. В результате на устройство потенциальной жертвы загружался исполняемый файл размером 700 МБ, замаскированный под графический редактор. На деле же это была вредоносная программа.

Как видно на скриншоте ниже, рекламное объявление в поисковой выдаче указывало на легитимный сайт GIMP.org, поэтому у неискушённого посетителя вряд ли бы закралось подозрение.


Обратите внимание на адресную строку браузера на следующем скриншоте. Там указан домен gilimp[.]org. Расчёт на то, что пользователь не будет вглядываться и пропустит имя домена. Этот фишинговый ресурс предлагает скачать файл Setup.exe, что тоже вряд ли вызовет подозрения, ведь именно так чаще всего и называются установочные файлы программ.


Форумчанин с площадки Reddit под ником ZachIngram04 отметил, что раньше эта реклама вела на Dropbox, с той же целью — распространение вредоносной программы. Интересно, что файл размером 700 МБ (якобы GIMP) имеет полезную нагрузку в 5 МБ, весь остальной размер накручивается с помощью техники набивки бинарников данными (Binary Padding).

Конечным вредоносом является шпионский софт Vidar, который может воровать данные на компьютере жертвы: пароли, cookies и историю в браузерах, а также учётные данные от Windows-версии Telegram и информацию о криптовалютных кошельках.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru