



Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

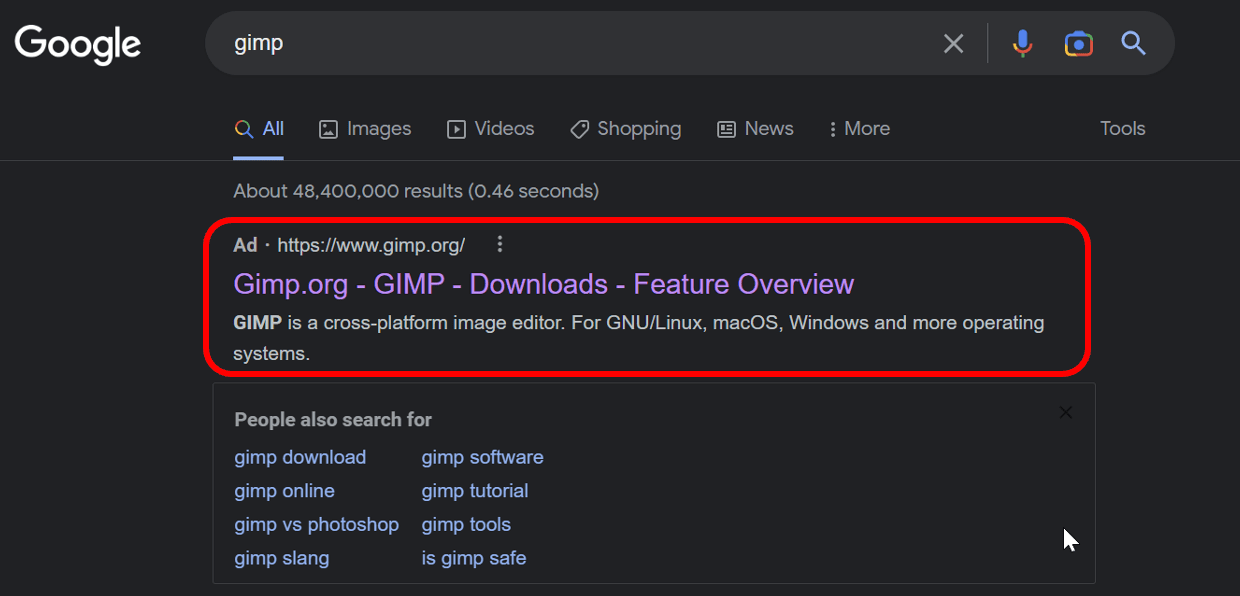
Если вы недавно набирали в поисковой системе Google запрос “GIMP“, вы наверняка бы заметили рекламу официального сайта вверху поисковой выдачи. Несмотря на безобидный вид, за этой ссылкой скрывался вредоносный ресурс, заражающий каждого, кто хочет установить знаменитый графический редактор.

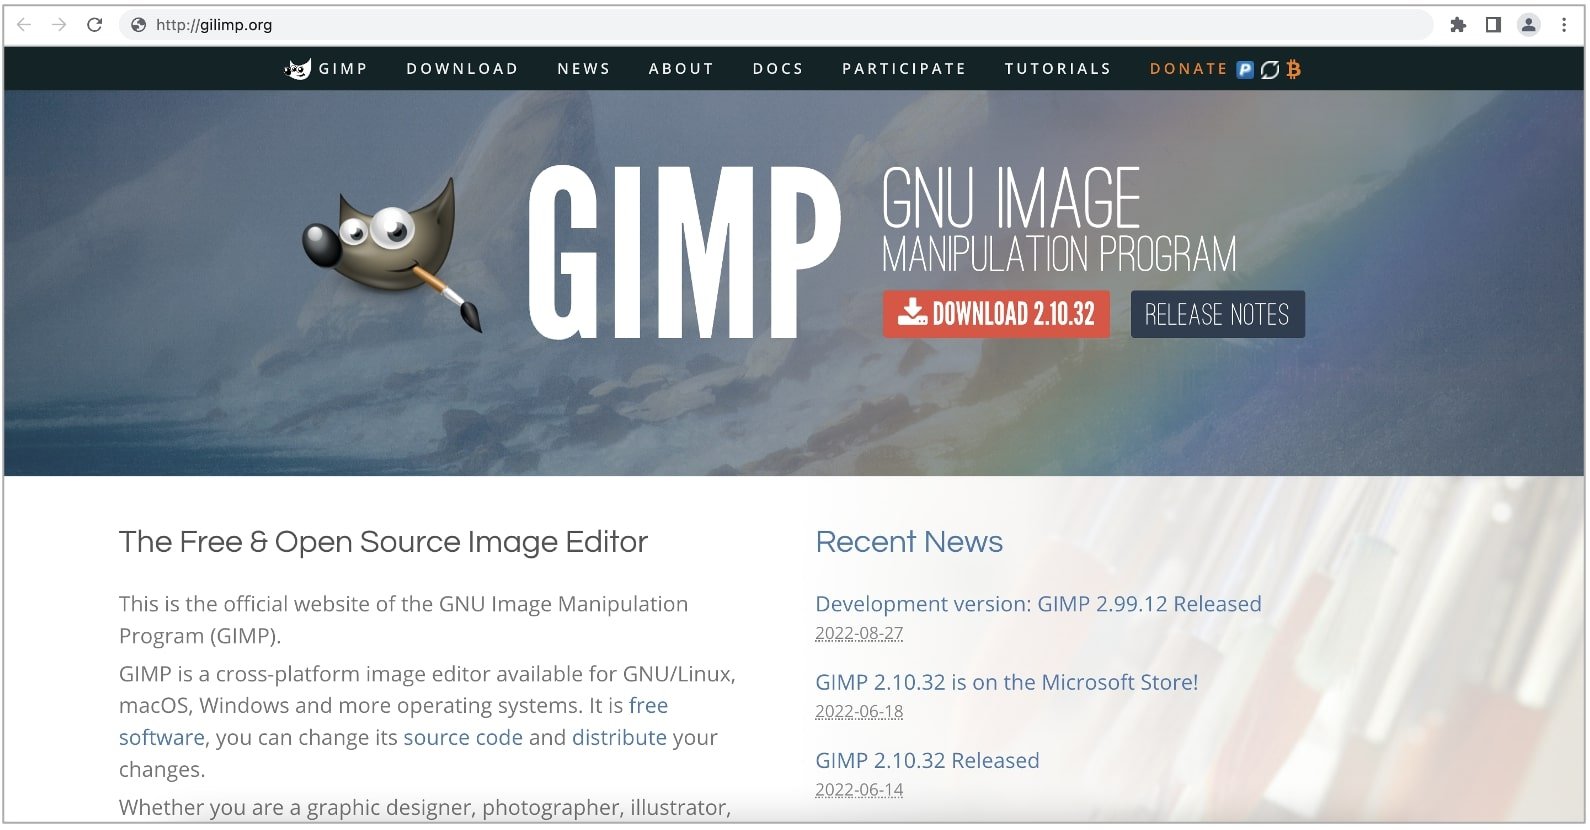
Попав на фишинговый сайт, пользователь видел предложение скачать GIMP. В результате на устройство потенциальной жертвы загружался исполняемый файл размером 700 МБ, замаскированный под графический редактор. На деле же это была вредоносная программа.

Как видно на скриншоте ниже, рекламное объявление в поисковой выдаче указывало на легитимный сайт GIMP.org, поэтому у неискушённого посетителя вряд ли бы закралось подозрение.


Обратите внимание на адресную строку браузера на следующем скриншоте. Там указан домен gilimp[.]org. Расчёт на то, что пользователь не будет вглядываться и пропустит имя домена. Этот фишинговый ресурс предлагает скачать файл Setup.exe, что тоже вряд ли вызовет подозрения, ведь именно так чаще всего и называются установочные файлы программ.


Форумчанин с площадки Reddit под ником ZachIngram04 отметил, что раньше эта реклама вела на Dropbox, с той же целью — распространение вредоносной программы. Интересно, что файл размером 700 МБ (якобы GIMP) имеет полезную нагрузку в 5 МБ, весь остальной размер накручивается с помощью техники набивки бинарников данными (Binary Padding).

Конечным вредоносом является шпионский софт Vidar, который может воровать данные на компьютере жертвы: пароли, cookies и историю в браузерах, а также учётные данные от Windows-версии Telegram и информацию о криптовалютных кошельках.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru