



Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

Если вы недавно набирали в поисковой системе Google запрос “GIMP“, вы наверняка бы заметили рекламу официального сайта вверху поисковой выдачи. Несмотря на безобидный вид, за этой ссылкой скрывался вредоносный ресурс, заражающий каждого, кто хочет установить знаменитый графический редактор.

Попав на фишинговый сайт, пользователь видел предложение скачать GIMP. В результате на устройство потенциальной жертвы загружался исполняемый файл размером 700 МБ, замаскированный под графический редактор. На деле же это была вредоносная программа.

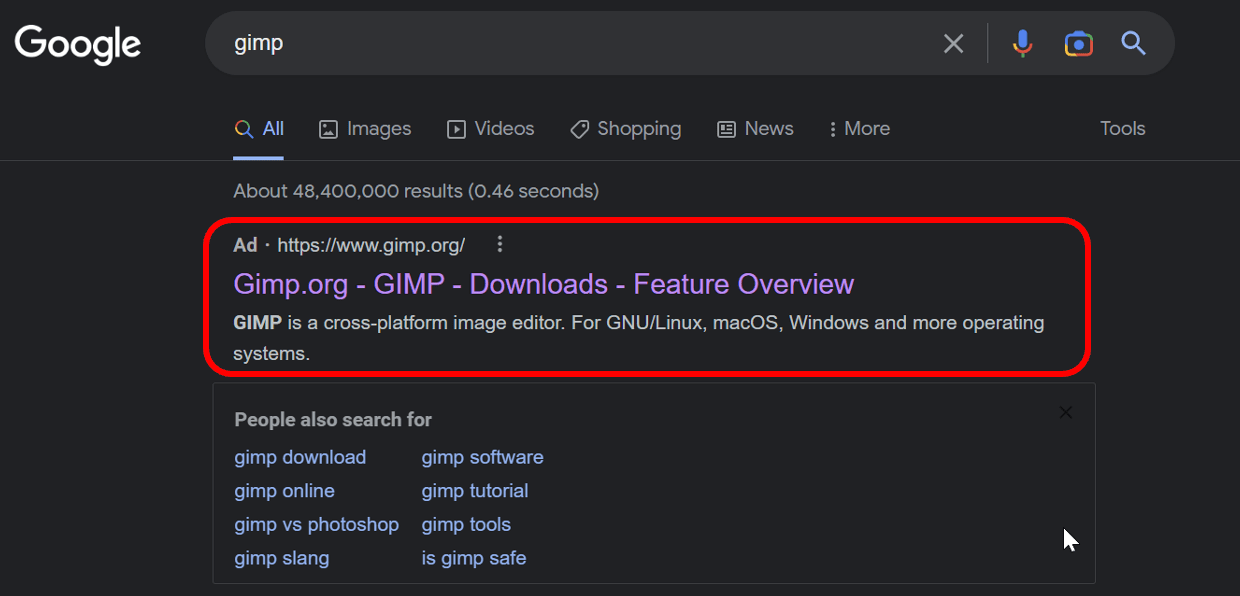
Как видно на скриншоте ниже, рекламное объявление в поисковой выдаче указывало на легитимный сайт GIMP.org, поэтому у неискушённого посетителя вряд ли бы закралось подозрение.


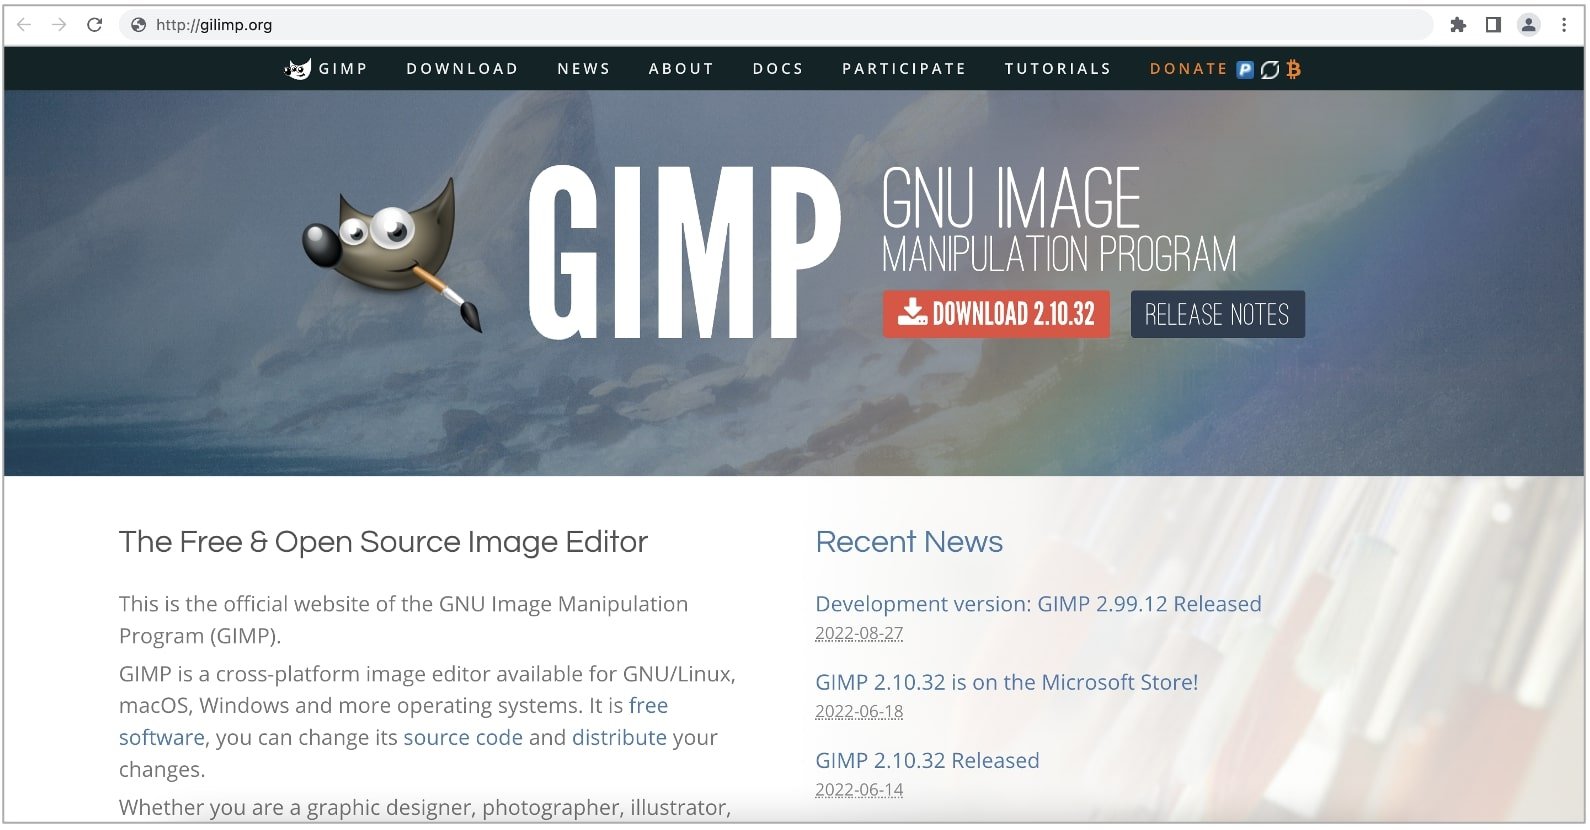
Обратите внимание на адресную строку браузера на следующем скриншоте. Там указан домен gilimp[.]org. Расчёт на то, что пользователь не будет вглядываться и пропустит имя домена. Этот фишинговый ресурс предлагает скачать файл Setup.exe, что тоже вряд ли вызовет подозрения, ведь именно так чаще всего и называются установочные файлы программ.


Форумчанин с площадки Reddit под ником ZachIngram04 отметил, что раньше эта реклама вела на Dropbox, с той же целью — распространение вредоносной программы. Интересно, что файл размером 700 МБ (якобы GIMP) имеет полезную нагрузку в 5 МБ, весь остальной размер накручивается с помощью техники набивки бинарников данными (Binary Padding).

Конечным вредоносом является шпионский софт Vidar, который может воровать данные на компьютере жертвы: пароли, cookies и историю в браузерах, а также учётные данные от Windows-версии Telegram и информацию о криптовалютных кошельках.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru