



Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

Реклама GIMP в поисковой выдаче Google уводила на вредоносный сайт

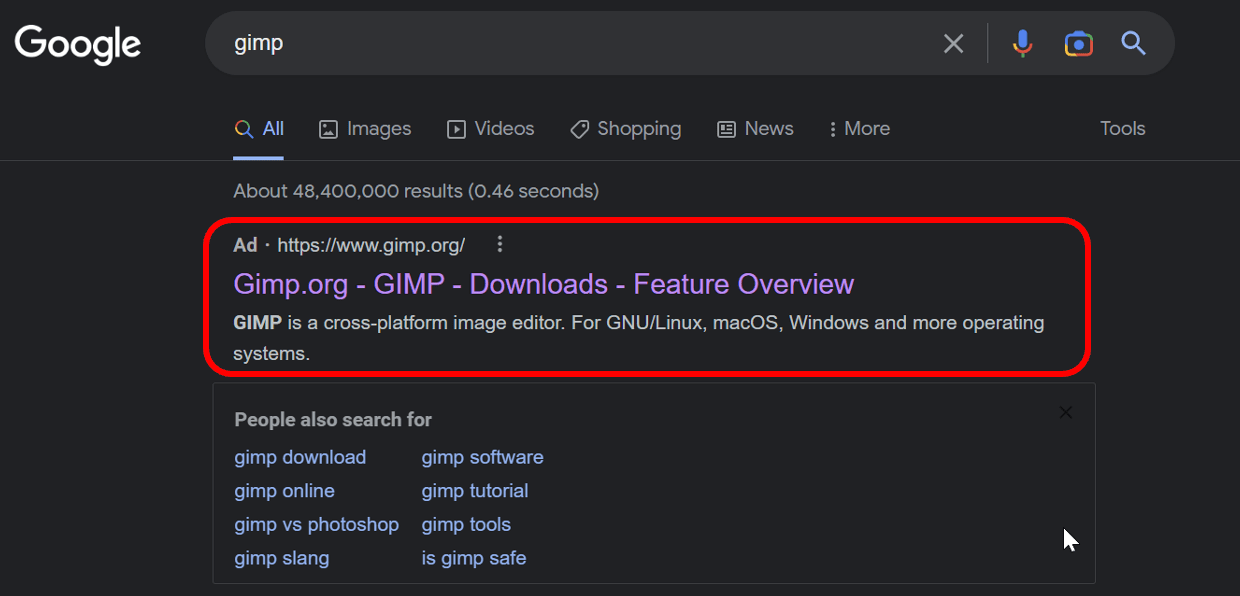
Если вы недавно набирали в поисковой системе Google запрос “GIMP“, вы наверняка бы заметили рекламу официального сайта вверху поисковой выдачи. Несмотря на безобидный вид, за этой ссылкой скрывался вредоносный ресурс, заражающий каждого, кто хочет установить знаменитый графический редактор.

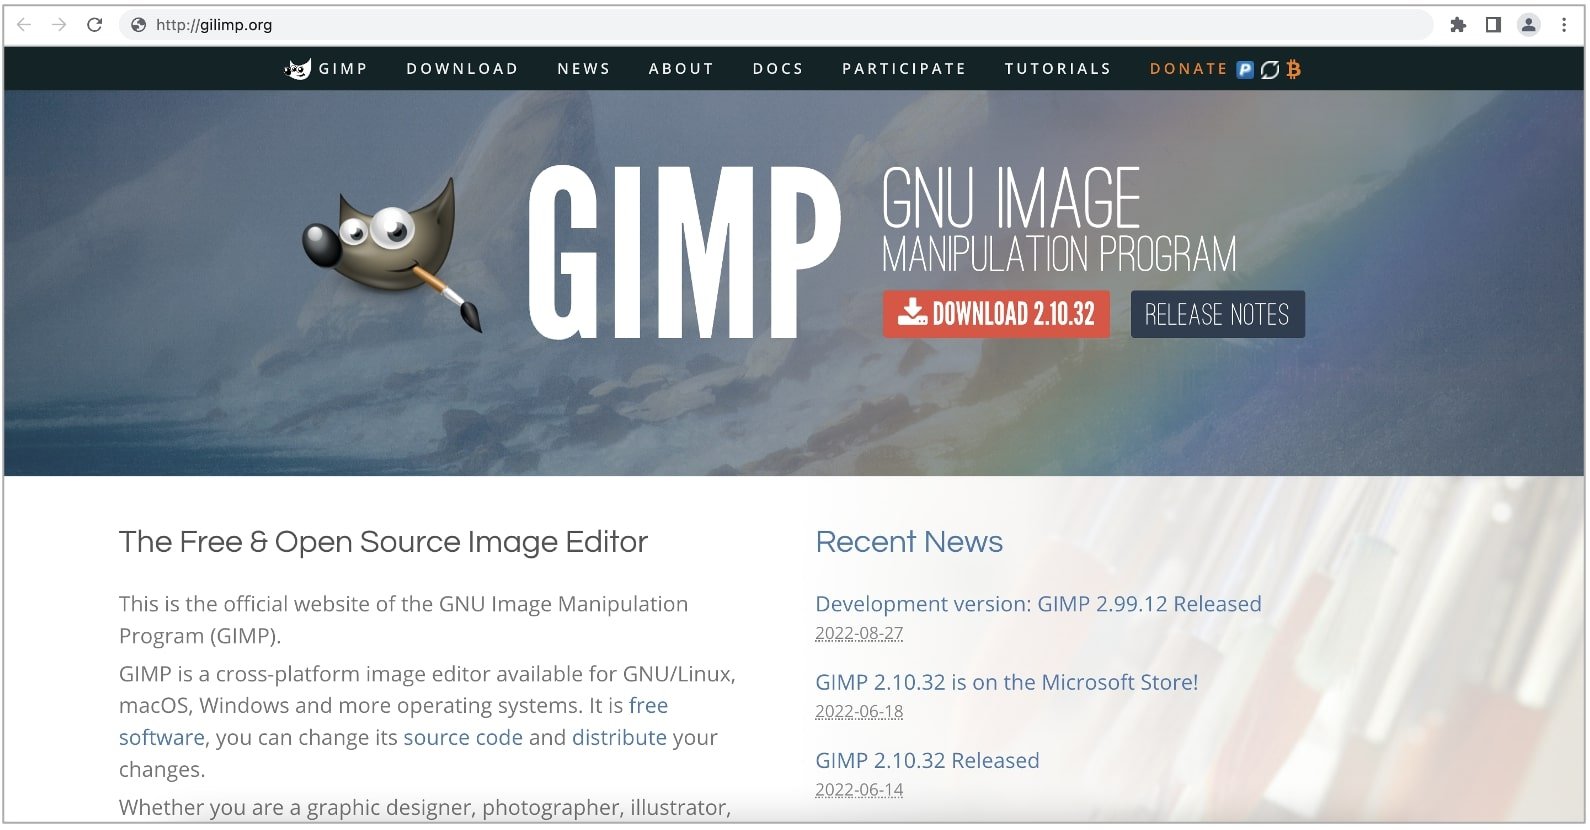
Попав на фишинговый сайт, пользователь видел предложение скачать GIMP. В результате на устройство потенциальной жертвы загружался исполняемый файл размером 700 МБ, замаскированный под графический редактор. На деле же это была вредоносная программа.

Как видно на скриншоте ниже, рекламное объявление в поисковой выдаче указывало на легитимный сайт GIMP.org, поэтому у неискушённого посетителя вряд ли бы закралось подозрение.


Обратите внимание на адресную строку браузера на следующем скриншоте. Там указан домен gilimp[.]org. Расчёт на то, что пользователь не будет вглядываться и пропустит имя домена. Этот фишинговый ресурс предлагает скачать файл Setup.exe, что тоже вряд ли вызовет подозрения, ведь именно так чаще всего и называются установочные файлы программ.


Форумчанин с площадки Reddit под ником ZachIngram04 отметил, что раньше эта реклама вела на Dropbox, с той же целью — распространение вредоносной программы. Интересно, что файл размером 700 МБ (якобы GIMP) имеет полезную нагрузку в 5 МБ, весь остальной размер накручивается с помощью техники набивки бинарников данными (Binary Padding).

Конечным вредоносом является шпионский софт Vidar, который может воровать данные на компьютере жертвы: пароли, cookies и историю в браузерах, а также учётные данные от Windows-версии Telegram и информацию о криптовалютных кошельках.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru