



Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Новая деструктивная вредоносная программа с функциями шифровальщика пытается свалить ответственность на исследователей в области кибербезопасности. Зловред получил имя Azov, в настоящее время он активно распространяется через пиратский софт и генераторы ключей (кейгены).

Как утверждают злоумышленники, за созданием Azov стоит известный специалист по кибербезопасности — Hasherazade, а также ряд других экспертов, среди которых есть даже сотрудники BleepingComputer. Всё это, само собой, ложь и попытка дискредитировать уважаемых спецов.

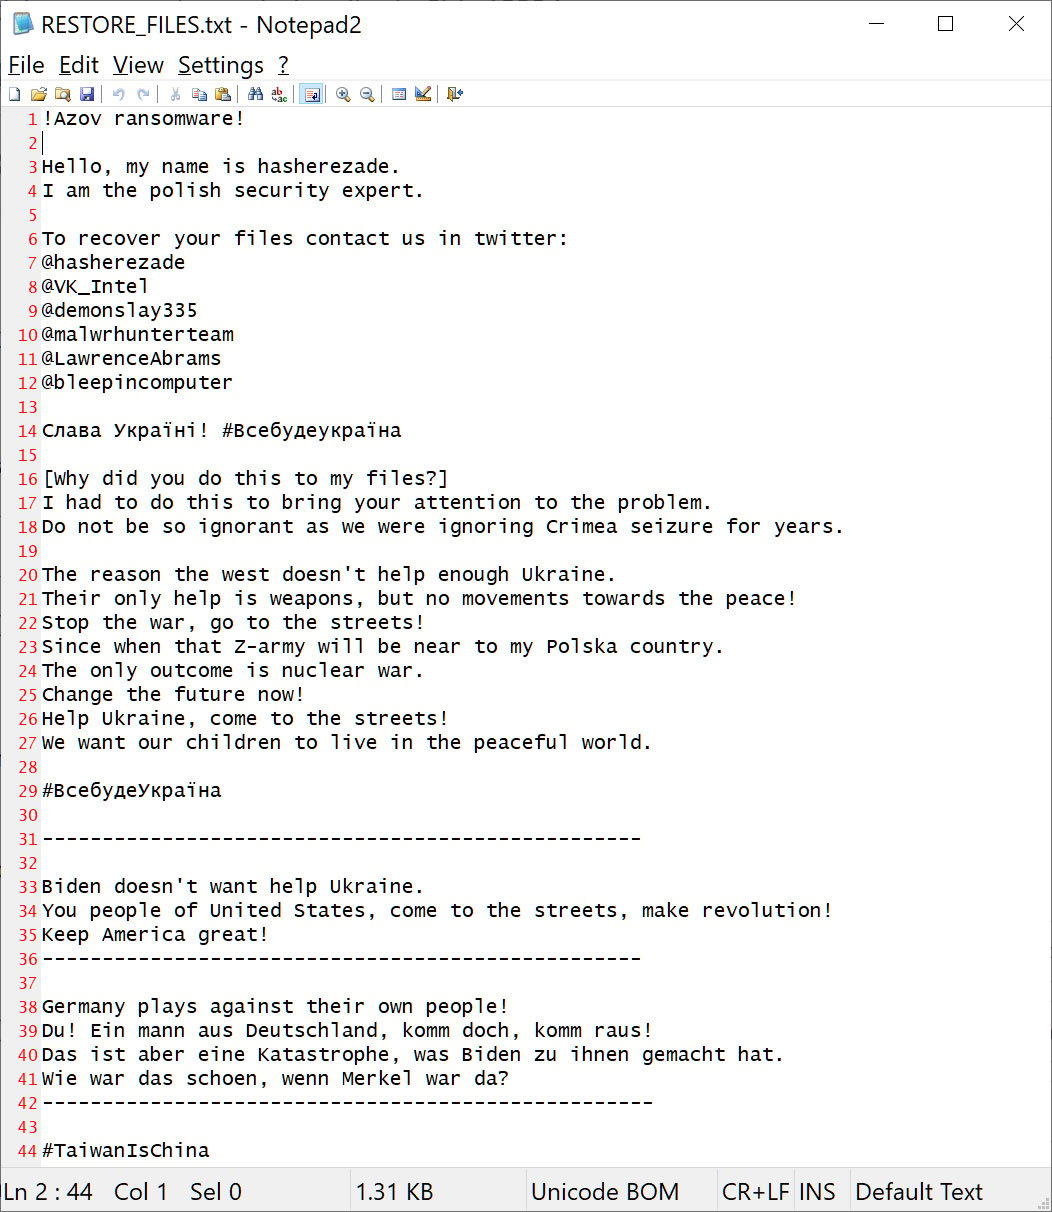
Вайпер сбрасывает записку с выкупом под названием RESTORE_FILES.txt, в которой утверждается, данные на устройстве зашифрованы в качестве протеста против «аннексии Крыма».


Кроме того, записка рекомендует жертве связаться с BleepingComputer, MalwareHunterTeam, Майклом Гиллеспи или Виталием Кремецем в Twitter, чтобы вернуть пострадавшие файлы в прежнее состояние.

Поскольку реального способа выйти на операторов Azov не существует, вредонос причисляют к деструктивными вайперам, а не программам-вымогателям. Атакованные пользователи уже начали жаловаться в редакцию BleepingComputer, однако исследователи пока не знают, как помочь жертвам шифровальщика.

На данный момент известно, что Azov распространяется с помощью загрузчика SmokeLoader. Помимо «Азова», SmokeLoader доставляет инфостилер RedLine и вымогатель STOP. Исполняемый файл Azov детектируется 37 антивирусными движками на VirusTotal.

К зашифрованным файлам (вредонос игнорирует .ini, .dll и .exe) добавляются расширения .azov, а в реестре Windows создаётся следующий ключ:

[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\]
"Bandera" = «C:\ProgramData\rdpclient.exe"
Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru