



Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Новая деструктивная вредоносная программа с функциями шифровальщика пытается свалить ответственность на исследователей в области кибербезопасности. Зловред получил имя Azov, в настоящее время он активно распространяется через пиратский софт и генераторы ключей (кейгены).

Как утверждают злоумышленники, за созданием Azov стоит известный специалист по кибербезопасности — Hasherazade, а также ряд других экспертов, среди которых есть даже сотрудники BleepingComputer. Всё это, само собой, ложь и попытка дискредитировать уважаемых спецов.

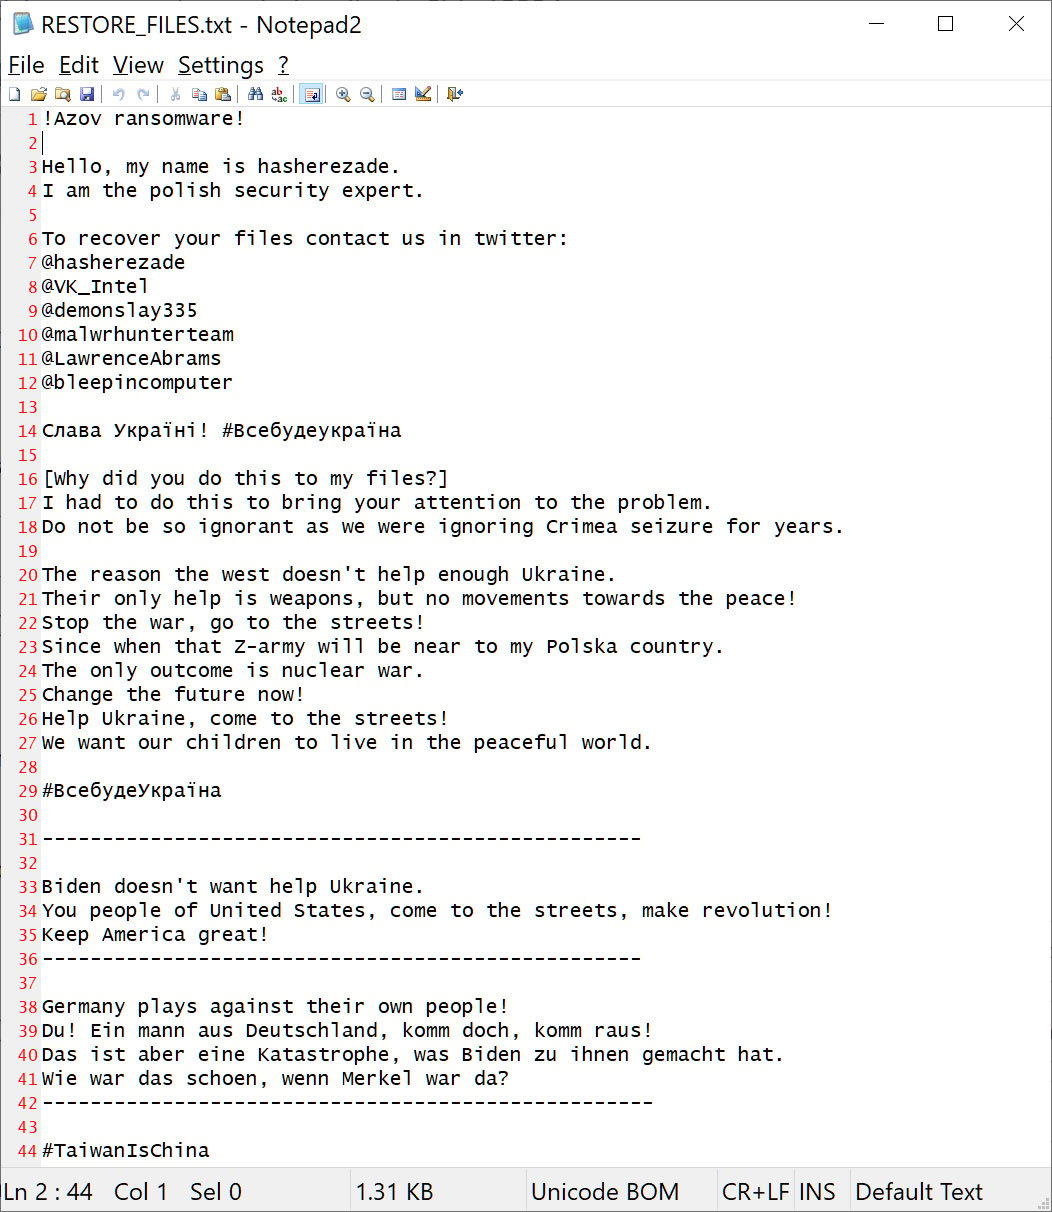
Вайпер сбрасывает записку с выкупом под названием RESTORE_FILES.txt, в которой утверждается, данные на устройстве зашифрованы в качестве протеста против «аннексии Крыма».


Кроме того, записка рекомендует жертве связаться с BleepingComputer, MalwareHunterTeam, Майклом Гиллеспи или Виталием Кремецем в Twitter, чтобы вернуть пострадавшие файлы в прежнее состояние.

Поскольку реального способа выйти на операторов Azov не существует, вредонос причисляют к деструктивными вайперам, а не программам-вымогателям. Атакованные пользователи уже начали жаловаться в редакцию BleepingComputer, однако исследователи пока не знают, как помочь жертвам шифровальщика.

На данный момент известно, что Azov распространяется с помощью загрузчика SmokeLoader. Помимо «Азова», SmokeLoader доставляет инфостилер RedLine и вымогатель STOP. Исполняемый файл Azov детектируется 37 антивирусными движками на VirusTotal.

К зашифрованным файлам (вредонос игнорирует .ini, .dll и .exe) добавляются расширения .azov, а в реестре Windows создаётся следующий ключ:

[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\]
"Bandera" = «C:\ProgramData\rdpclient.exe"
Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru