



SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

SiriSpy: баг в iOS и macOS позволял подслушивать ваше общение с Siri

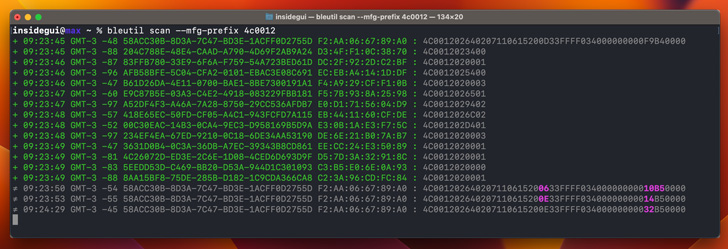
Исследователи рассказали об уязвимости в операционных системах iOS и macOS (в настоящее время уже доступен патч). С помощью эксплойта приложения с доступом к Bluetooth могли отслеживать взаимодействие пользователя с голосовым помощником Siri.

По словам самой Apple, условное вредоносное приложение могло записывать аудио через подключённые наушники AirPods. Проблема крылась в Core Bluetooth, а с выходом iOS 16.1 разработчики закрыли дыру.

Уязвимость обнаружил девелопер Гильерме Рэмбо в августе 2022 года, тогда же он сообщил о ней представителям Apple. После этого бреши присвоили имя SiriSpy и идентификатор CVE-2022-32946.

«Любой софт, у которого есть доступ к Bluetooth, мог записывать ваше общение с Siri, а также голосовые команды для ввода текста в iOS. Запись при этом происходит через гарнитуру AirPods или Beats», — пишет Рэмбо.

«Обратите внимание, что вредоносному приложению в этом случае необязательно получать дополнительные разрешения на использование микрофона. Такая программа даже не оставит следов, которые бы говорили об использовании записывающего устройства».

Рэмбо также подчеркнул, что баг связан со службой DoAP, используемой AirPods для взаимодействия с Siri или в процессе диктовки текста. Злоумышленник мог создать приложение, подключающееся по Bluetooth к AirPods и записывать аудио в фоновом режиме.

В «Пункте управления» (Control Center) iOS при этом не было бы никаких признаков использования микрофона для записи.


Рэмбо отметил, что проблема существовала из-за недостаточной проверки прав для службы BTLEServerAgent. Патч вышел пару дней назад с iOS 16.1 и macOS 13.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru