



Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

Уязвимость LogCrusher в компоненте Windows Event Log до сих пор актуальна

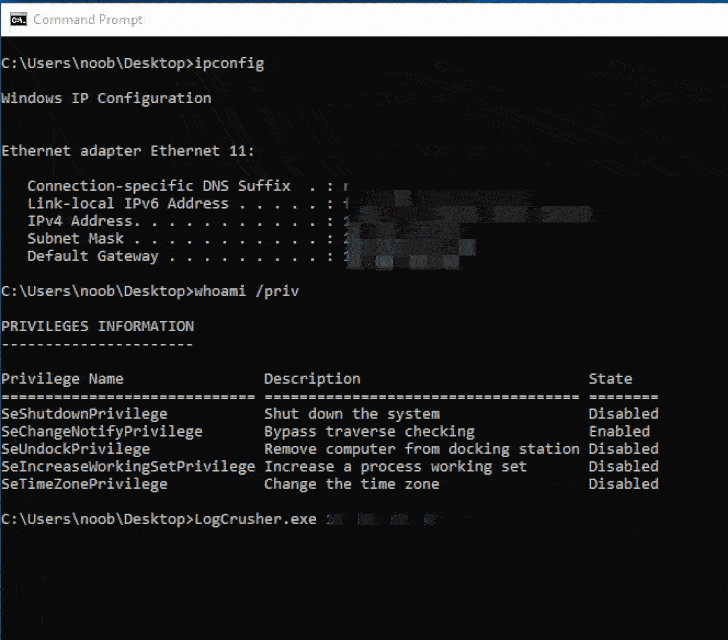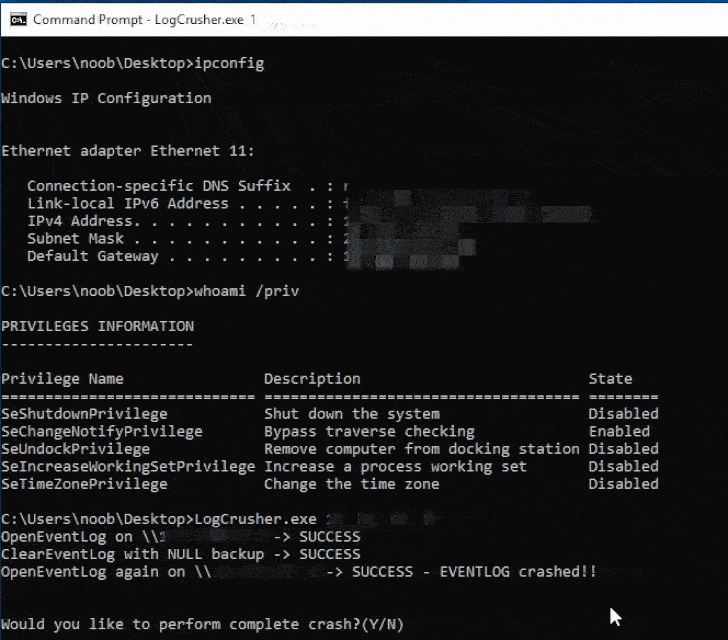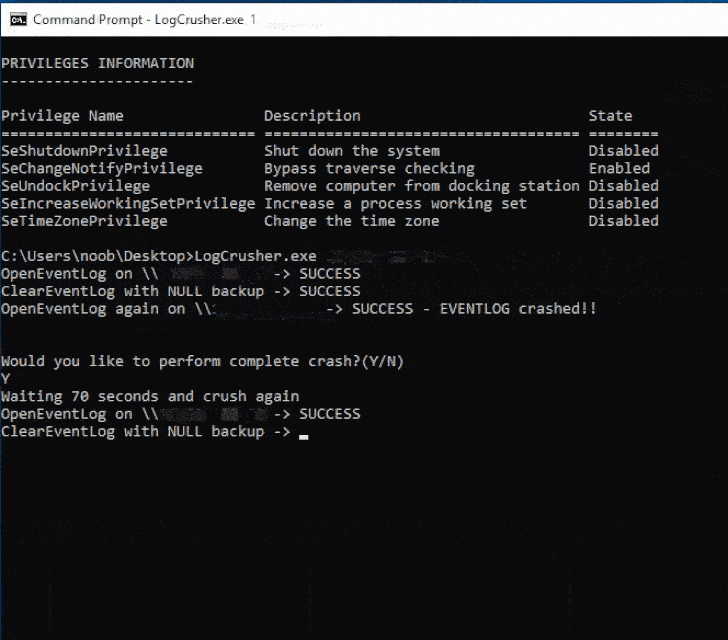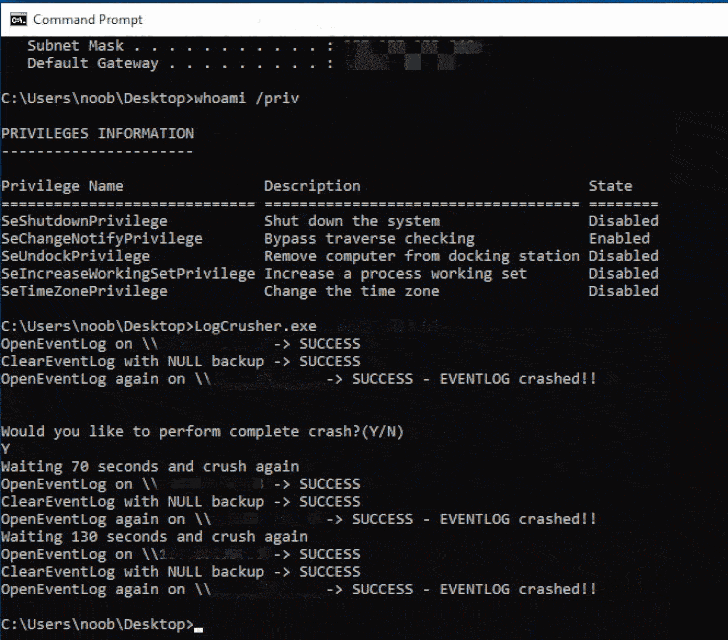
Исследователи в области кибербезопасности рассказали о связке уязвимостей в системном компоненте Microsoft Windows, известном как «Просмотр событий». Компания Varonis дала этим проблемам имена LogCrusher и OverLog.

Согласно описанию, уязвимости затрагивают протокол EventLog Remoting (MS-EVEN), позволяющий получить удалённый доступ к логам событий.

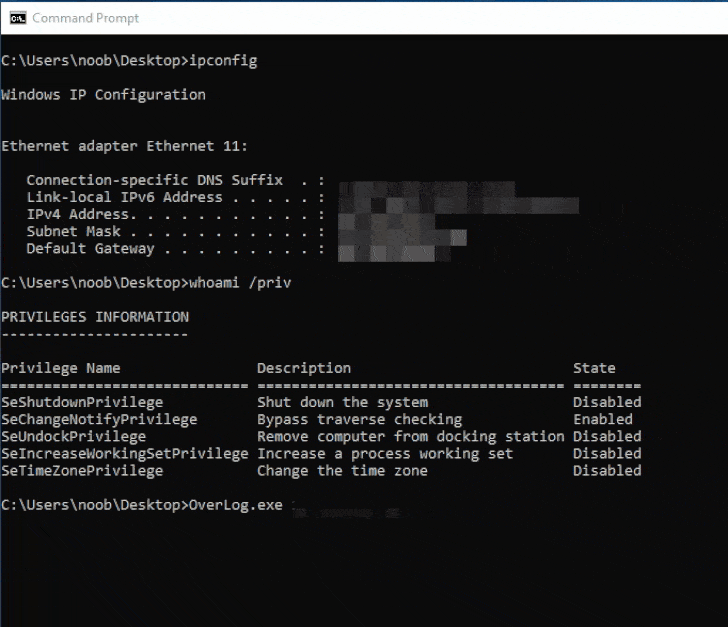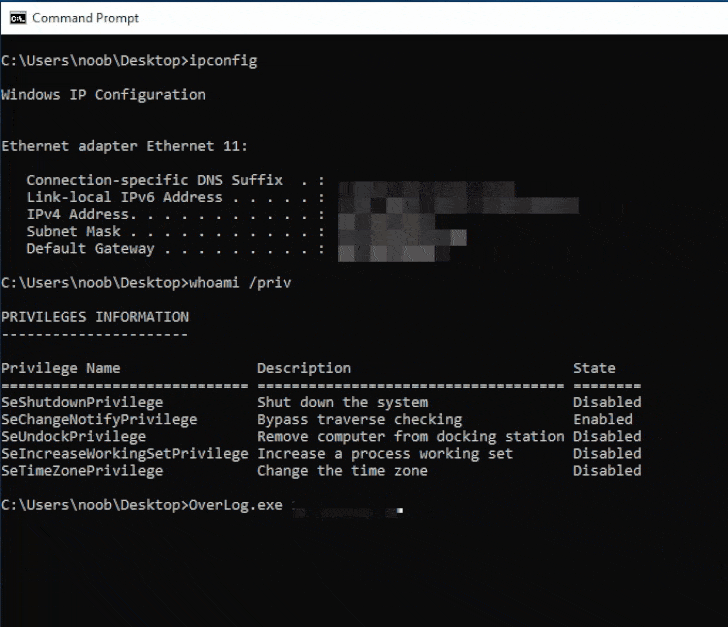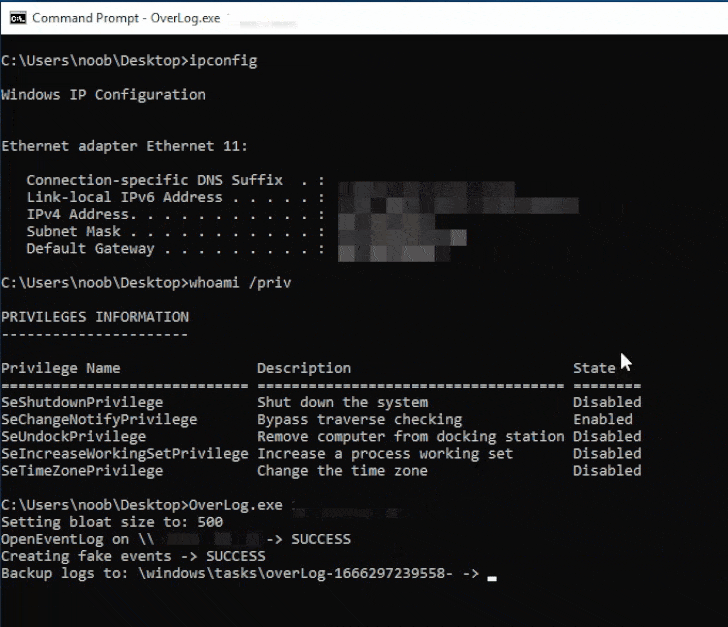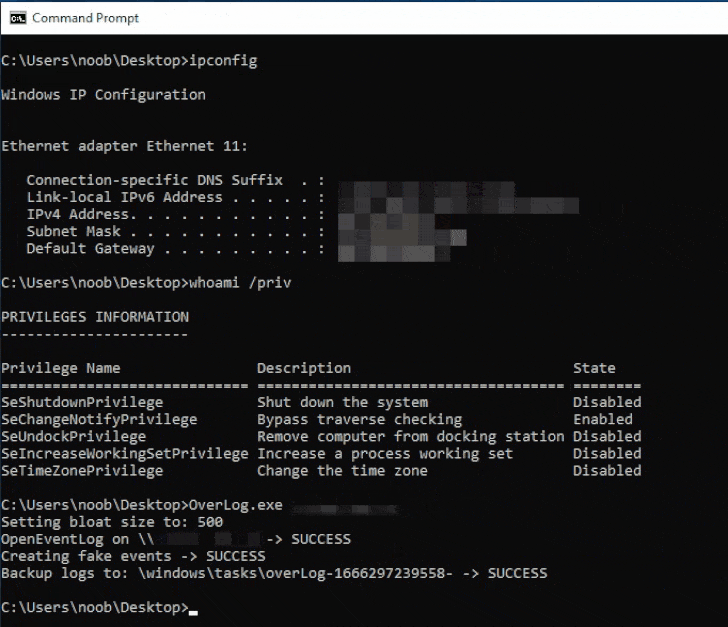
В отчёте эксперты уточняют, что LogCrusher позволяет любому пользователю домена привести к сбою приложения Event Log удалённо. В то же время OverLog является отличным вектором DoS-атаки, поскольку с её помощью можно заполнить все свободное дисковое пространство на любом Windows-устройстве в пределах домена.

Брешь OverLog, получившую идентификатор CVE-2022-37981 и 4,3 балла по шкале CVSS, Microsoft устранила с выходом октябрьского набора обновлений. А вот с патчем для LogCrusher дела обстоят куда хуже — его пока нет.


«Да, атакующий может негативно повлиять на производительность, но при этом вызвать полный отказ в работе системы ему не под силу», — объясняют в Microsoft.


По словам специалистов Varonis, корень уязвимости кроется в том, что злоумышленник может получить дескриптор устаревшего журнала Internet Explorer и использовать его для развития атаки, приводящей к сбою в работе Event Log.

В процессе эксплуатации эти дыры можно связать с другой брешью — BackupEventLogW. Она поможет атакующему постоянно бэкапить логи в доступную для записи директорию. Это в конечном счёте приведёт к переполнению диска.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru