



Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Тысячи GitHub-репозиториев распространяют трояны вместо PoC-эксплойтов

Исследователи из Лейденского университета обнаружили тысячи репозиториев на площадке GitHub, предлагающих фейковые демонстрационные эксплойты (proof-of-concept, PoC) для различных уязвимостей. Воспользовавшись такими предложениями, пользователи рискуют заразить свои устройства вредоносными программами.

Поскольку GitHub является крупнейшей площадкой для хостинга кода, нет ничего удивительно в том, что там периодически публикуют PoC-эксплойты для тех или иных уязвимостей. Это помогает компаниям тестировать патчи и оценивать опасность багов.

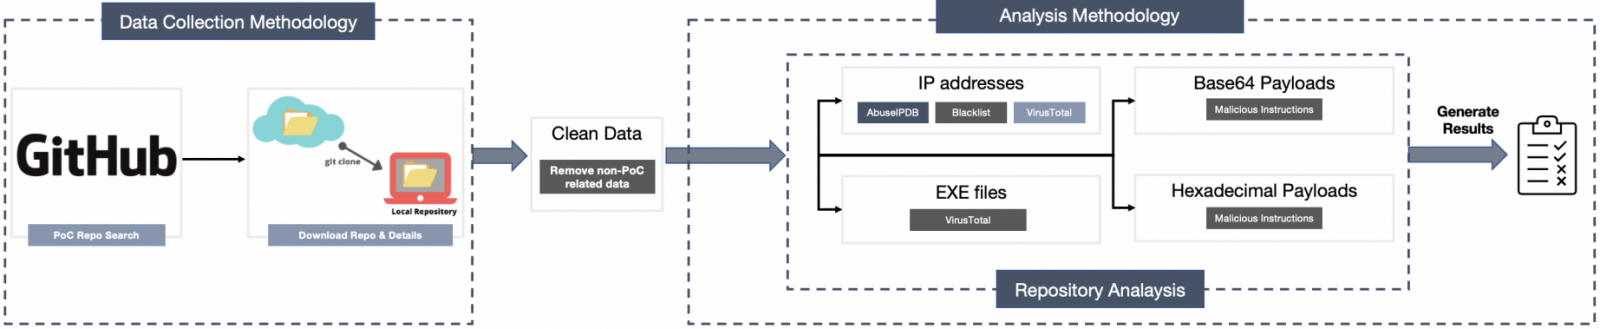
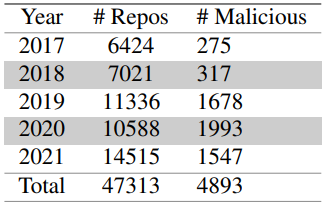
По данным специалистов Лейденского университета, на GitHub шанс заразиться вредоносом под маской PoC равен 10,3%. В период с 2017 по 2021 год исследователи изучили более 47 300 репозиториев, предлагающих демонстрационные эксплойты. Использовались следующие критерии:

  • Анализ IP-адреса. Адрес опубликовавшего PoC пользователя сравнивался с публичными чёрными списками VT и AbuseIPDB.
  • Анализ бинарника. Запускалась проверка выложенных исполняемых файлов на VirusTotal и изучались их хеши.
  • Шестнадцатеричный и Base64 анализ. Обфусцированные файлы декодировались перед проверкой бинарников и IP.


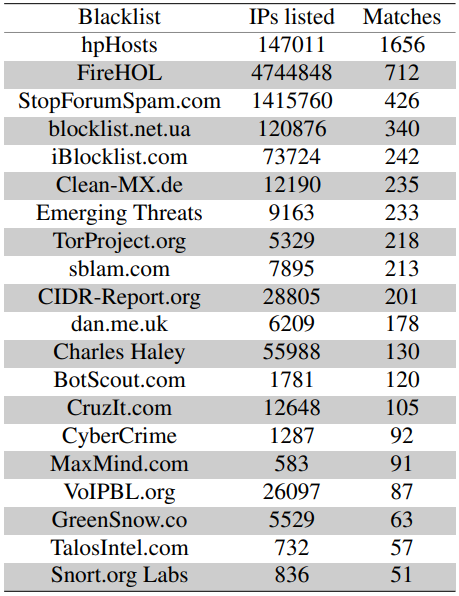
Из 150 734 уникальных IP-адресов 2864 соответствовали тем, что указаны в списках блокировки. 1522 были распознаны на VirusTotal как вредоносные, ещё 1069 присутствовали в базе AbuseIPDB.


Среди бинарников эксперты нашли 2164 вредоносов, хранящихся в 1298 репозиториях. В общей сумме злонамеренных репозиториев выявилось 4893.


Один из интересных примеров — фейковый PoC для CVE-2019-0708 (BlueKeep). В нём содержался обфусцированный Python-скрипт, который фетчил VBScript из Pastebin. Всё это приводило к загрузке на компьютер жертвы трояна Houdini.

Напомним, что в этом месяце на GitHub выявили продажу фейковых эксплойтов для 0-day в Microsoft Exchange.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru