



Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Киберпреступники запустили масштабную кампанию, отличительная черта которой — тайпсквоттинг. Фейковые домены маскируются под 27 брендов и пытаются заставить посетителя загрузить вредоносную программу для Windows или Android.

Тайпсквоттинг — старый метод заманивания не очень искушённых пользователей на фейковые веб-сайты. Злоумышленники регистрируют доменное имя, которое по написанию схоже с тем, что использует известный бренд.

Как правило, отличия в доменных именах вредоносных и легитимных ресурсов минимальны: это может быть одна буква, перестановка букв местами и т. п. Преступники пытаются попасть в распространённые опечатки.

Новые вредоносные сайты обнаружили специалисты компании Cyble. Мошенники пытаются замаскировать их под магазины Android-приложения — Google Play, APKCombo и APKPure, а также под ресурсы PayPal, VidMate, Snapchat и TikTok.


Вот краткий список таких доменов:

  • payce-google[.]com – маскируется под Google Wallet
  • snanpckat-apk[.]com – маскируется под Snapchat
  • vidmates-app[.]com – маскируется под VidMate
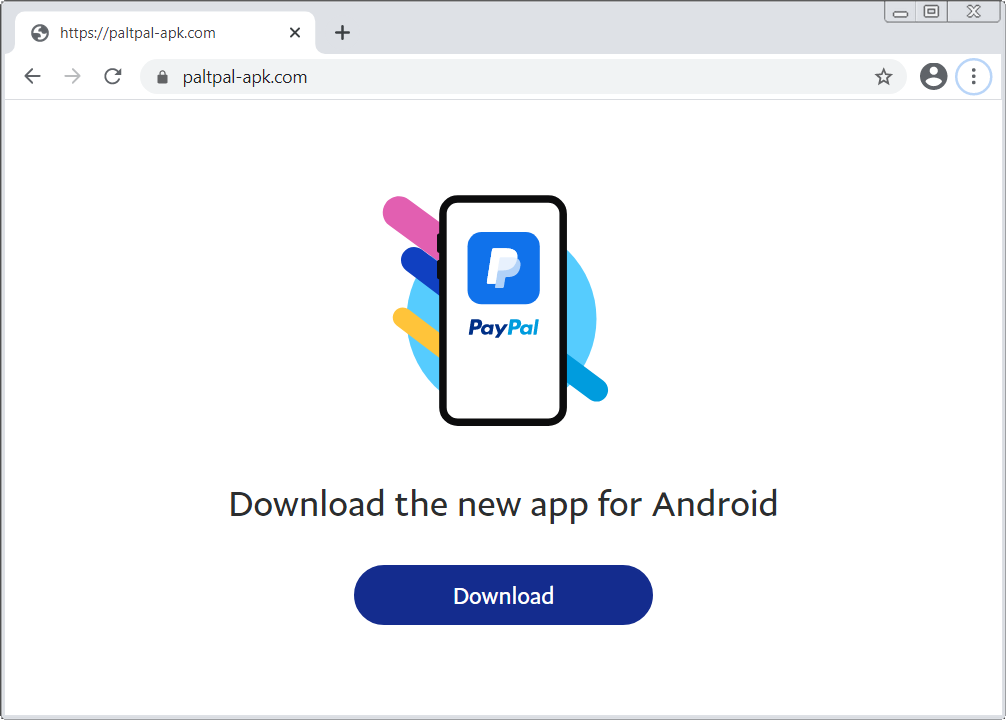
  • paltpal-apk[.]com – маскируется под PayPal
  • m-apkpures[.]com – маскируется под APKPure
  • tlktok-apk[.]link – маскируется под сайт, на котором можно скачать приложение TikTok

Зайдя на такой сайт, пользователь рискует получить на устройство вредоносную программу ERMAC. Это банковский троян, который не только ворует деньги со счетов, но и цифровую валюту из криптокошельков.

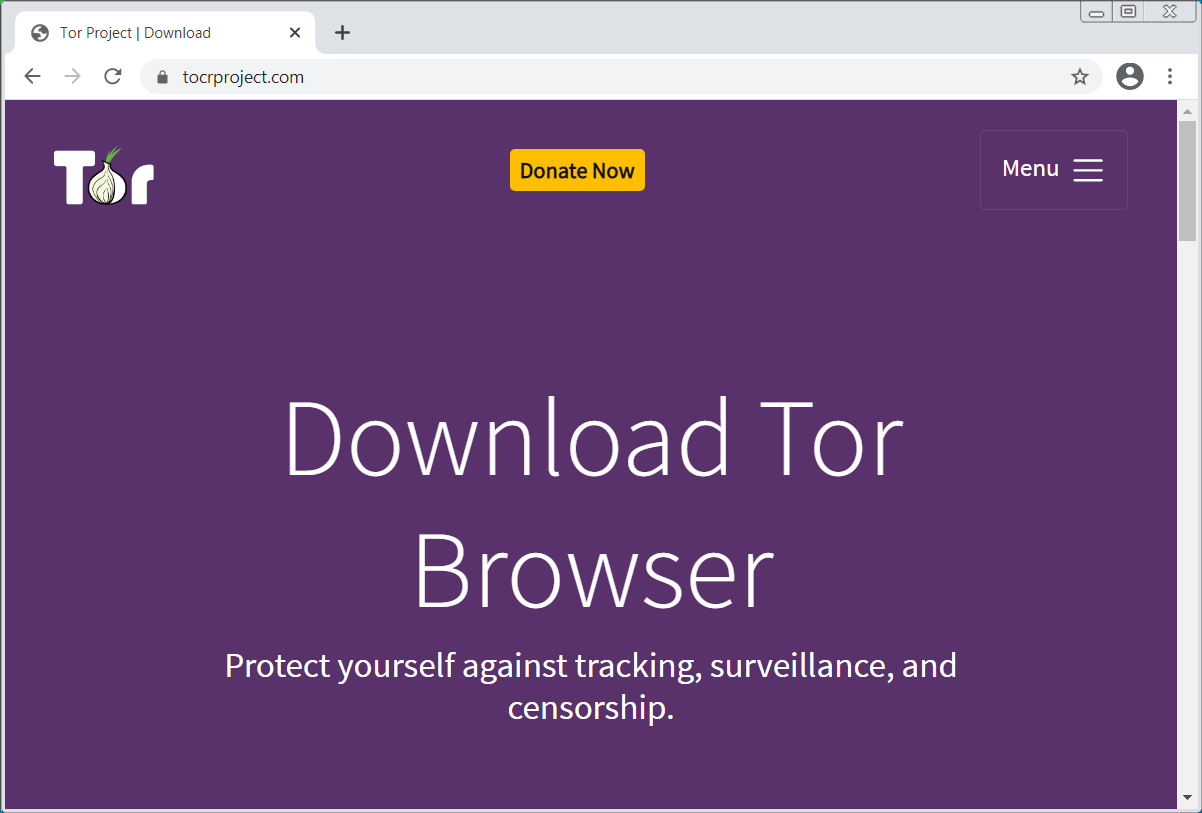
Специалисты BleepingComputer также наткнулись на фейковый домен, имитирующий Tor Project — tocproject[.]com. Он загружал на компьютеры пользователей кейлоггер Agent Tesla.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru