



Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Новая кампания тайпсквоттинга подсовывает вредоносы для Windows и Android

Киберпреступники запустили масштабную кампанию, отличительная черта которой — тайпсквоттинг. Фейковые домены маскируются под 27 брендов и пытаются заставить посетителя загрузить вредоносную программу для Windows или Android.

Тайпсквоттинг — старый метод заманивания не очень искушённых пользователей на фейковые веб-сайты. Злоумышленники регистрируют доменное имя, которое по написанию схоже с тем, что использует известный бренд.

Как правило, отличия в доменных именах вредоносных и легитимных ресурсов минимальны: это может быть одна буква, перестановка букв местами и т. п. Преступники пытаются попасть в распространённые опечатки.

Новые вредоносные сайты обнаружили специалисты компании Cyble. Мошенники пытаются замаскировать их под магазины Android-приложения — Google Play, APKCombo и APKPure, а также под ресурсы PayPal, VidMate, Snapchat и TikTok.


Вот краткий список таких доменов:

  • payce-google[.]com – маскируется под Google Wallet
  • snanpckat-apk[.]com – маскируется под Snapchat
  • vidmates-app[.]com – маскируется под VidMate
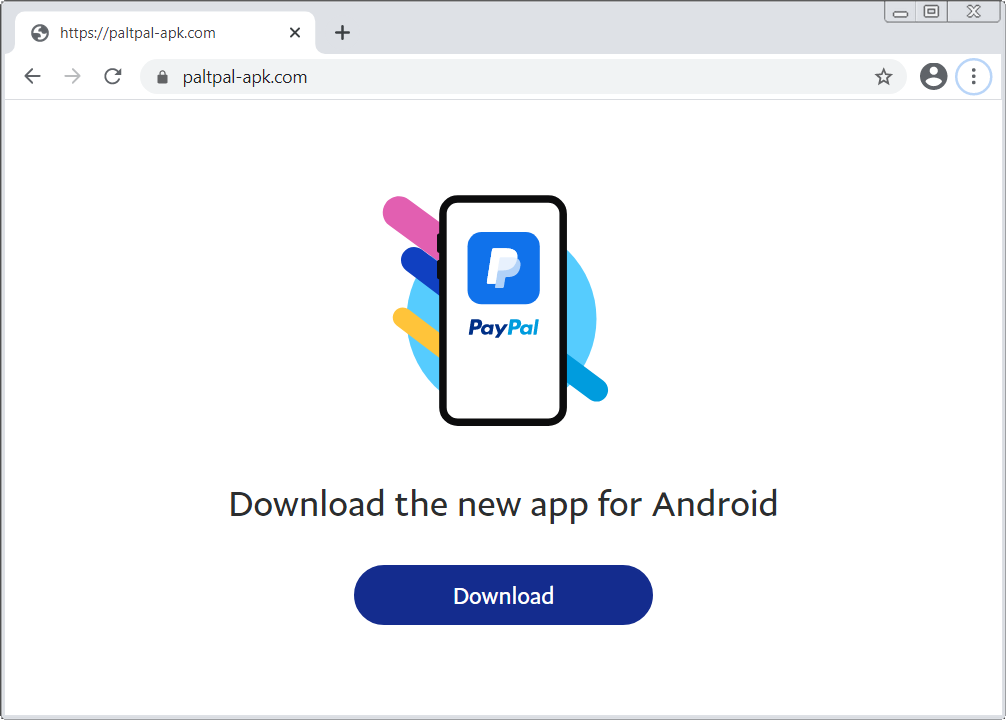
  • paltpal-apk[.]com – маскируется под PayPal
  • m-apkpures[.]com – маскируется под APKPure
  • tlktok-apk[.]link – маскируется под сайт, на котором можно скачать приложение TikTok

Зайдя на такой сайт, пользователь рискует получить на устройство вредоносную программу ERMAC. Это банковский троян, который не только ворует деньги со счетов, но и цифровую валюту из криптокошельков.

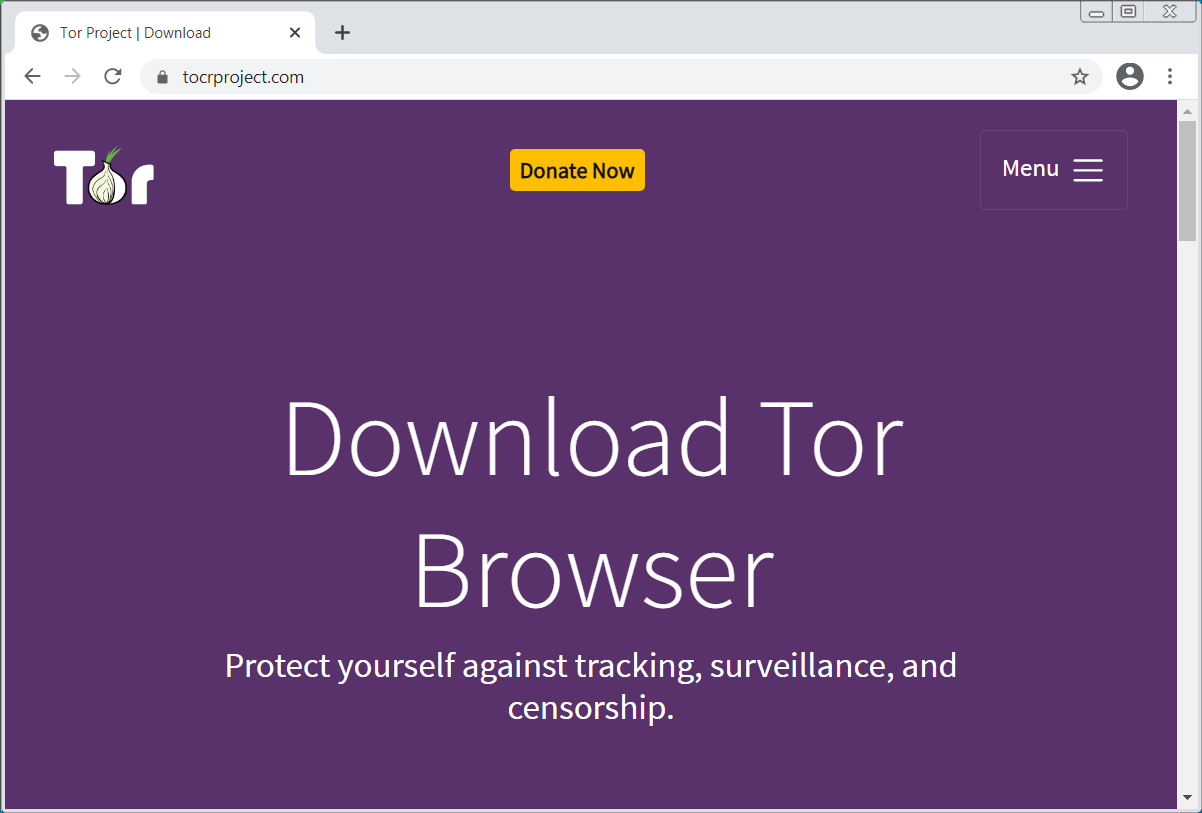
Специалисты BleepingComputer также наткнулись на фейковый домен, имитирующий Tor Project — tocproject[.]com. Он загружал на компьютеры пользователей кейлоггер Agent Tesla.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru