



В паблике найдены два миллиона Git-хранилищ с метаданными проектов

В паблике найдены два миллиона Git-хранилищ с метаданными проектов

В паблике найдены два миллиона Git-хранилищ с метаданными проектов

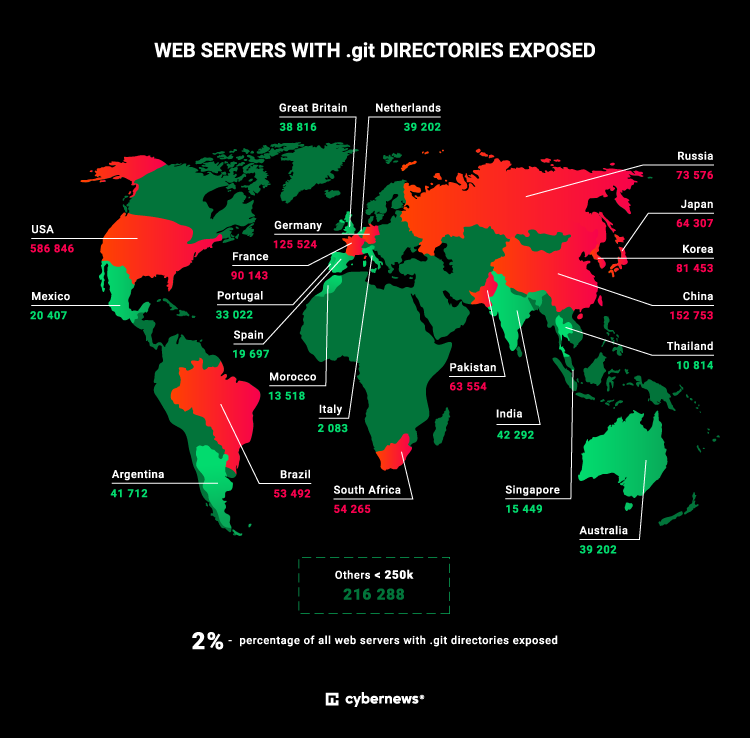
Исследователи из Cybernews обнаружили в интернете около 2 млн активных хостов с общедоступной директорией .git. Подобная оплошность грозит утечкой исходных кодов и облегчает задачу злоумышленникам, стремящимся получить доступ к системе.

Директория .git хранит информацию о развитии проекта — адреса удаленных репозиториев, историю версий и другие критически важные метаданные. Оставлять такие сведения в паблике рискованно, когда речь идет о безопасности пользователей и чистоте репутации компании.

Сканирование портов 80 и 443, обычно используемых веб-службами, выявило 1 931 148 «живых» IP-адресов, сливающих структуру каталогов проекта.

«Публичный доступ к директории .git ставит под удар сохранность исходников, — поясняет эксперт Cybernews Мартинас Варейкис (Martynas Vareikis). — Инструменты, необходимые для получения фрагментов или полного кода из папки .git, бесплатны и хорошо известны, что может спровоцировать еще больше внутренних утечек или облегчить получение доступа к системе в случае атаки».

Более 31% общедоступных директорий .git находятся в США, вторую позицию в непочетном списке занимает Китай (8%), третью — Германия (6,5%).


Исследователи также обнаружили, что порядка 6,3% публично доступных файлов конфигурации Git содержат учетные данные, позволяющие просматривать, создавать или удалять коммиты в репозиториях. Такое положение дел, по словам Варейкиса, открывает возможность для внедрения вредоносной рекламы, неавторизованного изменения контента, сбора платежных данных с помощью веб-скиммеров.

Эксперт рекомендует разработчикам в обязательном порядке использовать файл .gitignore для сокрытия конфиденциальных данных при фиксации изменений в проекте на GitHub. Также стоит озаботиться защитой доступа к публичным веб-серверам по IP-адресу, о которой часто забывают. В сложившейся практике правила контроля доступа устанавливаются только для основного домена, который юзеры быстро запоминают и обычно используют в запросах. Отсутствие такой же защиты для соответствующего IP позволяет, в числе прочего, изменить домен и настройки правил доступа.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru