



Больше половины установок VMware ESXi перестали получать обновления

Больше половины установок VMware ESXi перестали получать обновления

Больше половины установок VMware ESXi перестали получать обновления

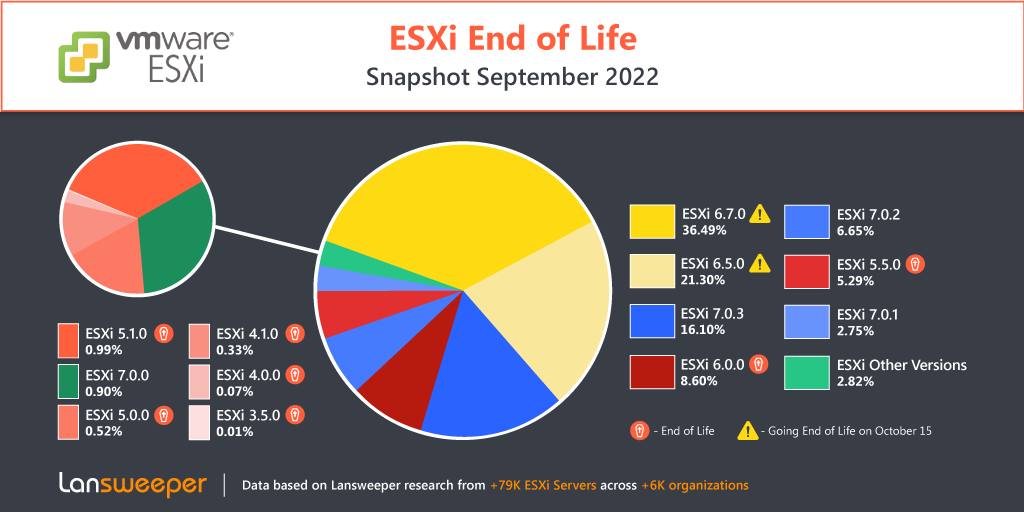
Бельгийская компания Lansweeper напомнила пользователям продуктов VMware, что срок поддержки ESXi версий 6.5 и 6.7 подошел к концу. Сканирование интернета, проведенное провайдером услуг по управлению ИТ-активами, выявило более 45 тыс. экземпляров гипервизора, которые 15 октября сняли с довольствия; патчей, функциональных правок и нововведений для таких серверов больше не будет.

Владельцы VMware ESXi 6.5 и 6.7 еще год (до 15 ноября 2023) смогут обращаться в техподдержку для решения возникших проблем — но не по телефону, а через портал самообслуживания (VMware Self Service Support Portal). После этого названные версии продукта будут окончательно сняты с поддержки.

Владельцы устаревших ESXi-серверов, успевшие до 15 октября купить услугу расширенной поддержки (Extended Support), продолжат получать патчи и критически важные фиксы в течение двух лет (до 15 октября 2024 года), но только для продуктов VMware — в виде накопительных обновлений, выпускаемых раз в год. По окончании срока Extended Support клиенты смогут также продлить еще на год возможность получать помощь через VMware Self Service Support Portal.

Поиск по интернету, проведенный в прошлом месяце, выявил свыше 79 тыс. серверов ESXi, поднятых в сетях более 6 тыс. организаций. При этом 45 654 установки (57,79%) использовали софт версии 6.5 или 6.7 (суммарно 57,79%); доля безнадежно устаревших ESXi (версий с 3.5 по 5.5) составила 15,8%.


Пользователям утративших актуальность продуктов настоятельно рекомендуется совершить апгрейд, перейдя на ESXi 7.0. Можно также для пробы поставить версию 8.0 (доступна в составе начального релиза vSphere 8 с прошлой недели). Последнее время злоумышленники проявляют повышенный интерес к серверам ESXi; на них все чаще ориентируют шифровальщиков и даже создают специальные бэкдоры.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru