



Больше половины установок VMware ESXi перестали получать обновления

Больше половины установок VMware ESXi перестали получать обновления

Больше половины установок VMware ESXi перестали получать обновления

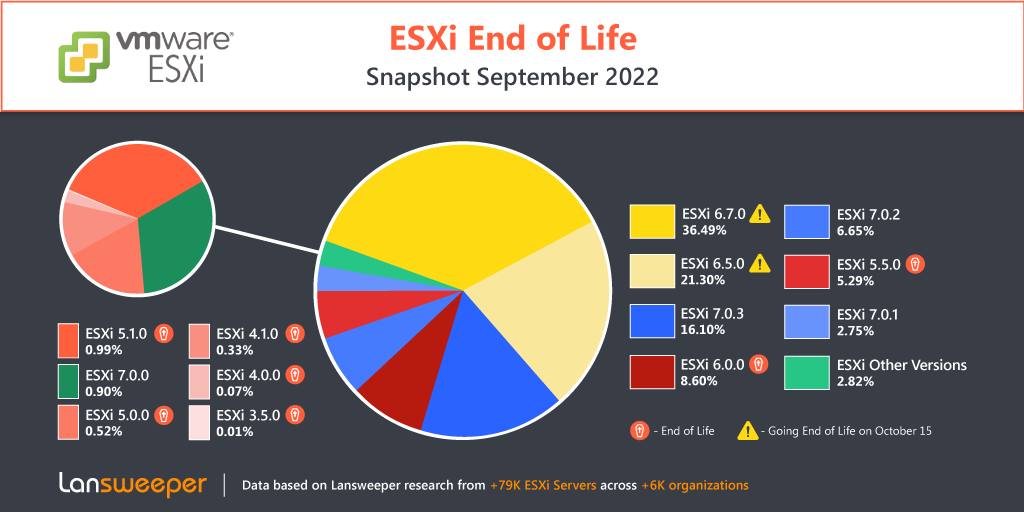
Бельгийская компания Lansweeper напомнила пользователям продуктов VMware, что срок поддержки ESXi версий 6.5 и 6.7 подошел к концу. Сканирование интернета, проведенное провайдером услуг по управлению ИТ-активами, выявило более 45 тыс. экземпляров гипервизора, которые 15 октября сняли с довольствия; патчей, функциональных правок и нововведений для таких серверов больше не будет.

Владельцы VMware ESXi 6.5 и 6.7 еще год (до 15 ноября 2023) смогут обращаться в техподдержку для решения возникших проблем — но не по телефону, а через портал самообслуживания (VMware Self Service Support Portal). После этого названные версии продукта будут окончательно сняты с поддержки.

Владельцы устаревших ESXi-серверов, успевшие до 15 октября купить услугу расширенной поддержки (Extended Support), продолжат получать патчи и критически важные фиксы в течение двух лет (до 15 октября 2024 года), но только для продуктов VMware — в виде накопительных обновлений, выпускаемых раз в год. По окончании срока Extended Support клиенты смогут также продлить еще на год возможность получать помощь через VMware Self Service Support Portal.

Поиск по интернету, проведенный в прошлом месяце, выявил свыше 79 тыс. серверов ESXi, поднятых в сетях более 6 тыс. организаций. При этом 45 654 установки (57,79%) использовали софт версии 6.5 или 6.7 (суммарно 57,79%); доля безнадежно устаревших ESXi (версий с 3.5 по 5.5) составила 15,8%.


Пользователям утративших актуальность продуктов настоятельно рекомендуется совершить апгрейд, перейдя на ESXi 7.0. Можно также для пробы поставить версию 8.0 (доступна в составе начального релиза vSphere 8 с прошлой недели). Последнее время злоумышленники проявляют повышенный интерес к серверам ESXi; на них все чаще ориентируют шифровальщиков и даже создают специальные бэкдоры.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru