



Шифровальщик Venus приходит в сеть через незащищенный RDP

Шифровальщик Venus приходит в сеть через незащищенный RDP

Шифровальщик Venus приходит в сеть через незащищенный RDP

Эксперты зафиксировали новую волну атак шифровальщика Venus на корпоративные сети. Для входа в чужие владения злоумышленники используют публично доступную службу удаленных рабочих столов — даже в тех случаях, когда она работает на нестандартном порту.

Новые RDP-атаки, нацеленные на внедрение Venus, наблюдаются с середины августа. На настоящий момент вредоносная активность относительно высока, жертвы из разных стран выкладывают образцы на ID Ransomware каждый день.

При запуске Windows-шифровальщик пытается прибить четыре десятка процессов, ассоциируемых с серверами базы данных, приложениями Microsoft Office, почтовыми клиентами (Outlook, Thunderbird), OneNote и Firefox. Вредонос также чистит журнал событий, удаляет теневые копии Windows и отключает DEP-защиту.

Шифрование данных осуществляется с использованием AES и RSA. В конец зашифрованных файлов записываются маркер (gooodgamer) и дополнительная информация, назначение которой не установлено, а к имени добавляется расширение .venus.

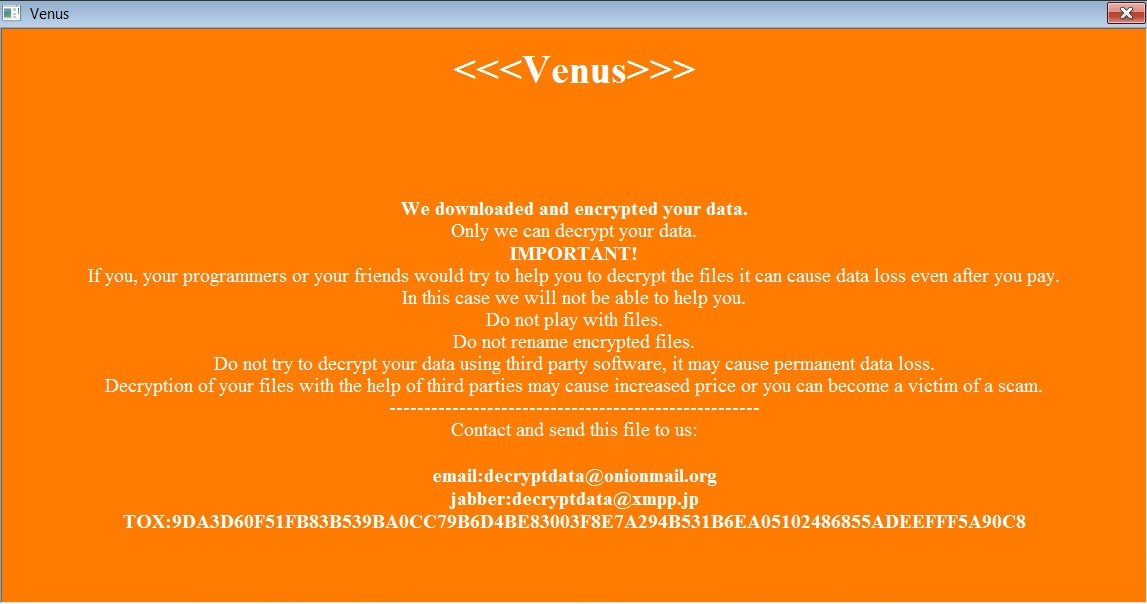
В папке временных файлов создается HTA-файл с сообщением для жертвы, которое автоматически отображается по окончании шифрования. Для ведения переговоров о выкупе злоумышленники предоставляют три способа связи на выбор — имейл, Jabber и TOX.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru