



Поисковик Google дает сбой при вводе фраз с эмодзи

Поисковик Google дает сбой при вводе фраз с эмодзи

Поисковик Google дает сбой при вводе фраз с эмодзи

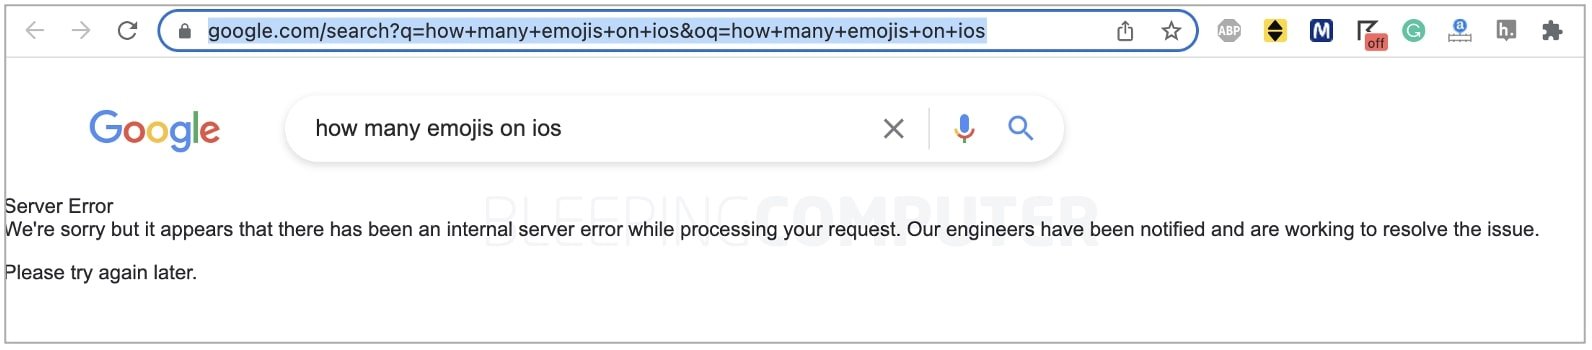
Поисковая система Google, как оказалось, не справляется с определенными запросами, касающимися эмодзи. Примеры таких запросов: "How many emojis on iOS", "How many emojis on Apple" и "How many emojis on Windows".

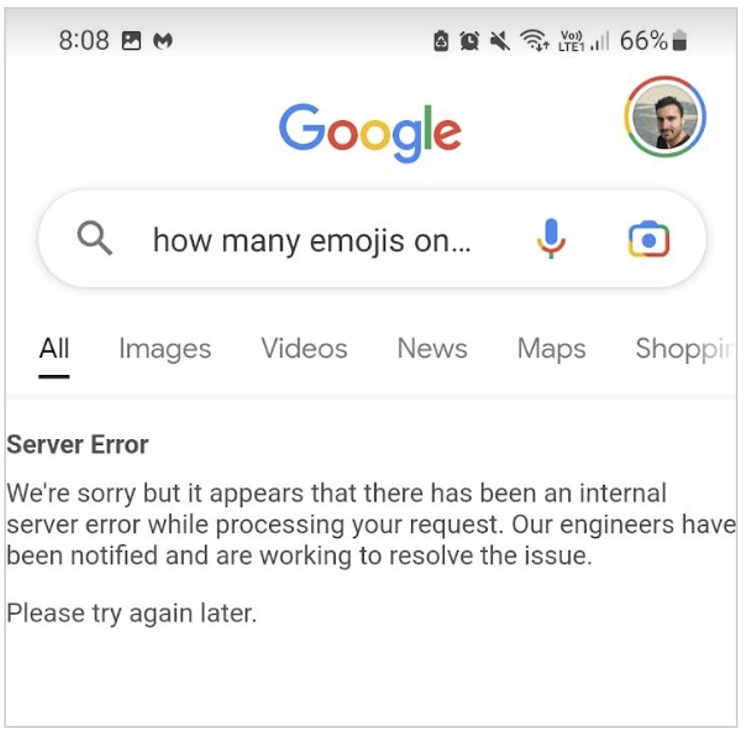
Аналитики BleepingComputer смогли воспроизвести проблему как в десктопной версии поисковика, так и в соответствующем мобильном приложении. Каждый раз система выдавала ошибку сервера.


На результат такого поиска можно посмотреть на сохраненных в архиве страницах: "how many emojis on iOS" и "How many emojis on Apple". Изначально предполагалось, что проблема затрагивает только отдельные домены с привязкой к странам — например, Google.co.nz. Однако пользователи вскоре выяснили, что Google.com тоже крашится при упомянутых выше запросах.

Один из таких пользователей под ником llui85 привел список поисковых запросов, которые могут вызывать сбои в работе поисковика:

  • "how many emojis on ios"
  • "how many emojis on apple"
  • "how many emojis on windows"
  • "how many emojis on lumia"
  • "how many emojis lumia"
  • "how many ios emoji"
  • "how many emojis in ios"
  • "how many emojis inside ios"

Форумчанин на Reddit с ником gottago_gottago предположил, что виновником является веб-ресурс Emojipedia.com, поскольку запрос этого домена в Google также «ломает» поиск.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru