



Целью взлома сайтов чаще всего является SEO-спам или вредоносные инъекции

Целью взлома сайтов чаще всего является SEO-спам или вредоносные инъекции

Целью взлома сайтов чаще всего является SEO-спам или вредоносные инъекции

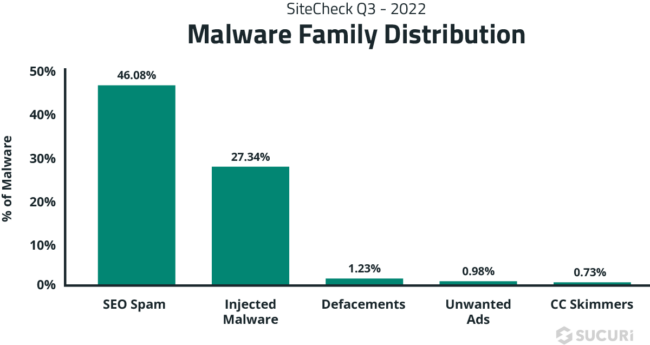
Компания Sucuri опубликовала отчет об угрозах для сайтов по итогам удаленного сканирования в III квартале. Как оказалось, почти в половине случаев хакеры проводят атаки с целью спамдексинга (распространения поискового спама), а в трети — для внедрения вредоносных скриптов, отрабатывающих в браузерах посетителей.

Совокупно исследователи провели около 23,5 млн сканов, позволивших выявить более 260 тыс. случаев непрошеного вторжения. Причины успеха хакерских атак могли быть различными, но результат во всех случаях один — размещение стороннего контента, позволяющего угонять или перенаправлять трафик, распространять вредоносный софт по методу drive-by (скрытой загрузкой), собирать ПДн и платежные данные и т. п.

Анализ свидетельств взлома, обнаруженных на стороне клиента, показал, что целью хакеров зачастую является SEO-спам (почти 120 тыс. детектов) или вредоносные инъекции.


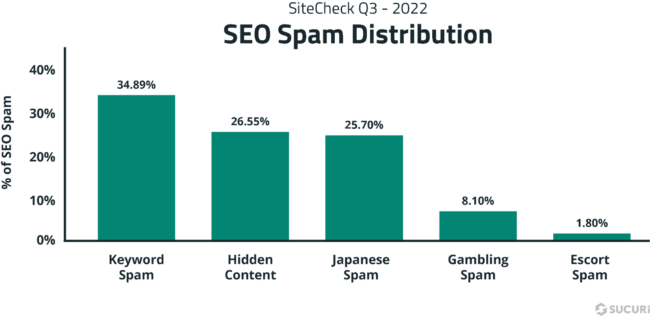
Поисковый спам обычно невидим глазу, его фиксируют только Google и ее бот. Это может быть набор популярных ключевых слов или реклама порносайта, нелицензированной аптеки, магазина контрафакта, которую специальный скрипт на лету вставляет, когда узнает User-Agent поисковика. В итоге атакованный сайт теряет поисковый трафик, хотя его страницы по-прежнему появляются в выдаче: при переходе по ссылке происходит редирект на ресурс, продвигаемый спамерами.

Еще одна разновидность SEO-спама — скрытый контент, постоянно присутствующий на взломанном сайте. Обычно мошенники с этой целью внедряют на страницы спам-ссылку, используя тег <div>. В этом случае ее можно выявить только просмотром HTML-кода, но поисковые системы такие вставки фиксируют.


Из зловредов на сайтах обнаружены внешние JavaScript-инжекты, iframe и встроенные скрипты. Наиболее часто встречались загрузчик SocGholish, предлагающий обновить Google Chrome (30% инъекций), и скрипт NDSW, присутствие которого было зафиксировано почти 21 тыс. раз. На WordPress-сайтах также найдено множество поддельных предупреждений защиты CloudFlare от DDoS.

Веб-скиммеры (59 вариаций) были выявлены на 1902 сайтах, использующих WordPress, Magento и OpenCart CMS. Аналитики не преминули отметить: сканы проводились на стороне клиента, при исследовании бэкендов (модификации PHP-файлов, инъекции в базы данных) улов мог бы быть богаче.

Рекомендации по защите сайтов от хакерских атак:

  • регулярный патчинг софта;
  • использование сильных, уникальных паролей;
  • использование многофакторной аутентификации (MFA);
  • SSL-защита внешних соединений;
  • использование WAF и средств мониторинга состояния файлов.

Полнотекстовая версия квартального отчета Sucuri по угрозам для сайтов доступна в PDF-формате на сайте компании. Кроме непрошеных изменений, привнесенных хакерами, в нем рассмотрены наиболее частые причины блокировки и проблемы с безопасностью.

Подпишитесь на новости

Такси для россиян: на линию выпускают водителей без прав, с левыми учётками

За двумя нажатиями в приложении может скрываться цепочка из пяти компаний, а кто отвечает за водителя и пассажира — попробуй разберись. Российский рынок такси оброс серыми посредниками, через которых на линию выходят люди с поддельными аккаунтами, без необходимого стажа и даже без российских водительских прав.

Как выяснили «Известия», между агрегатором и таксистом могут находиться диспетчерские, автопарки, ИП и так называемые подключашки.

Последние обещают оформить доступ к сервису за несколько дней, иногда требуя от кандидата только селфи и аванс. Готовый аккаунт водителя можно купить в интернете за 3-7 тыс. рублей.

Показательным стал случай в Одинцове, где таксист отказался везти ветерана СВО с инвалидностью. Поддержка предложила промокод на 100 рублей, водителя позднее депортировали, а проверка обнаружила настоящий корпоративный лабиринт.


Машина принадлежала одной фирме, к агрегатору была подключена через ИП, не числившееся в реестре перевозчиков, а сам водитель официально сотрудником посредника не являлся.

По данным материала, в реестре ФГИС «Такси» находится более 900 тыс. автомобилей, при этом свыше 1,5 млн водителей могут работать в серой зоне. Ежедневно россияне совершают около 10 млн поездок на такси.

Цена такой юридической матрёшки измеряется не только нервами. В 2025 году произошло более 3,1 тыс. ДТП с участием такси: погибли 143 человека, ещё свыше 3,8 тыс. пострадали. При этом суды по-разному определяют виновного: где-то отвечает агрегатор, где-то автопарк, а иногда — только водитель.

Эксперты предлагают закрепить за агрегаторами статус перевозчиков, обязать их проверять машины и водителей и установить солидарную ответственность.

RSS: Новости на портале Anti-Malware.ru