



Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Критическая уязвимость в ПЛК Siemens SIMATIC позволяет украсть мастер-ключ

Исследователи из Claroty обнаружили, что общий криптоключ, встроенный в контроллеры Siemens SIMATIC, можно извлечь и использовать для захвата контроля над любым ПЛК семейства или проведения атаки «человек посередине» (MitM) с целью подмены данных, которыми ПЛК обмениваются с панелью оператора (HMI) и рабочими станциями инженера.

Новая угроза, получившая идентификатор CVE-2022-38465 (9,3 балла CVSS), была выявлена в ходе очередного аудита продуктов Siemens SIMATIC. Аналитики характеризуют ее как неадекватную защиту закрытого ключа, который используется для шифрования конфиденциальных данных конфигурации (паролей на доступ, криптоключей для защиты каналов связи), а также коммуникаций между устройствами программирования и HMI.

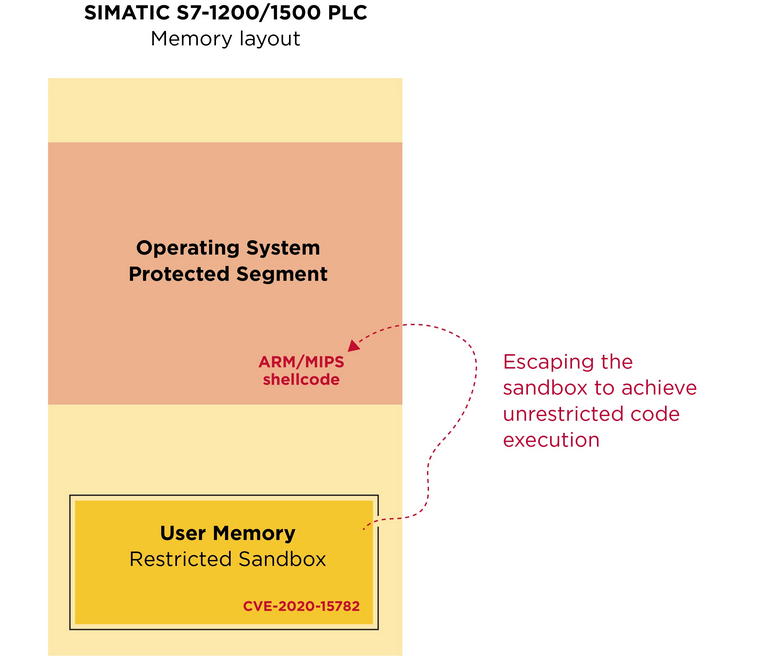
Как оказалось, встроенный в ПЛК SIMATIC приватный ключ не хранится в файлах прошивки, его можно отыскать только прямым доступом к памяти. С этой целью эксперты применили эксплойт CVE-2020-15782, позволяющий выйти из песочницы и выполнить произвольный код в системе.


Поскольку контроллеры SIMATIC используют один и тот же приватный ключ, подобная атака на одного представителя семейства открывает доступ ко всем проектам с такой же защитой, а также позволяет вмешаться в рабочие процессы с участием уязвимых ПЛК.

Согласно бюллетеню Siemens, новая проблема актуальна для следующих продуктов:

  • SIMATIC Drive Controller (все версии прошивки ниже 2.9.2);
  • SIMATIC ET 200SP Open Controller CPU 1515SP PC2, в том числе SIPLUS-варианты (все прошивки ниже 21.9);
  • SIMATIC ET 200SP Open Controller CPU 1515SP PC, включая SIPLUS (исправлений скорее всего не будет);
  • SIMATIC S7-1200 CPU, включая SIPLUS (прошивки ниже 4.5.0);
  • SIMATIC S7-1500 CPU, ET200 CPU и SIPLUS (прошивки ниже 2.9.2);
  • SIMATIC S7-1500 Software Controller (прошивки ниже 21.9);
  • SIMATIC S7-PLCSIM Advanced (прошивки ниже 4.0).

Чтобы устранить уязвимость, производитель сменил подход к защите конфигурационных данных — отныне доступ к ней на каждом устройстве будет осуществляться по паролю, заданному пользователем. Для защиты коммуникаций между ПЛК, HMI и инженерными станциями введена дефолтная TLS-защита.

Пользователям рекомендуется обновить не только прошивки, но и соответствующий проект TIA Portal (все нововведения включены в версию 17 программного продукта, предназначенного для проектирования компонентов автоматизации SIMATIC). В качестве временной меры Siemens советует использовать для коммуникаций PG/PC и HMI только доверенное сетевое окружение, а также усилить защиту проекта TIA Portal и CPU (с картами памяти) от несанкционированного доступа.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru