



Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

При разборе мартовских фишинговых атак по своей клиентской базе эксперты Mandiant обнаружили, что злоумышленники воспользовались неизвестным ранее тулкитом Caffeine. Как оказалось, в Сети появился новый PhaaS-сервис (Phishing-as-a-Service, фишинг как услуга), который отличается от аналогов открытой регистрацией — подписчиков не проверяют на благонадежность, требуя рекомендаций, что сильно снижает планку для начинающих фишеров.

Фишинг-сервис Caffeine активно продвигается на хакерских форумах и с помощью сарафанного радио. Проведенное в Mandiant исследование выявило еще одно характерное отличие: среди шаблонов писем-приманок, предлагаемых подписчикам, числятся имитации посланий китайского сервис-провайдера NetEase и российского Mail.ru (правда, на английском языке).

По словам аналитиков, новая PhaaS-платформа имеет интуитивно-понятный интерфейс и предлагает множество инструментов для автоматизации фишинговых атак, а также хостинг на взломанных WordPress-сайтах. Сервис доступен по подписке (месяц, три месяца и полгода); расценки выше, чем у аналогов, но операторы фишинг-сервиса пытаются это компенсировать, предоставляя средства защиты от детектирования и анализа, а также услуги техподдержки.

Подписчики также могут воспользоваться опциями, в том числе такими:

  • кастомизация URL-схем, помогающая создавать динамические страницы с информацией, специфичной для жертв;
  • готовые страницы-редиректоры и финальные ловушки;
  • фильтрация трафика с блокировкой по IP-адресам, типу источника запроса (мобильное устройство, десктоп, прокси-сервер, Tor, файрвол), а также перенаправление ботов на выбранный сайт.

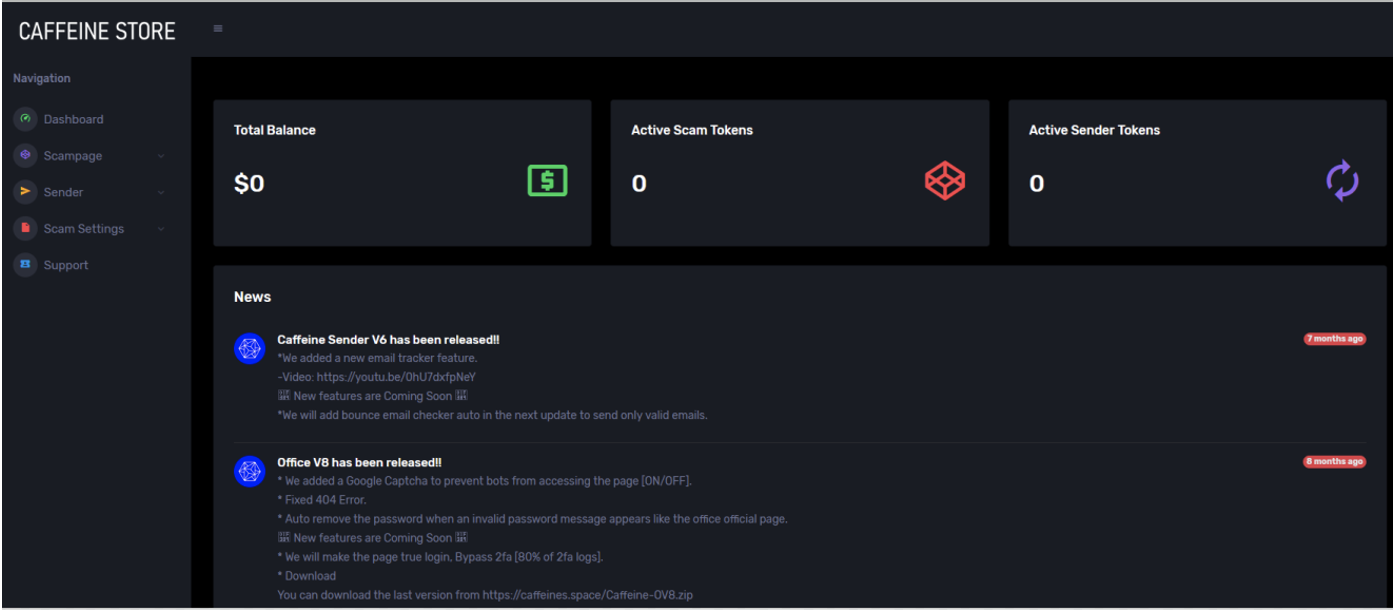
После создания аккаунта и входа в личный кабинет пользователя направляют на домашнюю страницу Caffeine с «магазином» инструментов для проведения фишинговых атак.


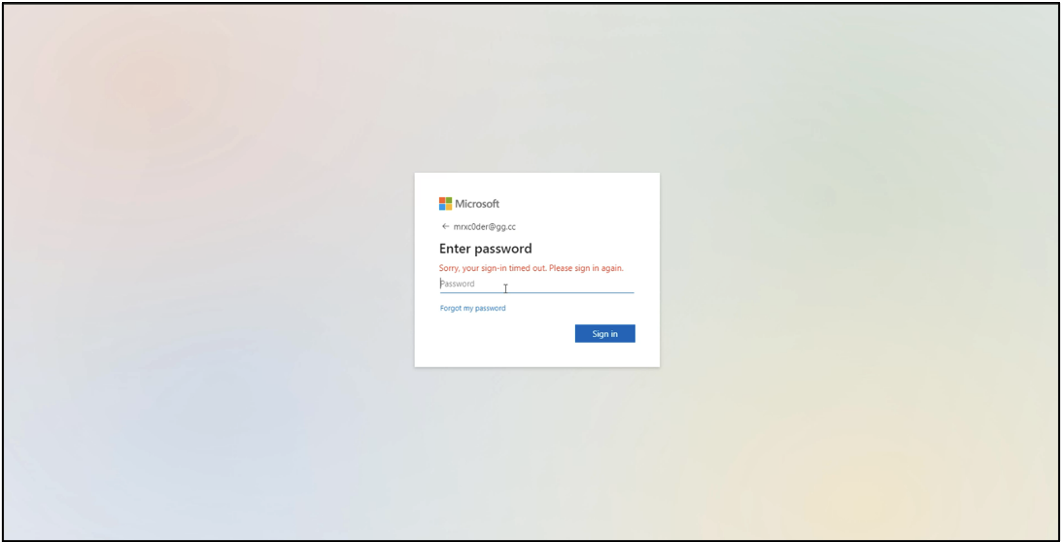
Задав основные параметры для своей кампании, оператор выполняет развертывание фишинг-пака. Последний пока позволяет создавать только поддельные страницы Microsoft 365.


Выбор шаблонов фишинговых писем более богат — в дефолтном наборе Caffeine присутствуют HTML-файлы для вставки текстов, написанных от имени сервисов Microsoft (включая файлообменник), AOL, Yahoo, китайских провайдеров и Mail.ru. Для отправки таких фальшивок PhaaS-сервис предлагает готовые утилиты на Python и PHP.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru