



43% устройств не могут обновиться до Windows 11 из-за системных требований

43% устройств не могут обновиться до Windows 11 из-за системных требований

43% устройств не могут обновиться до Windows 11 из-за системных требований

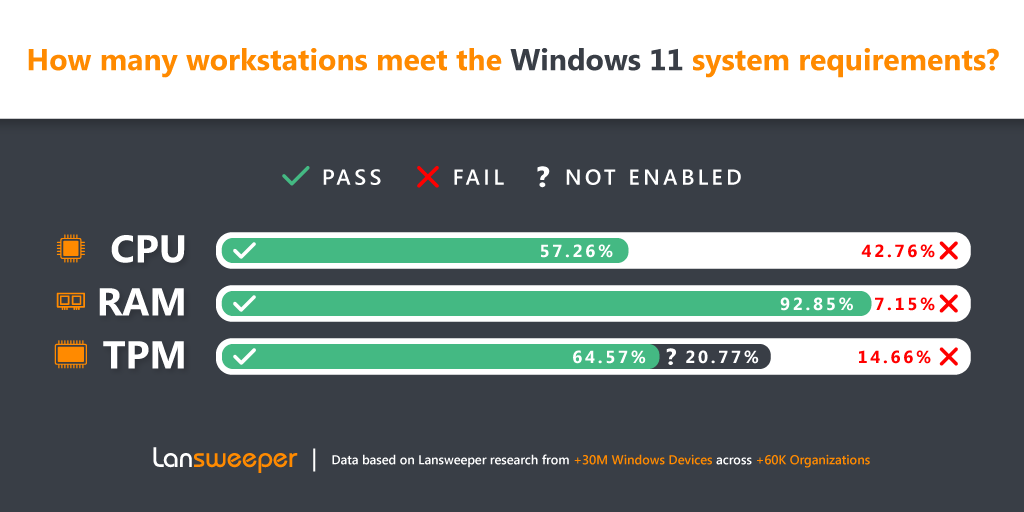
Компания Lansweeper, занимающаяся управлением активами, привела интересную статистику в отношении обновлений Windows-компьютеров до последней версии операционной системы. Оказалось, что приблизительно 43% устройств не могут провести апгрейд из-за системных требований, установленных Microsoft.

Microsoft специально сделала так, чтобы Windows 11 нельзя было установить на устройства, работающие на процессорах без спецификации Trusted Platform Module (TPM). Несмотря на то что существует способ обхода этих ограничений, он несовершенен и вряд ли выдержит проверку временем.

По данным Lansweeper. 42,7% от проанализированных 27 миллионов компьютеров провалили CPU-тест на совместимость с актуальной версией ОС. 71,5% не справились с RAM-тестом, а 14,6% — с TPM-тестом.


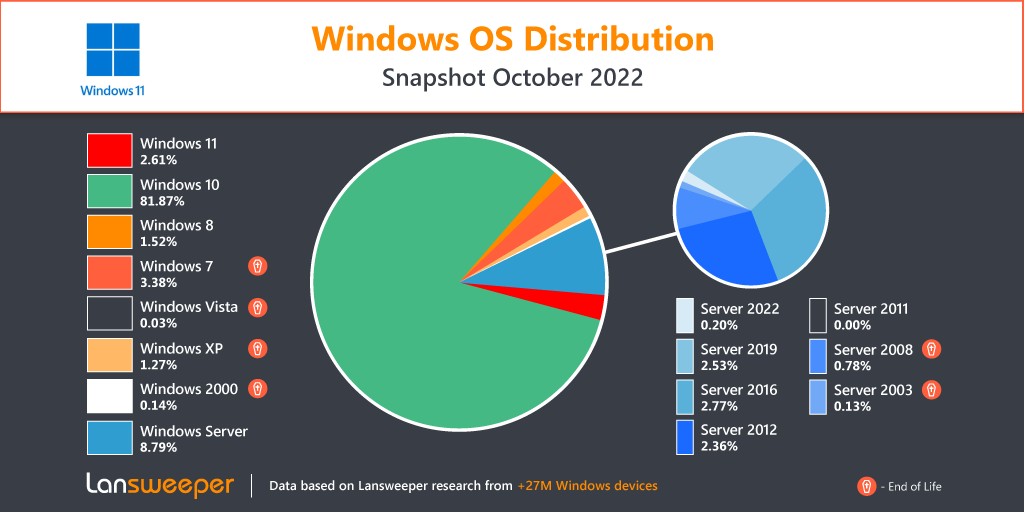
Интересно также выглядит инфографика Lansweeper, наглядно демонстрирующая доли установленных версий Windows:


«Мы понимаем, что те, кто не смог обновиться до Windows 11, будут продолжать использовать Windows 10. Но даже если организации подготовятся к апгрейду и их компьютеры будут соответствовать системным требованиям, существует ещё ряд серьёзных проблем, которые даже Microsoft пока не может контролировать», — говорит Роэль Декнеут.

Добавим, что и в целом не стоит забывать о проблемах обновлений операционной системы от Microsoft. В этом месяце корпорация, например, заблокировала Windows 11 22H2 из-за проблем с печатью.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru