



2K предупредила пользователей о продаже их персональных данных в Сети

2K предупредила пользователей о продаже их персональных данных в Сети

2K предупредила пользователей о продаже их персональных данных в Сети

Дистрибьютор и издатель интерактивных игр 2K разослал пользователям электронные письма с предупреждением о продаже злоумышленниками их персональных данных в Сети. Личная информация, судя по всему, утекла в ходе киберинцидента 19 сентября.

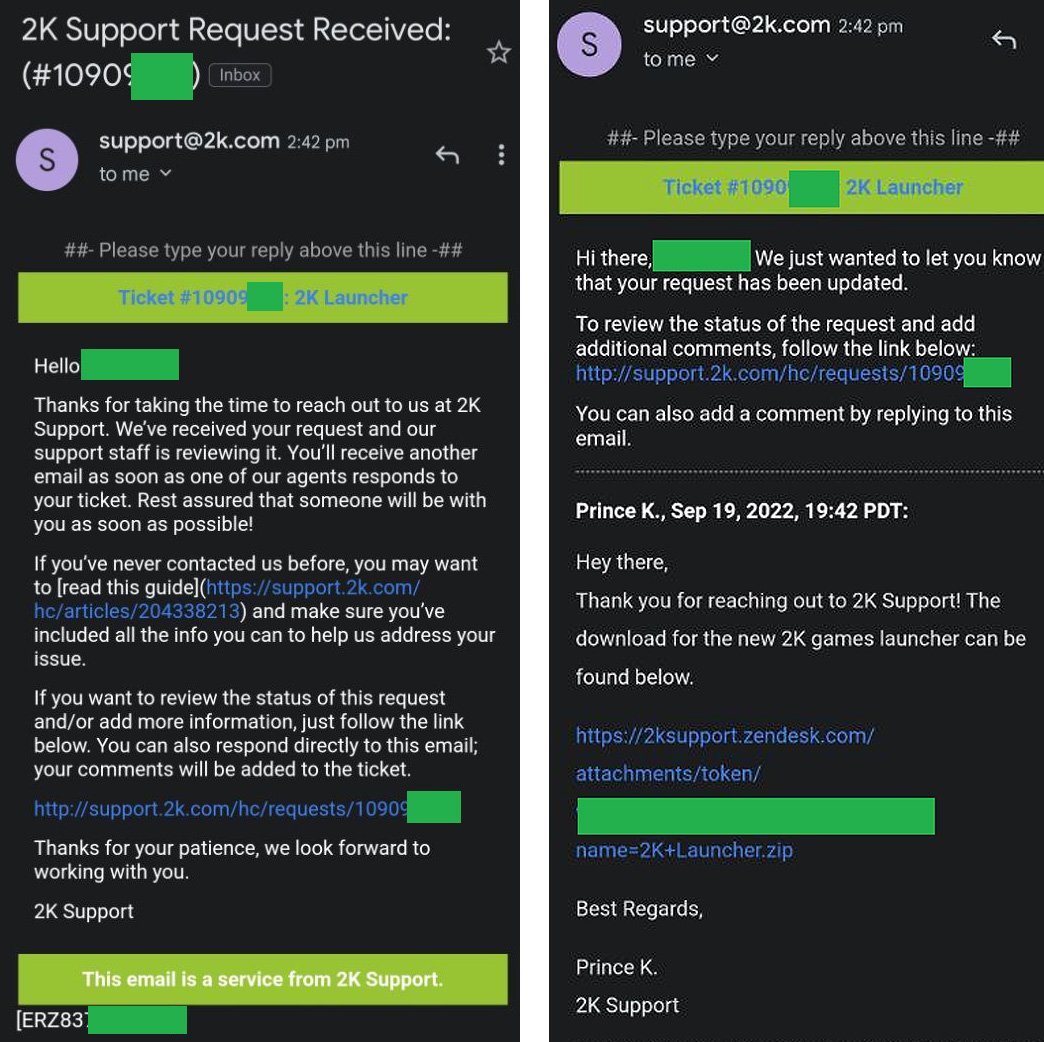
Напомним, что в прошлом месяце компания подтвердила взлом своей системы поддержки. Киберпреступники использовали фейковые запросы в техподдержку для отправки пользователям знаменитой вредоносной программы RedLine.

Первым делом компания 2K приостановила работу соответствующего ресурса, чтобы тщательно расследовать инцидент. Издатель также порекомендовал пользователям поменять хранящиеся в браузерах пароли и проверить действия в аккаунтах.

В ходе оценки последствий 2K выяснила, что данные ряда пользователей попали в руки злоумышленников. Компания отправила уведомления со следующим содержанием:

«Расследование показало, что третьи лица получили доступ к персональным данным, которые мы собираем в ходе обращения в техподдержку: имя, адрес электронной почты, идентификационный номер, тег геймера и данные консоли».

«Пока нет признаков компрометации вашей финансовой информации и паролей, которые хранятся в наших системах».


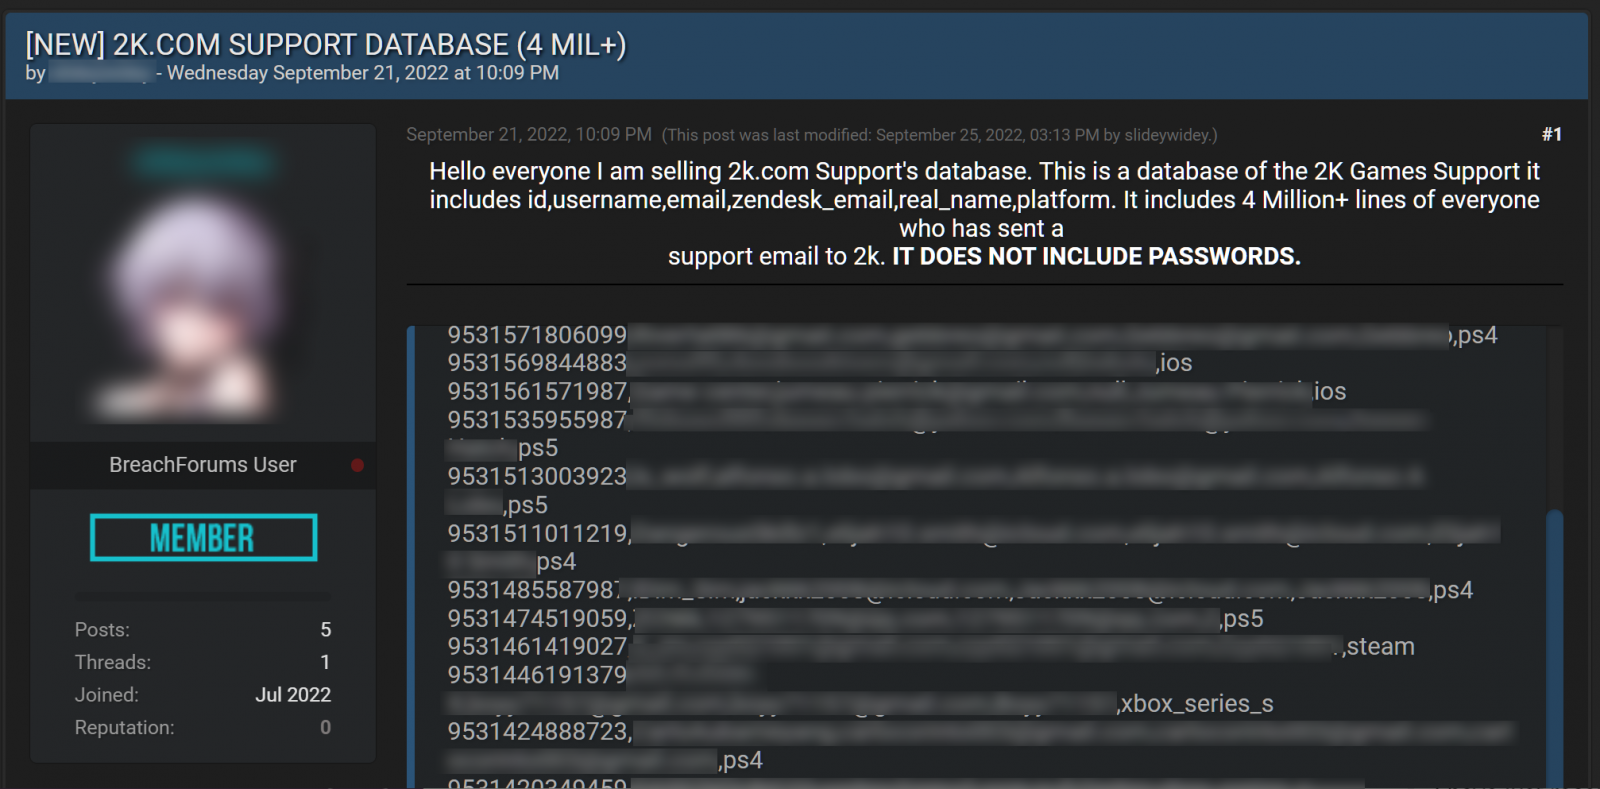
На хакерском форуме, кстати, предлагают базу данных пользователей техподдержки 2K, в которой содержатся четыре миллиона записей. В настоящее время веб-ресурс поддержки восстановил полноценную работу.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru