



APT28 использует движение мыши в файлах PowerPoint для запуска вредоноса

APT28 использует движение мыши в файлах PowerPoint для запуска вредоноса

APT28 использует движение мыши в файлах PowerPoint для запуска вредоноса

Киберпреступники, работающие, по словам зарубежных специалистов, на Россию, начали прибегать к новой технике для запуска кода на компьютере жертвы. Этот подход рассчитан на использование движений мыши в презентациях Microsoft PowerPoint.

Таким образом, атакующим не требуются вредоносные макросы для запуска скрипта PowerShell. Согласно отчёту Cluster25, новый метод взяла на вооружение киберпреступная группировка APT28, также известная под именем “Fancy Bear“.

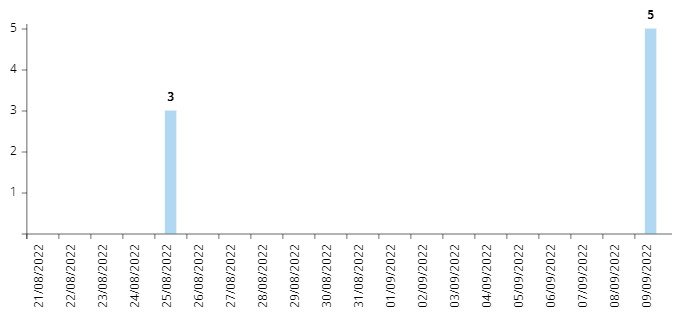
Исследователи отмечают, что в этих кампаниях злоумышленники устанавливают в системы жертв вредоносную программу Graphite. Одну из таких атак зафиксировали 9 сентября 2022 года.

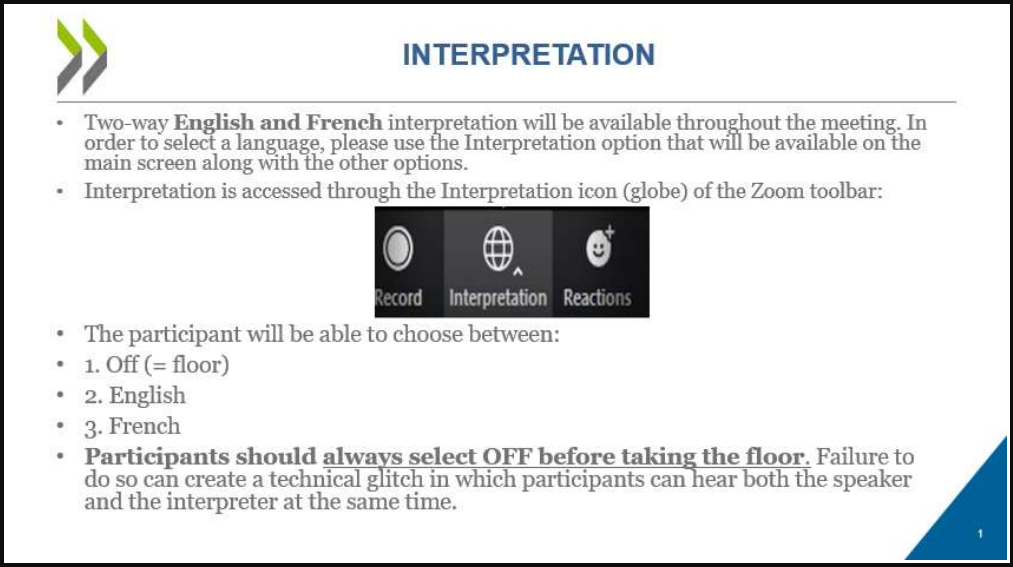
В качестве приманки используется файл в формате .PPT (презентация PowerPoint), который якобы связан с Организацией экономического сотрудничества и развития (ОЭСР) — международным экономическим органом развитых стран.

Внутри PPT-файла располагаются два слайда, на которых изображены инструкции на английском и французском языках. В этих инструкциях объясняется, как пользоваться функцией перевода в сервисе для видеоконференций Zoom.


Кроме того, в отправляемых PPT-файлах была гиперссылка, которая как раз и выступала триггером для запуска вредоносного скрипта PowerShell с помощью утилиты SyncAppvPublishingServer.

В отчёте Cluster25 эксперты говорят, что злоумышленники подготавливали эти кампании с января по февраль. Если посмотреть на график, соответствующие URL также всплывали в августе и сентябре.


При открытии документа-приманки в режиме презентации жертве достаточно навести указатель мыши на гиперссылку, чтобы активировать вредоносный скрипт и загрузить на компьютер файл в формате JPEG — “DSC0002.jpeg“. Изображение, кстати, скачивается из аккаунта Microsoft OneDrive и сохраняется в директории C:\ProgramData\, после чего запускается с помощью rundll32.exe.

Далее в дело вступает следующий пейлоад — lmapi2.dll, который сбрасывает и расшифровывает второй JPEG-файл, загружая его сразу в память. Главный вредонос Graphite использует API Microsoft Graph API и OneDrive для взаимодействия с командным сервером.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru