



Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

Ложноположительное: Malwarebytes блокирует Google и YouTube из-за угрозы

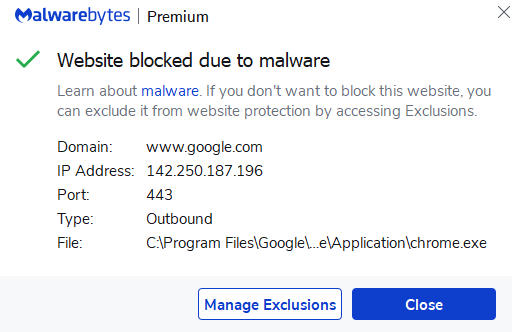
Разработчики антивирусного софта Malwarebytes работают над фиксом бага, из-за которого пользователи не могли зайти на сайты, располагающиеся в домене google.com (включая поиск Google и YouTube). С аналогичными веб-сервисами фиксируется та же беда.

Согласно множеству жалоб от юзеров, в браузерах невозможно зайти на сайты Google, поскольку Malwarebytes видит в них угрозу. В результате ресурсы просто блокировались, а посетить их можно было только после отключения Malwarebytes.

В частности, пользователи отмечали «шквал уведомлений о вредоносных сайтах», в которых упоминались поддомены google.com. На площадке Downdetector один из клиентов прокомментировал ситуацию следующим образом:

«Похоже на то, что разработчики Malwarebytes выпустили забагованное обновление. Я не могу посетить ни один из сайтов Google, потому что получаю нескончаемые уведомления об угрозе. Я попробовал выключить защиту в режиме реального времени — ошибка ушла».

Разработчики быстро приняли к сведению множество жалоб и объяснили, что проблемы были вызваны модулем, отвечающим за веб-фильтрацию. В Twitter представители компании написали:

«Мы в курсе проблемы с компонентом веб-фильтрации, который может приводить к блокировке ряда веб-сайтов, включая google.com».


Как уже отметил один из пользователей, есть вполне логичный выход из ситуации: выключить опцию “Web Protection“, которая работает в режиме реального времени. Второй вариант — дождаться выхода обновления под номером 1.0.60360, о котором разработчики рассказали на форуме.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru