



Хакеры отправляют геймерам RedLine через систему поддержки издателя игр 2K

Хакеры отправляют геймерам RedLine через систему поддержки издателя игр 2K

Хакеры отправляют геймерам RedLine через систему поддержки издателя игр 2K

Компания 2K, дистрибьютор и издатель интерактивных игр и развлекательного софта, стала жертвой киберпреступников, взломавших систему поддержки пользователей. Через эту систему злоумышленники отправляют любителям видеоигр знаменитую вредоносную программу RedLine.

Напомним, что именно 2K была издателем ряда крупных игровых проектов, среди которых можно отметить NBA 2K, Borderlands, WWE 2K, PGA Tour 2K, Bioshock, Civilization и Xcom.

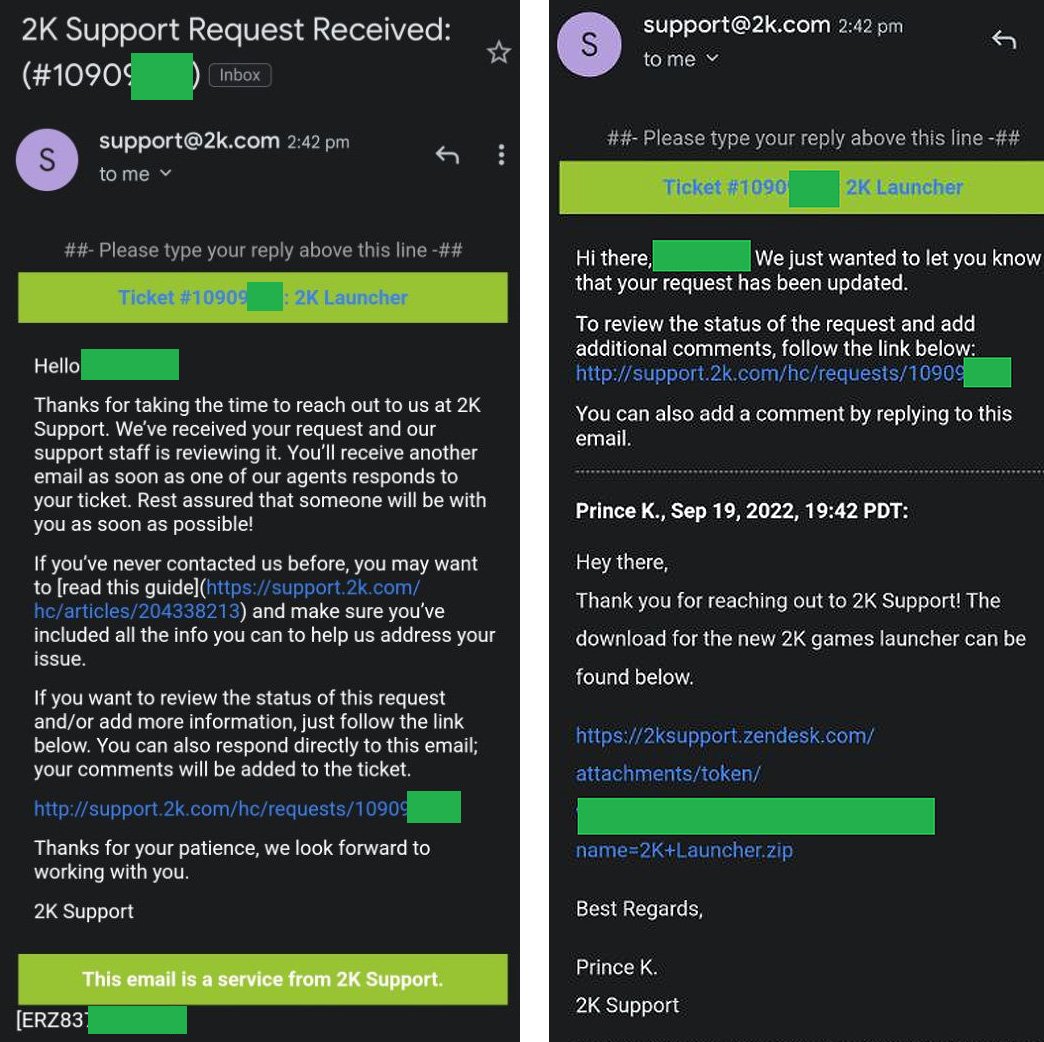
Клиентам 2K вчера начали приходить письма, в которых утверждалось, что они оформили запрос в службу техподдержки на площадке 2ksupport.zendesk.com. Параллельно в Twitter и на Reddit появились сообщениями с жалобами от пользователей, которые утверждали, что они не отправляли никаких запросов.

Сразу после первого письма геймеры получили второе. В нём пользователей уведомляли об ответе на их обращение в службу поддержки от некоего сотрудника под именем “Prince K“. К этим письмам было прикреплено вложение в виде архива “2K Launcher.zip“, в котором якобы содержался новый лончер игры.

«Благодарим за ваше обращение в поддержку 2K! Новый лончер для игр от нашего издания вы найдёте во вложении», — гласили уведомления, на пример которых можно посмотреть ниже.


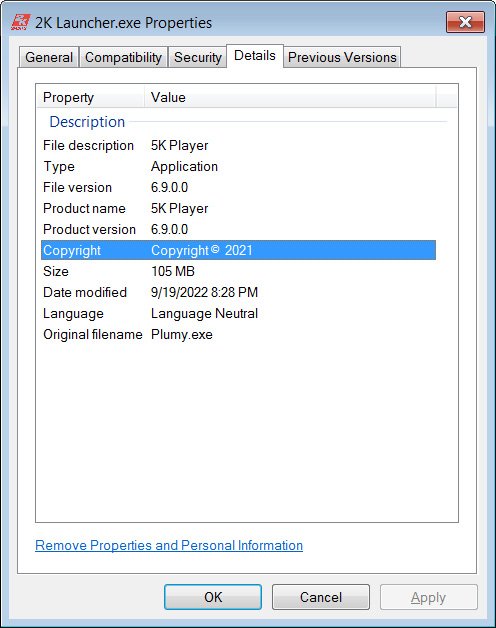
В отправленном ZIP-архиве содержался исполняемый файл “2K Launcher.exe“ весом 107 МБ. Если посмотреть на свойства этого файла, становится понятно, что он не от 2K. Например, в глаза сразу бросается отсутствие цифровой подписи.


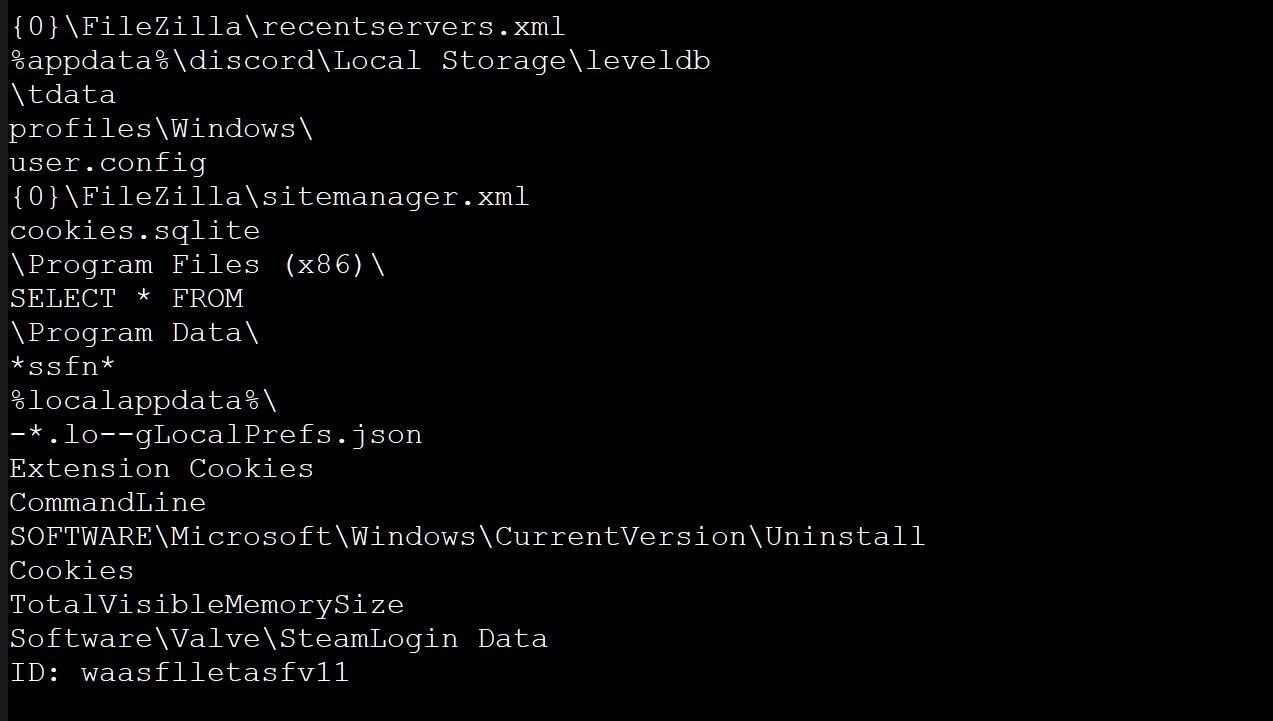
Антивирусные движки на VirusTotal говорят нам о том, что пришедший файл является не чем иным, как инфостилером RedLine. Анализ файла 2K Launcher.exe, проведённый специалистами BleepingComputer, раскрыл директории, которые атакует вредонос после проникновения в систему:


Если вы столкнулись с подозрительными письмами из техподдержки 2K, а тем более — запускали что-либо из вложений, эксперты настоятельно рекомендуют проверить систему антивирусными средствами.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru