



Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Согласно появившимся сообщениям, неизвестный киберпреступник взломал Slack-сервер и вики-систему Confluence, принадлежащие одному из ведущих разработчиков видеоигр — Rockstar Game. В результате в Сеть утекли видео геймплея и исходный код долгожданной Grand Theft Auto 6.

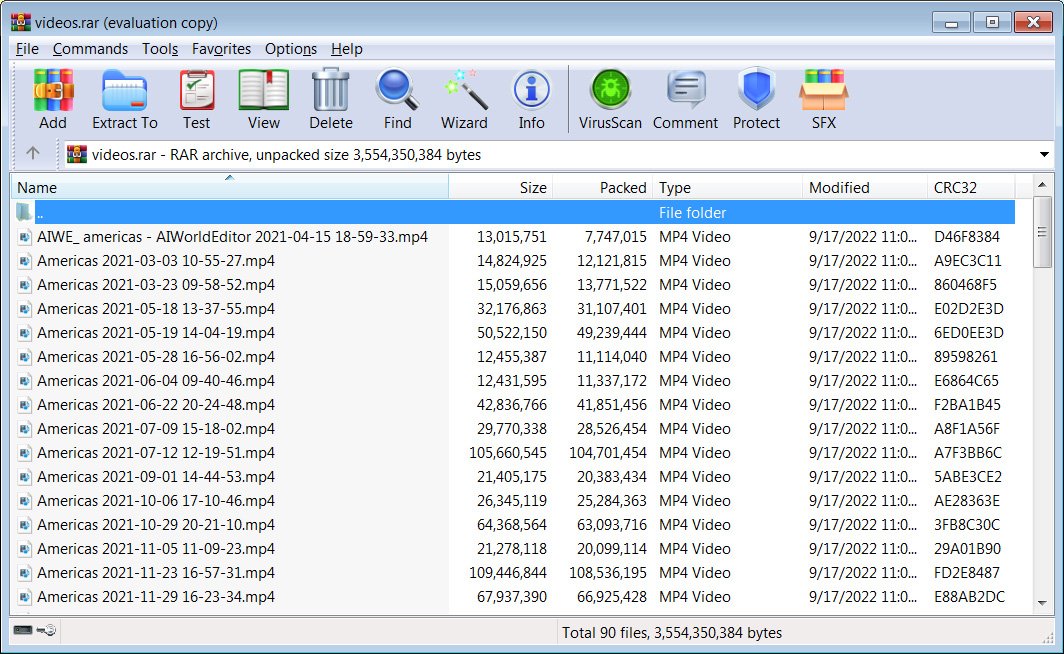
Первой эксклюзивные видеоролики и код опубликовала площадка GTAForums. Вчера пользователь под ником “teapotuberhacker“ запостил ссылку на RAR-архив, содержащий 90 якобы украденных видео.

Судя по содержимому, это внутренние видео Rockstar Game, на которых разработчики тестировали и отлаживали различные возможности в игре Grand Theft Auto 6: углы камеры, локации, поведение неигровых персонажей (NPC) и т. п. Кроме того, в некоторых видео содержатся элементы общения между главными героями и NPC.


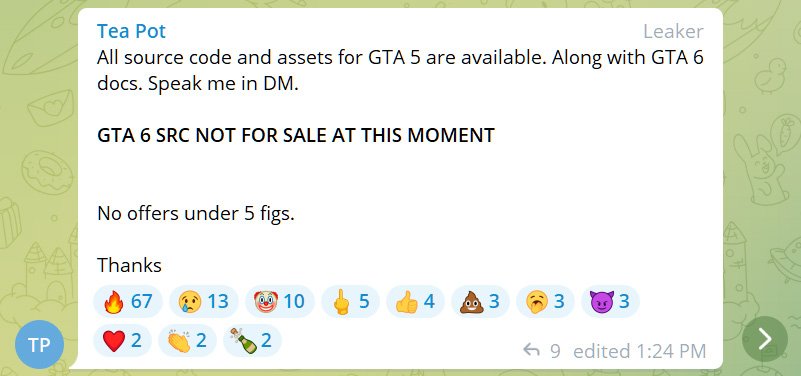
Опубликовавший видео хакер также утверждает, что ему удалось стащить исходный код GTA 5 и GTA 6 (тестовую сборку). Сейчас злоумышленник пытается вымогать у Rockstar Games деньги, угрожая опубликовать все внутренние данные. Интересно, что он пока отказывается продавать исходный код GTA 6, хотя код GTA 5 и другие активы готов отдать за сумму более 10 тысяч долларов.


Интересно, что изначально форумчане не поверили пользователю “teapotuberhacker“ на слово. Однако тот заявил, что именно он стоял за недавней атакой на Uber, в ходе которой были слиты внутренние отчеты об уязвимостях.

Представители Rockstar Game пока не комментировали ситуацию.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru